受保護的裝置可能有多種形式,且取得證據的障礙可能因目標而異。Keysight 為鑑識實驗室提供專門的設備、軟體與專業知識,以調查熟悉與不熟悉的裝置。
透過裝置特性分析、側信號分析與故障注入,鑑識團隊能夠識別存取受限的位置、了解所涉及的硬體與安全性機制,並調查通往受保護資訊的潛在途徑。
- 智慧型手機與平板電腦
調查可能限制存取裝置資料的硬體支援保護、安全開機、身分驗證、加密和安全元件。實體量測與故障注入有助於精確定位敏感操作,並判斷是否可能進行硬體層級的存取。


- 筆記型電腦與桌上型系統
當傳統的鑑識擷取方法無法取得所需資訊時,檢查參與開機、身分驗證、加密和金鑰管理的硬體。

- 硬體加密貨幣錢包
調查元件與密碼編譯操作如何控制對錢包及受保護金鑰資料的存取,協助團隊判斷實體分析是否能支援授權的復原或調查。

- 智慧卡與安全元件
當這些元件對調查所需的證據構成障礙時,分析旨在保護憑證、金鑰和其他敏感資訊的元件

- 安全 USB 與儲存裝置
調查妨礙傳統存取儲存資訊的加密、身分驗證與金鑰管理機制,並判斷側信號或故障注入技術是否能提供可行的下一步。

- 路由器與網路設備
檢查嵌入式硬體、啟動程序、驗證機制和受保護的儲存空間,以支援無法透過標準介面獲取相關資訊的調查工作。

- 無人機與安全性攝影機
調查可能控制擷取之多媒體、設定資料、記錄檔或其他調查相關資訊存取權限的嵌入式處理器、儲存裝置、驗證和加密機制。

- 車用與導航系統
檢查嵌入式控制器及相關硬體,以了解如何控制對儲存或處理之資訊的存取,包含與導航、系統活動、驗證或其他裝置功能相關的資料。

- 穿戴式裝置與物聯網(IoT)裝置
對精巧或陌生的裝置進行特徵分析,以識別處理器、記憶體、介面與安全控制,進而判斷哪些硬體層級技術有助於取得原本無法存取的資訊

- 客製化與舊型電子裝置
在文件、廠商支援或既有知識有限的情況下,從裝置特徵分析著手。在決定進一步鑑識調查最適合的途徑之前,先識別相關的處理器、記憶體、介面與保護機制。

建構您的數位鑑識實驗室
建構可重複執行的硬體調查能力,以縮短調查時間、提升一致性並擴展至未來的裝置,將硬體層級分析從特殊的單次專案,轉變為您的團隊所掌控的能力。
Keysight 協助鑑識組織建構用於側信號分析(Side-Channel Analysis)、故障注入(Fault Injection)和裝置特徵分析的受控實驗室環境,並提供獨立運作所需的專業知識與工作流程。

建立適當的測試環境
根據您組織相關的裝置、技術與調查需求,建立受控的硬體安全測試環境。

建立可重複的工作流程
建立針對測試執行、量測、分析和文件化的結構化流程,以便重現實驗,並在未來的目標上重複使用方法。

提升團隊的專業能力
透過涵蓋從基礎技術到針對您的實驗室、工作流程和裝置類型量身打造的先進課程之培訓,建立側信號分析與故障注入的實作技能。
建構您的黑箱裝置鑑識實驗室
鑑識裝置安全實驗室集結了在受控且可重複的環境中調查電子裝置所需的設備、軟體與專業知識。Keysight Device Security 結合了專門的硬體與軟體,可進行精確測量、觸發、旁通道分析、故障注入與自動化,協助鑑識團隊調查已知與未知的裝置。
探索建構您的黑箱調查實驗室所需的設備。
- 證據
- 硬體
- Inspector 軟體
- 培訓
待調查裝置
調查從裝置本身開始。它可能是遭扣押的、加密的、舊型的或不熟悉的裝置,範圍涵蓋智慧型手機、硬體加密貨幣錢包,到嵌入式、網路或車用電子產品。
團隊可以對裝置進行特性分析、識別保護存取權限的硬體機制,並應用適當的實體分析技術,其目標在於揭露原本可能無法取得的資訊,從存取受保護的裝置資料、調查密碼學資產,到在無法取得 PIN 碼或密碼等憑證時突破驗證障礙。

核心是 DS1050A 嵌入式安全測試平台,為旁通道分析(SCA)與故障注入(FI)提供基於 PXI 的同步化基礎。其模組化架構允許根據裝置與調查需求連接並結合其他功能。
針對此黑箱鑑識配置,硬體支援三個關鍵領域:
- 用於控制、觸發與同步化的核心: 與裝置互動、識別相關活動,並精確協調測量與故障注入。
- 基於功率與時脈的測試: 測量功耗並套用受控的功率或時序操縱,以調查裝置行為與安全機制。
- 電磁(EM)測試:觀察局部電磁輻射以進行側信號分析,並施加針對性的電磁故障注入,以調查裝置中與安全性相關的區域。DS1203B 支援高精度電磁量測,而 DS1121B 則提供局部電磁故障注入。
DS1050A 嵌入式安全性測試平台 | Keysight
下一代嵌入式安全測試平台整合了模組化、高性能硬體,可進行精確的旁通道分析和故障注入測試。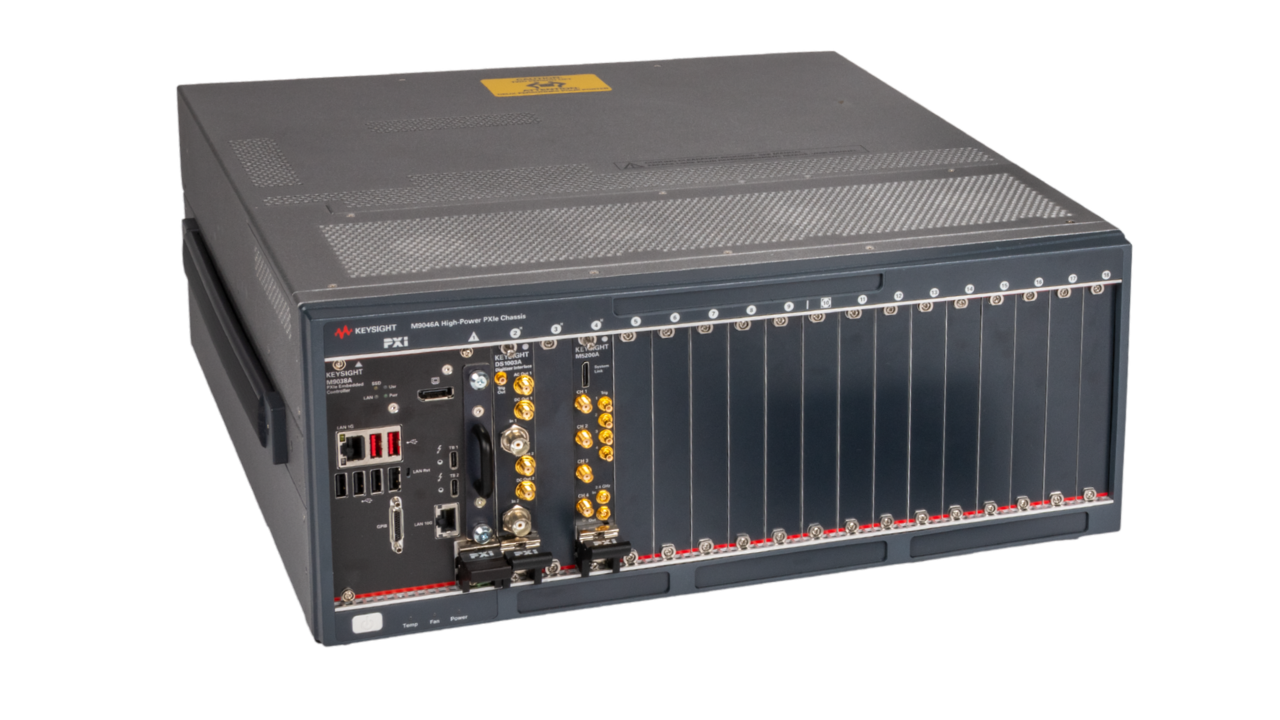
DS1202A 主動式電流探棒 | Keysight
DS1202A 主動式電流探棒是一種高靈敏度探棒,可偵測電流並測量目標裝置的功耗。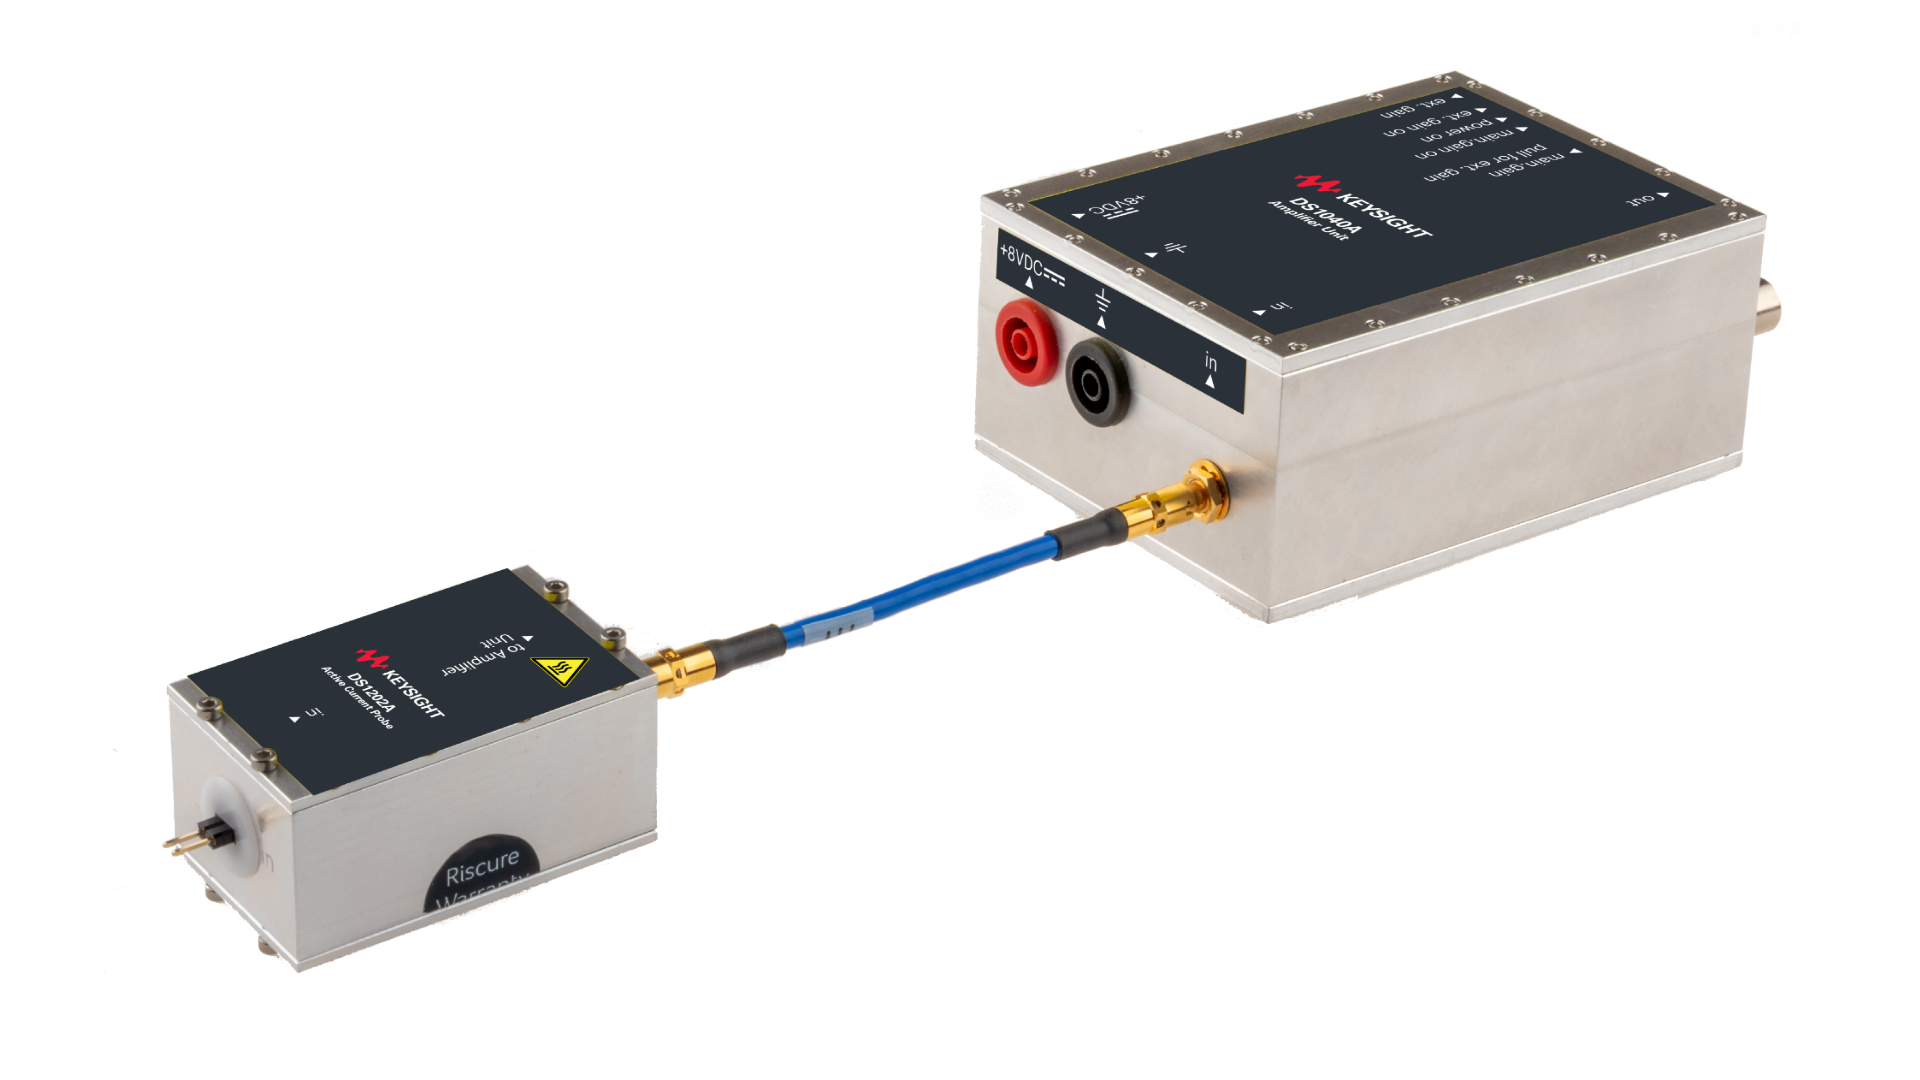
DS1142A 30 A 故障放大器 | Keysight
用於電源故障注入 (FI) 的高精準度故障脈衝放大器。具備 3 種故障脈衝模式:短路、電壓隨耦器和正常。
DS1203B 高精度電磁探棒
DS1203B 高精度電磁探棒是一種用於側通道分析的高精度探棒,可擷取半導體電路的電磁輻射。
DS1121B 雙向故障注入探棒 | Keysight
DS1121B 雙向故障注入探棒可將高功率電磁(EM)脈衝傳送至目標裝置上精確且使用者自訂的位置。其快速脈衝產生功能旨在滿足商業和認證測試環境的嚴格要求。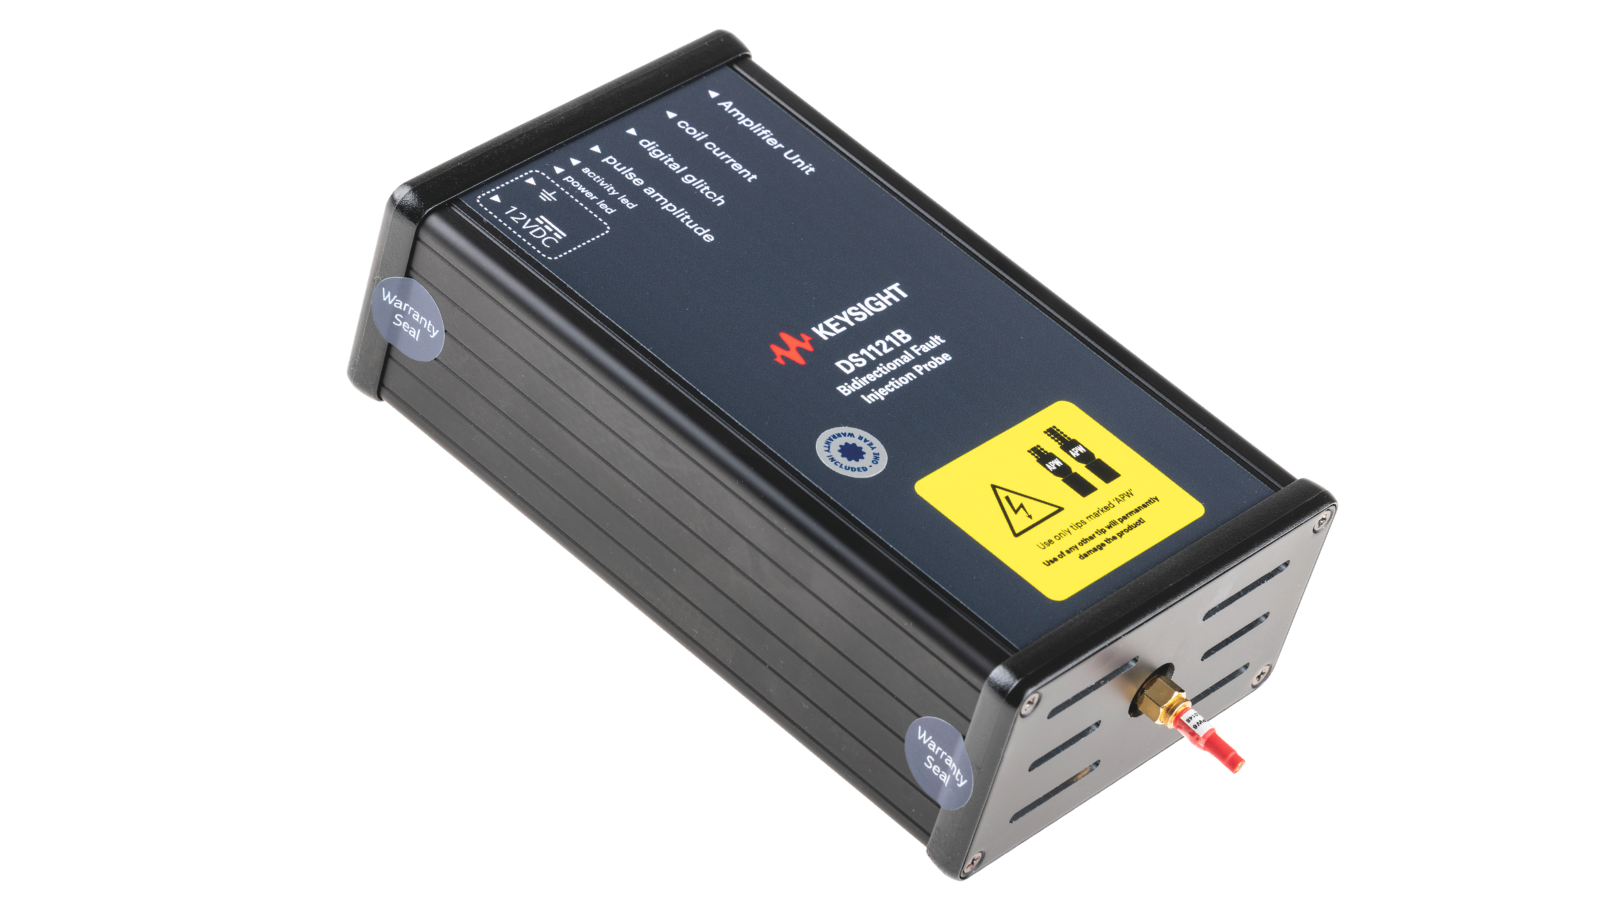
DS1010A 精密 XYZ 平台 | Keysight
DS1010A 精密 XYZ 平台是各種 Keysight 硬體元件的預設 XYZ 平台,這些元件需要精確定位在待測裝置上方。

Keysight Inspector 軟體將調查設備與分析工作流程相結合,協助鑑識團隊從擷取的量測結果與裝置回應中,轉化為可執行的深入見解。
針對此黑箱鑑識配置,Inspector 支援三個核心領域:
- 擷取與訊號處理:擷取、準備並管理電源與電磁量測數據,為進一步調查建立一致且可直接分析的資料。
- 旁通道分析:運用統計、頻譜、洩漏、訊號處理與密碼學技術分析擷取的量測結果,以調查資訊外洩及與安全性相關的裝置行為。
- 故障注入:控制測試硬體、自動化執行故障注入測試、探索故障參數,並分析裝置在受控故障條件下的回應方式。
Inspector 軟體
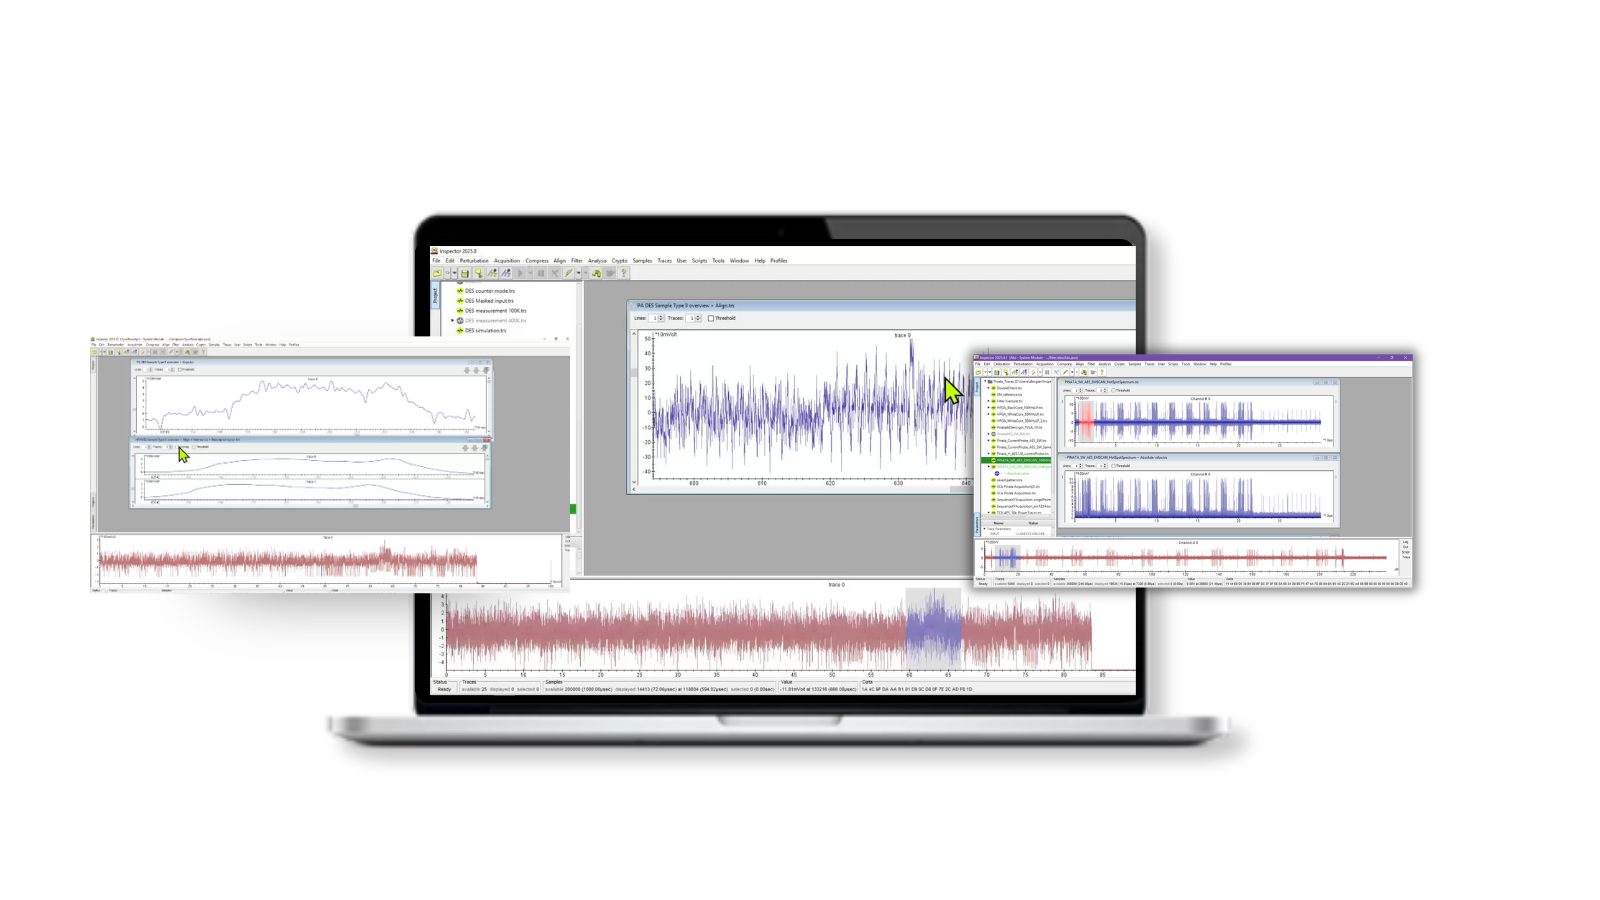
擷取與信號處理
擷取、準備並管理來自裝置的電源與電磁量測數據,建立可靠且可直接分析的波形,以調查與安全性相關的操作和資訊外洩。
Inspector 軟體
分析專業版
運用統計、頻譜、洩漏與密碼學分析技術來分析擷取的波形,以揭露資訊外洩並深入了解與安全性相關的裝置行為。
Inspector 軟體
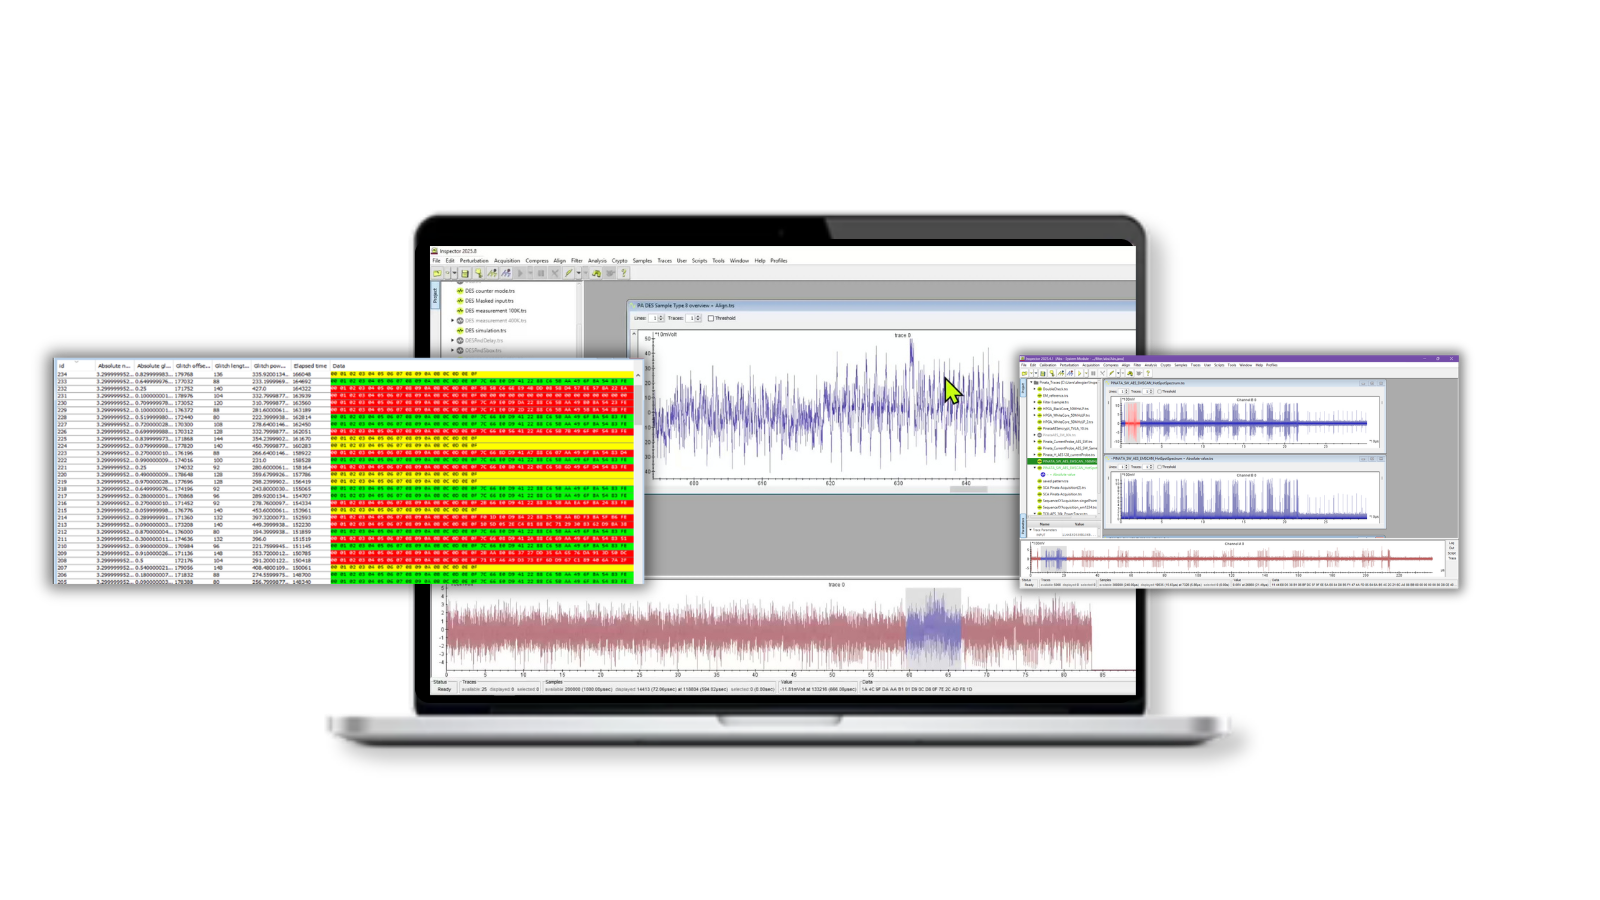
故障注入
控制測試硬體並自動化執行故障注入測試,以調查裝置對精準控制故障的反應,進而協助識別可能影響安全機制或受保護運作的條件。

建立實驗室只是第一步。有效的黑箱調查同樣取決於如何對陌生裝置進行特性分析、取得可靠的量測結果、操作設備,以及選擇合適的旁通道分析(SCA)與故障注入(FI)技術。
Keysight 培訓課程協助鑑識團隊在內部建立這些能力,從建立實體安全性測試強固基礎的「基礎 SCA 與 FI 培訓」,到聚焦於複雜攻擊技術、實務工作流程與真實調查情境的「進階 SCA 與 FI 培訓」。
無論您的團隊是剛接觸硬體安全性評估,還是希望拓展現有的專業知識,Keysight 的培訓都能協助調查人員在實驗設定、平台操作,以及針對新裝置和新挑戰應用適當技術方面,變得日益獨立。
旁通道分析
基礎培訓

旁通道分析
進階培訓
故障注入
基礎培訓
故障注入
進階培訓

常見問題
當傳統鑑識工具無法存取、擷取或解讀所需的資料時,即應考慮進行硬體安全性測試。這可能發生在裝置使用安全開機、加密儲存區、鎖定的除錯介面、安全元件、受信任執行環境、防篡改控制或硬體支援的金鑰管理等情況。
初步的硬體評估有助於判定哪些保護機制存在、敏感操作發生在哪裡,以及旁通道分析或故障注入等技術是否能提供可行的後續途徑。
Keysight 可以協助評估受保護、已加密、舊有、自訂和不熟悉的電子裝置,包括:
- 智慧型手機和平板電腦
- 筆記型電腦與嵌入式電腦
- 硬體加密貨幣錢包
- 智慧卡與安全元件
- 安全 USB 與儲存裝置
- 路由器與網路設備
- 無人機、相機與監控系統
- 穿戴式裝置與物聯網(IoT)裝置
- 車用及車輛相關電子設備
- 自訂電路板與嵌入式系統
支援情況取決於裝置架構、安全性實作、可用文件、實體狀況以及調查目標。
Keysight 首先會評估目標裝置與調查的特定目標。評估內容可能包含:
- 裝置、處理器、記憶體與安全性架構
- 正在調查的資料或功能類型
- 可用的軟體、韌體、文件以及已知憑證
- 可存取的介面、測試點與通訊通道
- 加密、安全開機(secure boot)、防竄改與金鑰管理控制措施
- 是否允許破壞性或非破壞性測試
- 證據處理、可重複性與文件記錄要求
其目的是判斷哪些測試方法在技術上具相關性、可能需要哪些實驗室設備與專業知識,以及所提出的檢測是否可行。
側信道分析可測量裝置執行安全性敏感作業時所產生的實體信號。這些信號可能包含功耗或電磁輻射。
- 在受控的實驗室條件下,SCA 可以協助調查人員:
- 識別密碼學或驗證作業發生的時間
- 比較不同輸入或運作狀態下的裝置行為
- 定位裝置內具安全性敏感的活動
- 評估實體測量是否能揭露受保護作業的相關資訊
- 收集技術證據以指導後續測試
SCA 不會自動提供存取受保護資料的權限。其有效性取決於目標、實作方式、量測品質、可用的裝置控制能力以及調查目的。
故障注入是在裝置運作時刻意引入受控的干擾。根據目標的不同,這可能涉及電壓、時脈、電磁或基於雷射的技術。
其目的是評估暫時性的裝置錯誤是否會改變安全性決策或中斷受保護的程序,例如:
- 安全開機 (Secure-boot) 驗證
- 身分驗證或 PIN 碼驗證
- 存取控制檢查
- 除錯介面限制
- 韌體驗證
- 受保護的記憶體運作
故障注入需要精確的時序、可重複的實驗以及詳細的分析。結果會因架構和實作而異,因此在展開完整的測試專案之前,進行初始可行性評估非常重要。
不會。硬體安全性測試具有高度的目標針對性,並非所有裝置或保護機制都會呈現出實際可行的攻擊路徑。
Keysight 可以協助評估裝置、識別相關的測試方法、開發並執行受控實驗,以及記錄結果。結果可能會確認可行的路徑、識別額外的研究需求,或者判定在現有的限制條件下,所提出的方法在技術上不可行。
可以。Keysight 既能支援個別的裝置安全性專案,也能支援長期的能力建構。
針對特定的裝置挑戰,支援內容可能包括目標評估、測試計畫開發、實驗室測試、資料分析和技術報告。
對於正在建立內部硬體安全性能力的組織,支援內容可能包括:
- 旁道分析與故障注入設備
- 實驗室設計與設備組態
- 工具安裝與工作流程開發
- 使用具代表性目標的實務訓練
- 測試方法開發
- 文件化與可重複性實務
- 針對先進或不熟悉裝置的專家諮詢服務
範圍可根據組織是否需要即時技術支援、知識轉移或永續的內部實驗室來進行量身打造。
此服務旨在提供給調查、評估或研究受保護電子裝置的授權組織,包括:
- 數位鑑識實驗室
- 執法部門技術單位
- 地方檢察官及調查機構
- 加密貨幣調查團隊
- 政府研究機構
- 事件應變與鑑識服務供應商
- 硬體安全與漏洞研究實驗室
各組織有責任確保其針對所評估的裝置具備適當的法律授權、證據處理程序以及內部核准。
不行。方法可能相似,但流程並不相同。裝置在架構、封裝、作業環境、安全控制、可用介面以及實體可存取性上皆有所差異。適用於某個目標的方法可能不適用於另一個裝置,即使這些裝置的用途相似。
因此,Keysight 採用針對特定目標的方法。初始評估用於識別相關技術、實驗室需求、技術風險,並在開始更廣泛的測試之前確立明確的決策點。