I dispositivi protetti possono assumere diverse forme e le difficoltà nell’acquisire prove possono variare a seconda del bersaglio. Keysight fornisce ai laboratori forensi apparecchiature specializzate, software e competenze per analizzare sia dispositivi noti che sconosciuti.
Grazie alla caratterizzazione dei dispositivi, all’analisi dei canali laterali e all’iniezione di errori, i team forensi possono individuare dove l’accesso viene limitato, comprendere l’hardware e i meccanismi di sicurezza coinvolti e indagare sui potenziali percorsi che conducono alle informazioni protette.
- Smartphone e tablet
Esaminare le protezioni basate sull'hardware, l'avvio sicuro, l'autenticazione, la crittografia e gli elementi di sicurezza, che potrebbero limitare l'accesso ai dati del dispositivo. Le misurazioni fisiche e l'iniezione di errori possono aiutare a individuare le operazioni sensibili e a stabilire se sia possibile un accesso a livello hardware.


- Computer portatili e sistemi desktop
Esaminare i componenti hardware coinvolti nell'avvio del sistema, nell'autenticazione, nella crittografia e nella gestione delle chiavi quando i metodi forensi convenzionali di acquisizione dei dati non consentono di ottenere le informazioni richieste.

- Portafogli hardware per criptovalute
Analizzare in che modo i componenti e le operazioni crittografiche controllano l'accesso ai portafogli e alle chiavi protette, aiutando i team a stabilire se l'analisi fisica possa supportare un recupero autorizzato o un'indagine.

- Smart card ed elementi di sicurezza
Analizzare i componenti progettati per proteggere credenziali, chiavi e altre informazioni sensibili quando tali componenti costituiscono un ostacolo all’acquisizione delle prove necessarie per un’indagine

- Dispositivi USB e di archiviazione sicuri
Esaminare i meccanismi di crittografia, autenticazione e gestione delle chiavi che impediscono l'accesso convenzionale alle informazioni archiviate e valutare se le tecniche di canale laterale o di iniezione di errori possano rappresentare un valido passo successivo.

- Router e apparecchiature di rete
Esaminare l'hardware integrato, i processi di avvio, i meccanismi di autenticazione e le memorie protette per supportare le indagini nei casi in cui non sia possibile acquisire informazioni rilevanti tramite interfacce standard.

- Droni e telecamere di sicurezza
Esaminare i processori integrati, i dispositivi di archiviazione, i meccanismi di autenticazione e di crittografia che potrebbero controllare l'accesso ai file multimediali acquisiti, ai dati di configurazione, ai registri o ad altre informazioni rilevanti ai fini di un'indagine.

- Sistemi automobilistici e di navigazione
Esaminare i controller integrati e l'hardware correlato per comprendere in che modo viene controllato l'accesso alle informazioni memorizzate o elaborate, compresi i dati relativi alla navigazione, all'attività del sistema, all'autenticazione o ad altre funzioni del dispositivo.

- Dispositivi indossabili e dispositivi IoT
Analizzare dispositivi compatti o sconosciuti per identificarne i processori, la memoria, le interfacce e i controlli di sicurezza, quindi stabilire quali tecniche a livello hardware possano aiutare a ottenere informazioni altrimenti inaccessibili

- Dispositivi elettronici personalizzati e di vecchia generazione
Quando la documentazione, il supporto del fornitore o le conoscenze pregresse sono limitati, è opportuno iniziare con la caratterizzazione del dispositivo. È necessario identificare i processori, la memoria, le interfacce e i meccanismi di protezione rilevanti prima di stabilire il percorso più appropriato per un’ulteriore analisi forense.

Crea il tuo laboratorio di informatica forense
Sviluppa una capacità di analisi hardware ripetibile che riduca i tempi di indagine, migliori la coerenza e sia scalabile sui dispositivi futuri, trasformando l’analisi a livello hardware da un progetto specialistico una tantum in una competenza di cui il tuo team è responsabile.
Keysight aiuta le organizzazioni forensi a creare ambienti di laboratorio controllati per l'analisi dei canali laterali, l'iniezione di errori e la caratterizzazione dei dispositivi, fornendo al contempo le competenze e i flussi di lavoro necessari per operare in modo indipendente.

Creare l'ambiente di test adeguato
Creare un ambiente controllato per i test di sicurezza hardware basato sui dispositivi, sulle tecniche e sui requisiti investigativi specifici della propria organizzazione.

Sviluppare flussi di lavoro ripetibili
Creare processi strutturati per l'esecuzione dei test, la misurazione, l'analisi e la documentazione, in modo che gli esperimenti possano essere riprodotti e i metodi possano essere riutilizzati per obiettivi futuri.

Sviluppa le competenze del tuo team
Acquisisci competenze pratiche nell’analisi dei canali laterali e nell’iniezione di errori, grazie a corsi di formazione che spaziano dalle tecniche di base a programmi avanzati su misura per il tuo laboratorio, i tuoi flussi di lavoro e i tuoi tipi di dispositivi.
Crea il tuo laboratorio di analisi dei dispositivi "black box"
Un laboratorio forense dedicato alla sicurezza dei dispositivi riunisce le apparecchiature, il software e le competenze necessarie per analizzare i dispositivi elettronici in un ambiente controllato e riproducibile. Keysight Device Security combina hardware e software specializzati per misurazioni precise, trigger, analisi dei canali laterali, iniezione di errori e automazione, aiutando i team forensi a indagare su dispositivi sia noti che sconosciuti.
Scopri cosa ti serve per allestire il tuo laboratorio di analisi delle "scatole nere".
- Prove
- Hardware
- Software Inspector
- Formazione
Dispositivo oggetto di indagine
L'indagine parte dal dispositivo stesso. Può trattarsi di un dispositivo sequestrato, crittografato, di vecchia generazione o comunque sconosciuto, che va dagli smartphone ai portafogli hardware per criptovalute, fino all'elettronica integrata, di rete o automobilistica.
I team possono caratterizzare il dispositivo, identificare i meccanismi hardware che ne proteggono l'accesso e applicare le tecniche di analisi fisica appropriate, con l'obiettivo di scoprire informazioni che altrimenti potrebbero rimanere inaccessibili, dall'accesso ai dati protetti del dispositivo all'analisi delle risorse crittografiche o al superamento delle barriere di autenticazione quando credenziali quali PIN o password non sono disponibili.

Il cuore del sistema è il banco di prova di sicurezza integrato DS1050A, che fornisce una base sincronizzata basata su PXI per l’analisi dei canali laterali (SCA) e l’iniezione di guasti (FI). La sua architettura modulare consente di collegare e combinare funzionalità aggiuntive a seconda del dispositivo e dei requisiti dell’analisi.
Per questa configurazione forense di tipo “black box”, l’hardware supporta tre aree chiave:
- Modulo centrale per il controllo, l'attivazione e la sincronizzazione: interagisce con il dispositivo, identifica le attività rilevanti e coordina con precisione le misurazioni e l'iniezione di guasti.
- Test basati sul consumo energetico e sulla frequenza di clock: misurare il consumo energetico e applicare manipolazioni controllate della potenza o della frequenza di clock per analizzare il comportamento del dispositivo e i meccanismi di sicurezza.
- Test elettromagnetici (EM): osservare le emissioni EM localizzate per l'analisi dei canali laterali e applicare un'iniezione mirata di guasti EM per esaminare le aree del dispositivo rilevanti ai fini della sicurezza. Il DS1203B supporta misurazioni EM ad alta precisione, mentre il DS1121B consente l'iniezione localizzata di guasti EM.
Banco di prova integrato per la sicurezza DS1050A | Keysight
Il banco di prova di sicurezza integrato di nuova generazione integra hardware modulare ad alte prestazioni per test precisi di analisi dei canali laterali e iniezione di guasti.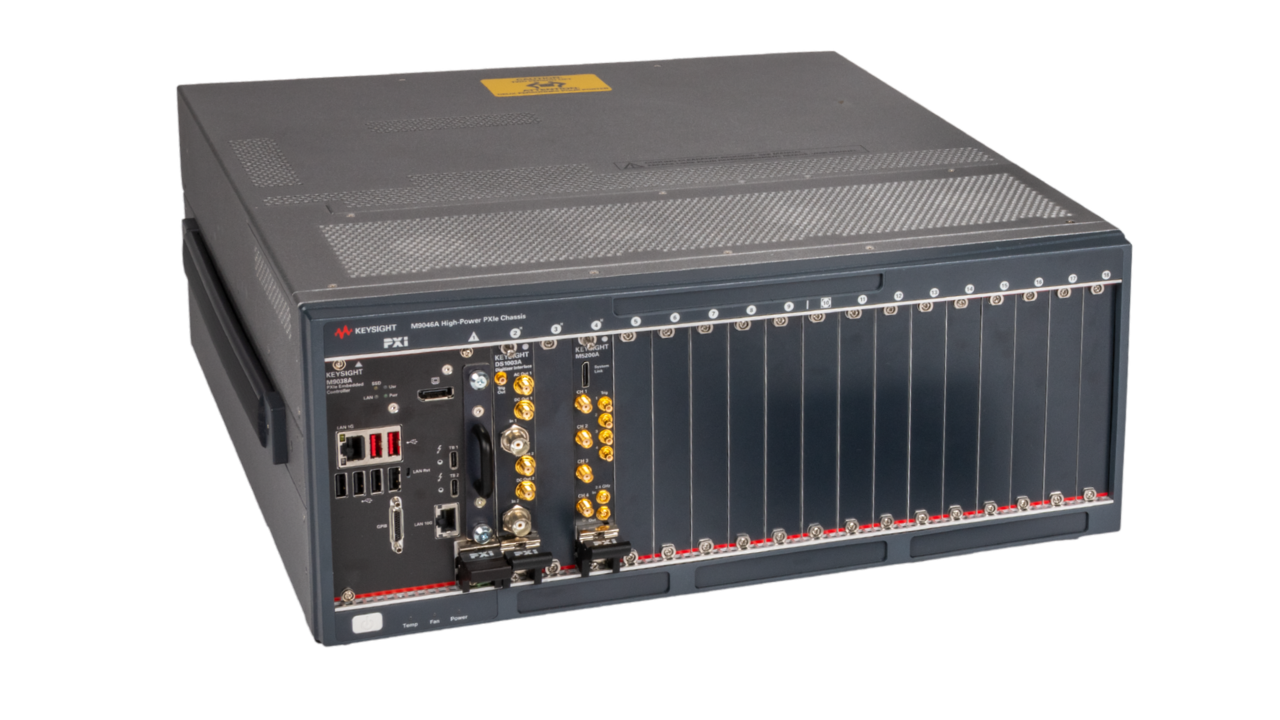
Sonda di corrente attiva DS1202A | Keysight
La sonda di corrente attiva DS1202A è una sonda altamente sensibile che rileva le correnti elettriche, misurando il consumo energetico di un dispositivo di riferimento.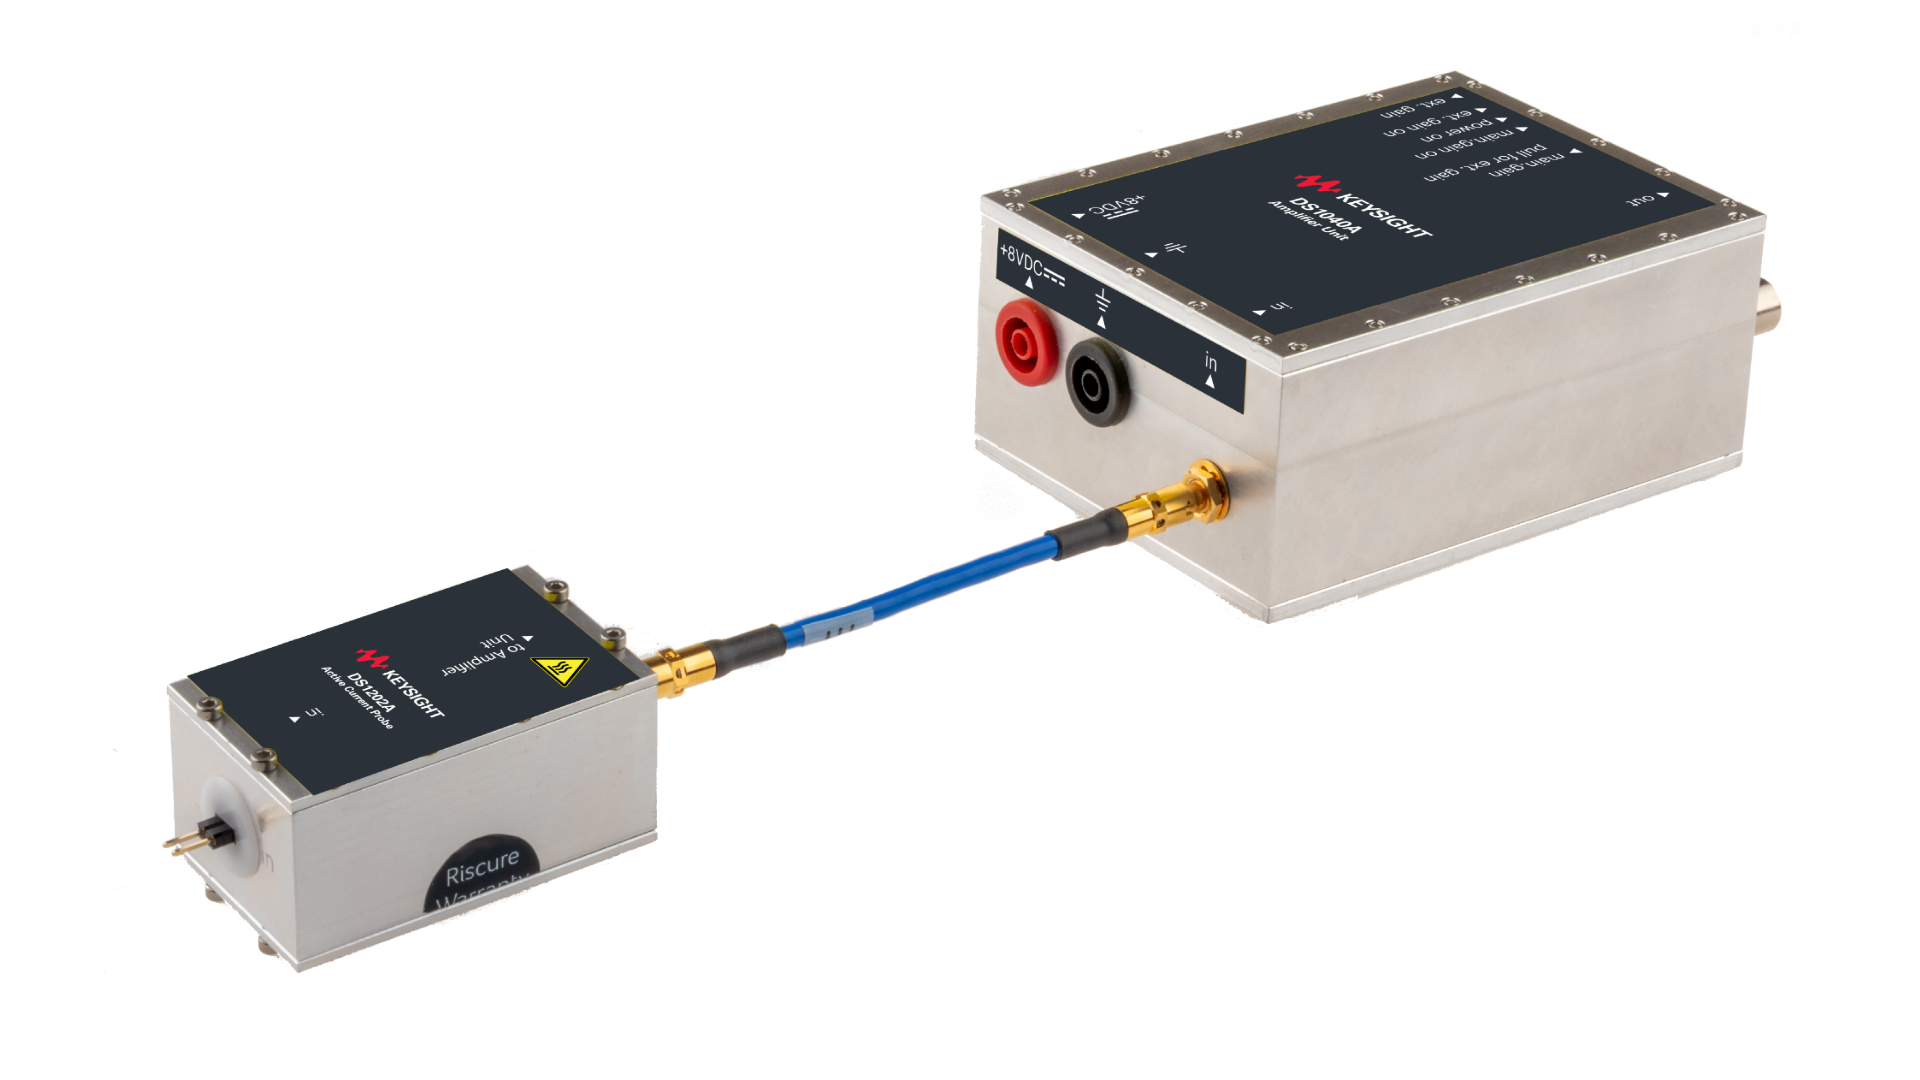
Amplificatore di glitch DS1142A da 30 A | Keysight
Amplificatore Glitch ad alta precisione per l'iniezione di guasti di alimentazione (FI). Dispone di 3 modalità glitch: crowbar, voltage follower e normale.
Sonda elettromagnetica ad alta precisione DS1203B
La sonda elettromagnetica ad alta precisione DS1203B, uno strumento di estrema precisione utilizzato nell'analisi del canale laterale, rileva le emissioni elettromagnetiche provenienti dai circuiti a semiconduttori.
Sonda bidirezionale per l'iniezione di guasti DS1121B | Keysight
La sonda bidirezionale per l'iniezione di guasti DS1121B emette impulsi elettromagnetici (EM) ad alta potenza in punti precisi e definiti dall'utente su un dispositivo di prova. La sua rapida generazione di impulsi è progettata per soddisfare i rigorosi requisiti sia degli ambienti di collaudo commerciali che di quelli certificati.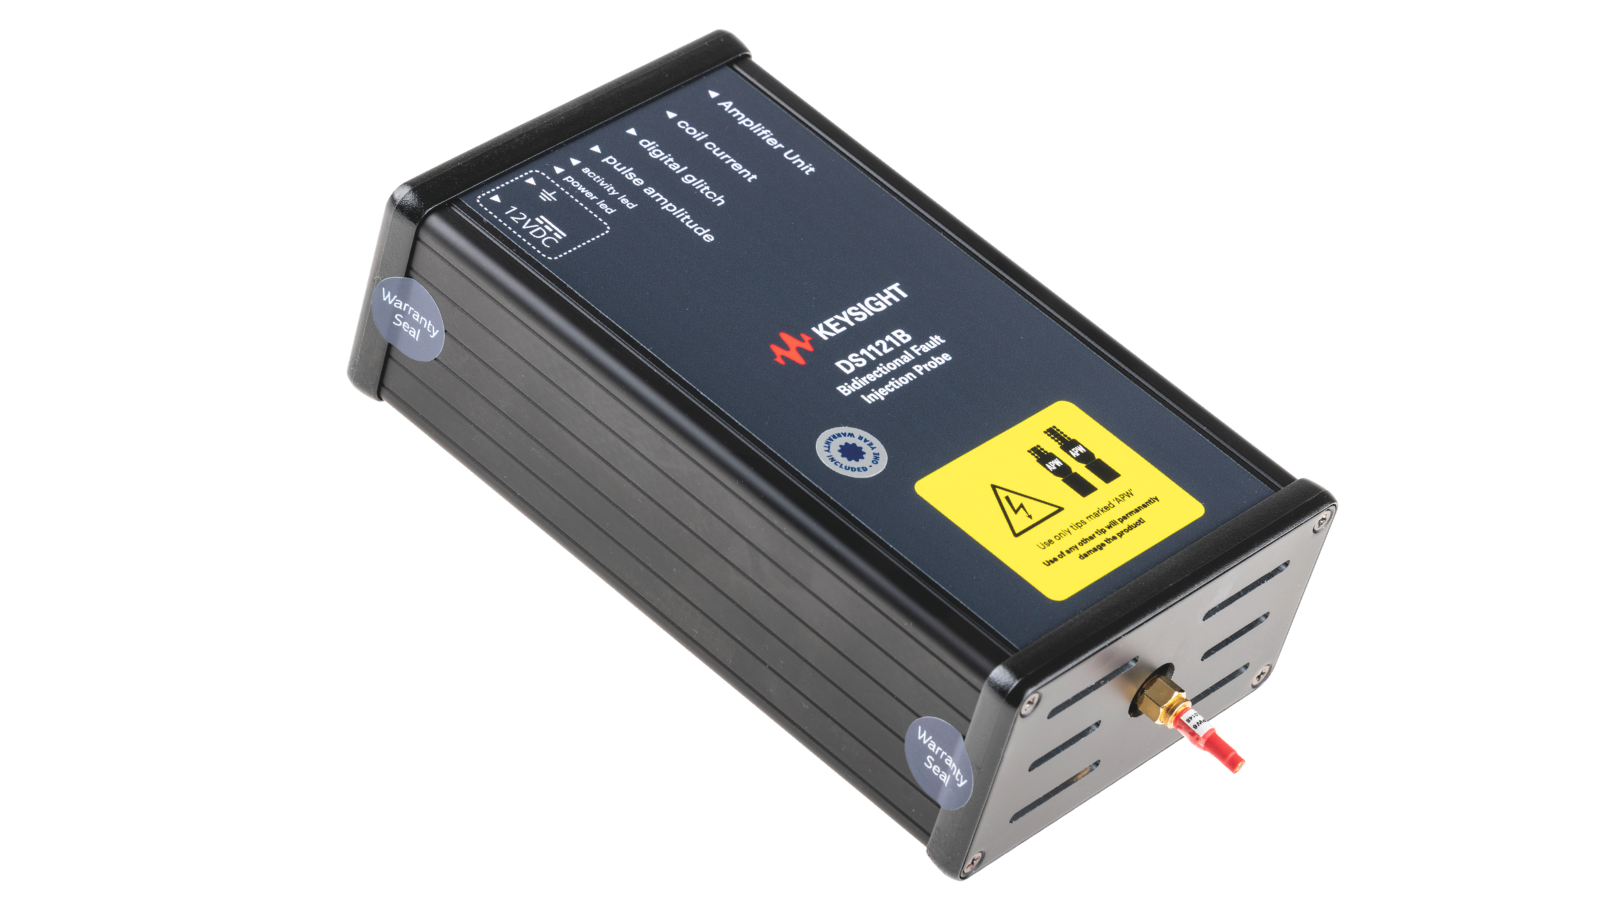
Tavola di precisione XYZ DS1010A | Keysight
Il tavolino di precisione XYZ DS1010A è il tavolino XYZ predefinito per vari componenti hardware Keysight che richiedono un posizionamento accurato sopra il dispositivo in prova.

Il software Keysight Inspector collega le apparecchiature di indagine al flusso di lavoro di analisi, aiutando i team forensi a trasformare le misurazioni acquisite e le risposte dei dispositivi in informazioni utili.
Per questa configurazione forense di tipo “black box”, Inspector supporta tre aree chiave:
- Acquisizione ed elaborazione dei segnali: acquisizione, preparazione e gestione delle misurazioni di potenza e dei campi elettromagnetici, con la creazione di dati coerenti e pronti per l'analisi, da utilizzare per ulteriori approfondimenti.
- Analisi dei canali laterali: analizzare le misurazioni acquisite utilizzando tecniche statistiche, spettrali, di rilevamento delle fughe di informazioni, di elaborazione del segnale e crittografiche per indagare sulle fughe di informazioni e sul comportamento dei dispositivi rilevante ai fini della sicurezza.
- Iniezione di guasti: controllare l'hardware di test, automatizzare le campagne di iniezione di guasti, esaminare i parametri dei guasti e analizzare la risposta del dispositivo in condizioni di guasto controllate.
Software Inspector
Acquisizione ed elaborazione del segnale
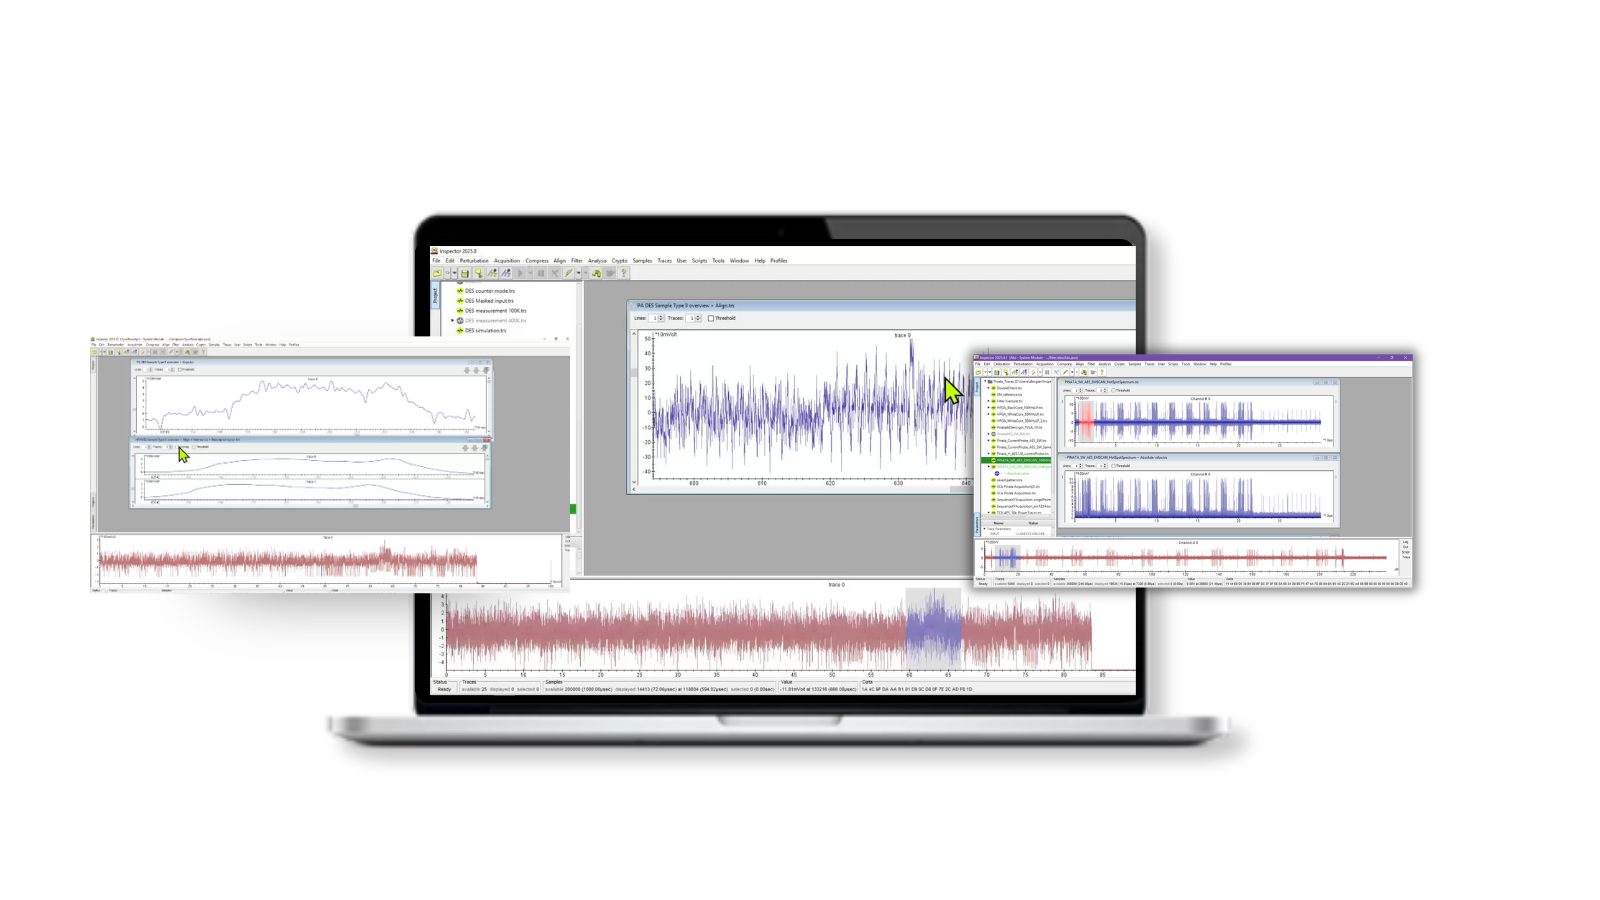
Acquisire, preparare e gestire le misurazioni di potenza e del campo elettromagnetico effettuate dal dispositivo, creando tracciati affidabili e pronti per l'analisi, al fine di indagare su operazioni rilevanti per la sicurezza e su eventuali fughe di informazioni.
Software Inspector
Analista professionista
Analizzare le tracce acquisite utilizzando tecniche di analisi statistica, spettrale, delle fughe di informazioni e crittografica per individuare eventuali fughe di informazioni e ottenere una comprensione più approfondita del comportamento dei dispositivi rilevante ai fini della sicurezza.
Software Inspector
Iniezione dei guasti
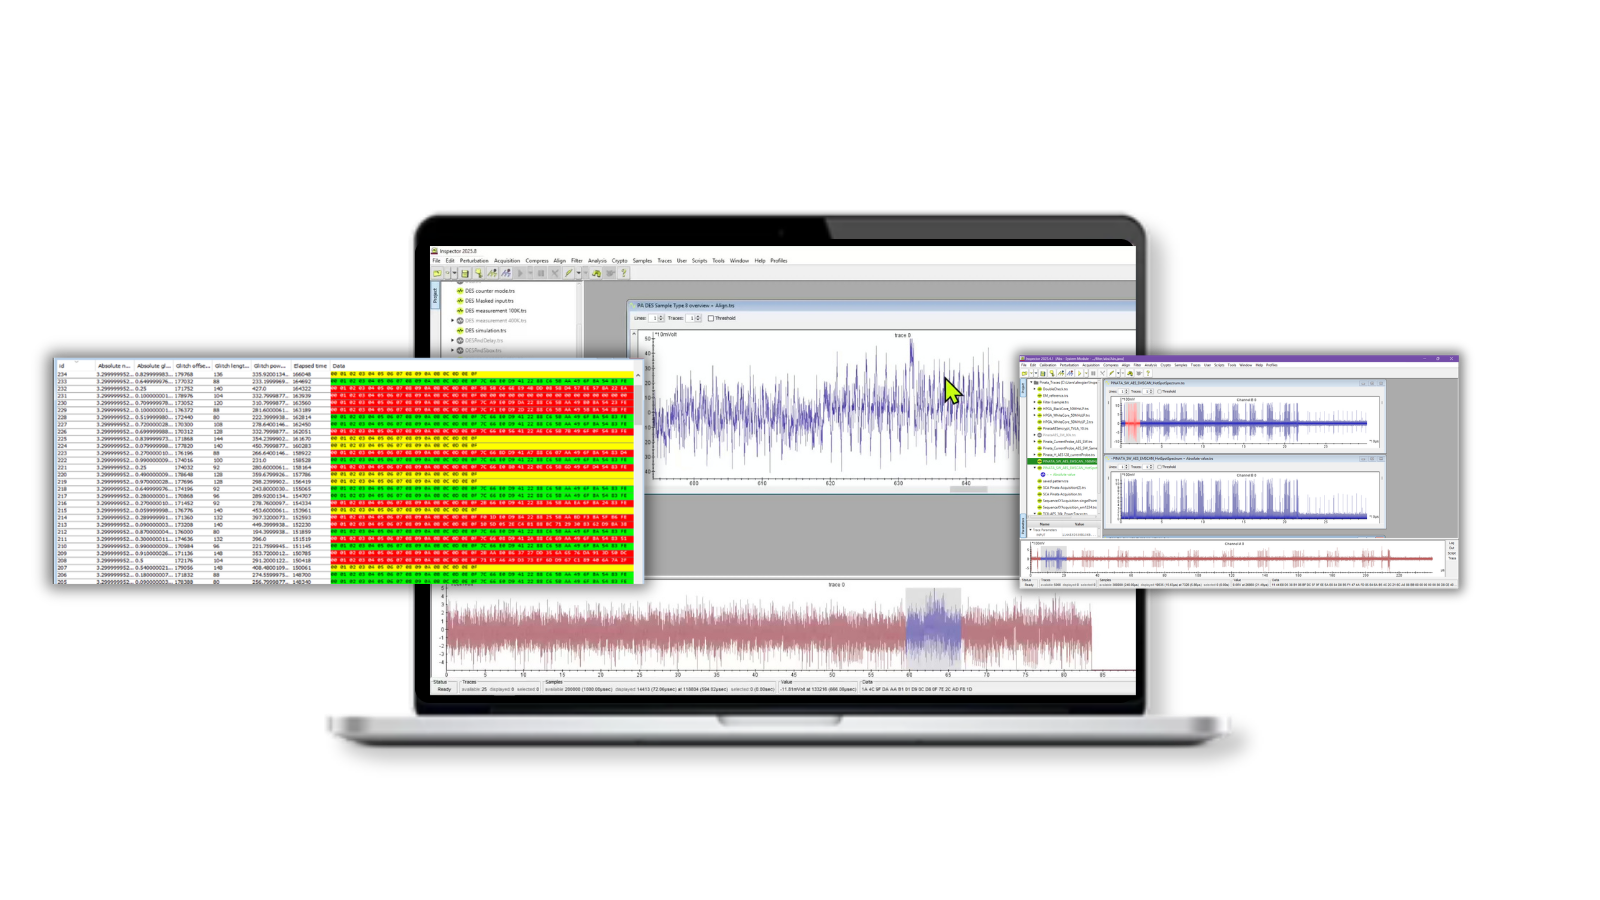
Controllare l'hardware di test e automatizzare le campagne di iniezione di errori per analizzare come un dispositivo risponde a errori controllati con precisione, contribuendo a identificare le condizioni che potrebbero influire sui meccanismi di sicurezza o sulle operazioni protette.

La realizzazione del laboratorio è solo l’inizio. Un’indagine efficace sui dispositivi “black-box” dipende anche dalla capacità di caratterizzare dispositivi sconosciuti, acquisire misurazioni affidabili, utilizzare le apparecchiature e selezionare le tecniche appropriate di analisi dei canali laterali (SCA) e di iniezione di errori (FI).
La formazione Keysight aiuta i team forensi a sviluppare tali competenze internamente, partendo dai corsi di formazione SCA e FI di Essential , che forniscono una solida base nei test di sicurezza fisica, fino ai corsi di formazione SCA e FI di Advanced , incentrati su tecniche di attacco complesse, flussi di lavoro pratici e scenari investigativi reali.
Sia che il vostro team sia alle prime armi con la valutazione della sicurezza hardware, sia che intenda ampliare le competenze già acquisite, i corsi di formazione Keysight aiutano i ricercatori a diventare sempre più autonomi nella configurazione degli esperimenti, nell’utilizzo della piattaforma e nell’applicazione delle tecniche appropriate a nuovi dispositivi e nuove sfide.
Analisi dei canali laterali
Essential Formazione

Analisi dei canali laterali
Advanced Formazione
Iniezione dei guasti
Essential Formazione
Iniezione dei guasti
Advanced Formazione

Domande frequenti
È opportuno prendere in considerazione l'esecuzione di test di sicurezza a livello hardware quando gli strumenti forensi convenzionali non sono in grado di accedere, estrarre o interpretare i dati richiesti. Ciò può verificarsi quando un dispositivo utilizza l'avvio sicuro (secure boot), l'archiviazione crittografata, interfacce di debug bloccate, elementi di sicurezza, ambienti di esecuzione affidabili (Trusted Execution Environments), controlli antimanomissione o la gestione delle chiavi supportata dall'hardware.
Una valutazione iniziale dell'hardware può aiutare a determinare quali misure di protezione sono presenti, dove avvengono le operazioni sensibili e se tecniche quali l'analisi dei canali laterali o l'iniezione di errori possano rappresentare una valida strada da seguire.
Keysight può aiutare a valutare dispositivi elettronici protetti, crittografati, di vecchia generazione, personalizzati e sconosciuti, tra cui:
- Smartphone e tablet
- Computer portatili e computer integrati
- Portafogli hardware per criptovalute
- Smart card ed elementi di sicurezza
- Dispositivi USB e di archiviazione sicuri
- Router e apparecchiature di rete
- Droni, telecamere e sistemi di sorveglianza
- Dispositivi indossabili e IoT
- Elettronica per il settore automobilistico e dei veicoli
- Circuiti stampati personalizzati e sistemi embedded
Il supporto dipende dall'architettura del dispositivo, dall'implementazione delle misure di sicurezza, dalla documentazione disponibile, dalle condizioni fisiche del dispositivo e dagli obiettivi dell'indagine.
Keysight inizia valutando il dispositivo in esame e l'obiettivo specifico dell'indagine. La valutazione può prendere in considerazione:
- Il dispositivo, il processore, la memoria e l'architettura di sicurezza
- Il tipo di dati o di funzionalità oggetto di studio
- Software, firmware, documentazione e credenziali note disponibili
- Interfacce accessibili, punti di prova e canali di comunicazione
- Crittografia, avvio sicuro, protezione contro le manomissioni e controlli per la gestione delle chiavi
- Se siano consentiti i controlli distruttivi o non distruttivi
- Requisiti relativi alla gestione delle prove, alla ripetibilità e alla documentazione
L'obiettivo è stabilire quali metodi di prova siano tecnicamente pertinenti, quali attrezzature di laboratorio e competenze possano essere necessarie e se l'esame proposto sia fattibile.
L'analisi dei canali laterali misura i segnali fisici generati mentre un dispositivo esegue operazioni sensibili dal punto di vista della sicurezza. Tali segnali possono includere il consumo energetico o le emissioni elettromagnetiche.
- In condizioni di laboratorio controllate, la SCA può aiutare i ricercatori a:
- Individuare quando avvengono le operazioni crittografiche o di autenticazione
- Confrontare il comportamento del dispositivo in base a diversi input o stati operativi
- Individuare le attività sensibili dal punto di vista della sicurezza all’interno di un dispositivo
- Valutare se le misurazioni fisiche possano rivelare informazioni relative alle operazioni protette
- Raccogliere prove tecniche per orientare ulteriori test
L'SCA non garantisce automaticamente l'accesso ai dati protetti. La sua efficacia dipende dal bersaglio, dall'implementazione, dalla qualità delle misurazioni, dal controllo disponibile sui dispositivi e dall'obiettivo dell'indagine.
L'iniezione di guasti consiste nell'introdurre intenzionalmente un disturbo controllato durante il funzionamento di un dispositivo. A seconda dell'obiettivo, ciò può comportare l'uso di tecniche basate sulla tensione, sul clock, su campi elettromagnetici o sul laser.
Lo scopo è valutare se un errore temporaneo del dispositivo possa alterare una decisione relativa alla sicurezza o interrompere un processo protetto, ad esempio:
- Verifica dell'avvio sicuro
- Autenticazione o verifica del PIN
- Controlli di accesso
- Restrizioni dell'interfaccia di debug
- Verifica del firmware
- Operazioni sulla memoria protetta
L'iniezione di errori richiede una tempistica precisa, esperimenti ripetibili e un'analisi dettagliata. I risultati variano a seconda dell'architettura e dell'implementazione, pertanto è importante effettuare una valutazione iniziale di fattibilità prima di sviluppare una campagna di test completa.
No. I test di sicurezza hardware sono specifici per ogni bersaglio e non tutti i dispositivi o meccanismi di protezione presentano una via di attacco praticabile.
Keysight può aiutare a valutare il dispositivo, individuare i metodi di prova pertinenti, sviluppare e condurre esperimenti controllati e documentarne i risultati. L’esito potrebbe confermare la validità di un percorso, individuare ulteriori esigenze di ricerca oppure stabilire che l’approccio proposto non sia tecnicamente fattibile alla luce dei vincoli esistenti.
Sì. Keysight è in grado di supportare sia progetti specifici relativi alla sicurezza dei dispositivi sia lo sviluppo di competenze a lungo termine.
Per una sfida relativa a un dispositivo specifico, l’assistenza può comprendere la valutazione del dispositivo in questione, lo sviluppo di un piano di collaudo, i test di laboratorio, l’analisi dei dati e la redazione di relazioni tecniche.
Per le organizzazioni che stanno sviluppando una capacità interna di sicurezza hardware, il supporto può includere:
- Apparecchiature per l'analisi dei canali laterali e l'iniezione di errori
- Progettazione del laboratorio e configurazione delle attrezzature
- Installazione degli strumenti e sviluppo del flusso di lavoro
- Formazione pratica con bersagli rappresentativi
- Sviluppo di metodi di prova
- Pratiche relative alla documentazione e alla ripetibilità
- Expert assistenza tecnica per dispositivi complessi o poco conosciuti
L'ambito di intervento può essere adattato a seconda che l'organizzazione necessiti di assistenza tecnica immediata, di trasferimento di conoscenze o di un laboratorio interno sostenibile.
La presente offerta è destinata alle organizzazioni autorizzate che si occupano di analisi, valutazione o ricerca su dispositivi elettronici protetti, tra cui:
- Laboratori di informatica forense
- Unità tecniche delle forze dell'ordine
- Procuratore distrettuale e forze dell'ordine
- Gruppi investigativi sulle criptovalute
- Enti di ricerca governativi
- Fornitori di servizi di risposta agli incidenti e di analisi forense
- Laboratori di ricerca sulla sicurezza hardware e sulle vulnerabilità
Le organizzazioni hanno la responsabilità di garantire di disporre dell’autorizzazione legale adeguata, delle procedure di gestione delle prove e delle approvazioni interne relative ai dispositivi oggetto di valutazione.
No. L'approccio può essere simile, ma il processo non è lo stesso. I dispositivi differiscono per architettura, forma di realizzazione, ambiente operativo, controlli di sicurezza, interfacce disponibili e accessibilità fisica. Un metodo che funziona su un dispositivo potrebbe non essere applicabile a un altro, anche quando i dispositivi hanno una funzione simile.
Keysight adotta quindi un approccio specifico per ogni obiettivo. La valutazione iniziale serve a identificare le tecniche pertinenti, i requisiti di laboratorio, i rischi tecnici e i punti decisionali chiari prima di dare inizio a test più approfonditi.