Geschützte Geräte können vielfältige Formen annehmen, und die Hürden für die Beweissicherung können je nach Zielobjekt unterschiedlich sein. Keysight bietet forensischen Laboren spezialisierte Ausrüstung, Software und Expertise zur Untersuchung sowohl bekannter als auch unbekannter Geräte.
Mithilfe von Gerätecharakterisierung, Seitenkanalanalyse und Fehlereinspeisung können forensische Teams feststellen, wo der Zugriff eingeschränkt wird, die beteiligten Hardware- und Sicherheitsmechanismen verstehen und mögliche Wege zu geschützten Informationen untersuchen.
- Smartphones und Tablets
Untersuchen Sie hardwarebasierte Schutzmechanismen wie Secure Boot, Authentifizierung, Verschlüsselung und Secure Elements, die den Zugriff auf Gerätedaten einschränken könnten. Physikalische Messungen und Fehlerinjektionen können helfen, sensible Vorgänge zu identifizieren und festzustellen, ob ein Zugriff auf Hardwareebene möglich ist.


- Laptops und Desktop-Systeme
Untersuchen Sie die Hardware, die am Bootvorgang, der Authentifizierung, der Verschlüsselung und der Schlüsselverwaltung beteiligt ist, wenn herkömmliche forensische Erfassungsmethoden nicht zu den erforderlichen Informationen gelangen können.

- Hardware-Kryptowährungs-Wallets
Untersuchen Sie, wie die Komponenten und kryptografischen Operationen den Zugriff auf Wallets und geschütztes Schlüsselmaterial kontrollieren, um den Teams bei der Entscheidung zu helfen, ob eine physikalische Analyse eine autorisierte Wiederherstellung oder Untersuchung unterstützen könnte.

- Smartcards und Secure Elements
Analysieren Sie Komponenten, die zum Schutz von Zugangsdaten, Schlüsseln und anderen sensiblen Informationen dienen, wenn diese Komponenten ein Hindernis für die für eine Untersuchung erforderlichen Beweise darstellen.

- Sichere USB- und Speichergeräte
Untersuchen Sie Verschlüsselungs-, Authentifizierungs- und Schlüsselverwaltungsmechanismen, die den herkömmlichen Zugriff auf gespeicherte Informationen ermöglichen, und ermitteln Sie, ob Seitenkanal- oder Fehlereinschleusungstechniken einen praktikablen nächsten Schritt darstellen könnten.

- Router und Netzwerkgeräte
Untersuchen Sie eingebettete Hardware, Bootvorgänge, Authentifizierungsmechanismen und geschützte Speicher, um Untersuchungen zu unterstützen, bei denen relevante Informationen nicht über Standardschnittstellen erfasst werden können.

- Drohnen und Überwachungskameras
Untersuchen Sie eingebettete Prozessoren, Speicher, Authentifizierungs- und Verschlüsselungsmechanismen, die den Zugriff auf erfasste Medien, Konfigurationsdaten, Protokolle oder andere für die Untersuchung relevante Informationen steuern können.

- Automobil- und Navigationssysteme
Untersuchen Sie eingebettete Steuerungen und zugehörige Hardware, um zu verstehen, wie der Zugriff auf gespeicherte oder verarbeitete Informationen gesteuert wird, einschließlich Daten, die mit Navigation, Systemaktivität, Authentifizierung oder anderen Gerätefunktionen zusammenhängen.

- Wearables und IoT-Geräte
Charakterisieren Sie kompakte oder unbekannte Geräte, um Prozessoren, Speicher, Schnittstellen und Sicherheitskontrollen zu identifizieren, und ermitteln Sie dann, welche Hardware-Techniken helfen können, an Informationen zu gelangen, die sonst unzugänglich wären.

- Kundenspezifische und ältere elektronische Geräte
Beginnen Sie mit der Gerätecharakterisierung, wenn Dokumentation, Herstellerunterstützung oder Vorkenntnisse begrenzt sind. Identifizieren Sie die relevanten Prozessoren, Speicher, Schnittstellen und Schutzmechanismen, bevor Sie den geeignetsten Weg für die weitere forensische Untersuchung festlegen.

Bauen Sie Ihr digitales Forensiklabor auf
Entwickeln Sie eine wiederholbare Hardware-Untersuchungsfunktion, die die Untersuchungszeit verkürzt, die Konsistenz verbessert und sich auf zukünftige Geräte skalieren lässt, und machen Sie die Hardware-Analyse von einem spezialisierten Einzelprojekt zu einer Fähigkeit, die Ihr Team besitzt.
Keysight unterstützt forensische Organisationen beim Aufbau kontrollierter Laborumgebungen für Seitenkanalanalysen, Fehlereinspeisung und Gerätecharakterisierung und stellt gleichzeitig das Fachwissen und die Arbeitsabläufe bereit, die für ein unabhängiges Arbeiten erforderlich sind.

Die richtige Testumgebung aufbauen
Richten Sie eine kontrollierte Testumgebung für Hardware-Sicherheit ein, die auf den für Ihre Organisation relevanten Geräten, Techniken und Untersuchungsanforderungen basiert.

Entwickeln Sie wiederholbare Arbeitsabläufe
Es sollten strukturierte Prozesse für die Testdurchführung, Messung, Analyse und Dokumentation geschaffen werden, damit Experimente reproduziert und Methoden für zukünftige Ziele wiederverwendet werden können.

Entwickeln Sie die Expertise Ihres Teams.
Erwerben Sie praktische Kenntnisse in der Seitenkanalanalyse und Fehlereinspeisung durch Schulungen, die von grundlegenden Techniken bis hin zu fortgeschrittenen Programmen reichen, die auf Ihr Labor, Ihre Arbeitsabläufe und Ihre Gerätetypen zugeschnitten sind.
Bauen Sie Ihr Labor zur Untersuchung von Black-Box-Geräten auf
Ein forensisches Labor für Gerätesicherheit vereint die Ausrüstung, Software und Expertise, die für die Untersuchung elektronischer Geräte in einer kontrollierten und reproduzierbaren Umgebung erforderlich sind. Keysight Device Security kombiniert spezialisierte Hard- und Software für präzise Messungen, Triggerung, Seitenkanalanalyse, Fehlereinspeisung und Automatisierung und unterstützt so forensische Teams bei der Untersuchung sowohl bekannter als auch unbekannter Geräte.
Entdecken Sie, was Sie zum Aufbau Ihres Black-Box-Forschungslabors benötigen.
- Beweis
- Hardware
- Inspektionssoftware
- Ausbildung
Gerät in Untersuchung
Die Untersuchung beginnt mit dem Gerät selbst. Es kann beschlagnahmt, verschlüsselt, veraltet oder anderweitig unbekannt sein – von einem Smartphone oder einer Hardware-Kryptowährungs-Wallet bis hin zu eingebetteter Elektronik, Netzwerk- oder Automobilelektronik.
Die Teams können das Gerät charakterisieren, die Hardwaremechanismen zum Schutz des Zugriffs identifizieren und die entsprechenden physikalischen Analysetechniken anwenden, mit dem Ziel, Informationen aufzudecken, die sonst unzugänglich bleiben würden, vom Zugriff auf geschützte Gerätedaten über die Untersuchung kryptografischer Assets bis hin zur Überwindung von Authentifizierungsbarrieren, wenn Anmeldeinformationen wie eine PIN oder ein Passwort nicht verfügbar sind.

Kernstück ist die DS1050A Embedded Security Testbench, die eine synchronisierte, PXI-basierte Grundlage für Seitenkanalanalyse (SCA) und Fehlereinspeisung (FI) bietet. Ihre modulare Architektur ermöglicht den Anschluss und die Kombination zusätzlicher Funktionen je nach Geräte- und Untersuchungsanforderungen.
Für diese Black-Box-Forensikkonfiguration unterstützt die Hardware drei Schlüsselbereiche:
- Kern für Steuerung, Auslösung und Synchronisierung: Interaktion mit dem Gerät, Identifizierung relevanter Aktivitäten und präzise Koordination von Messungen und Fehlereinspeisung.
- Leistungs- und taktbasierte Tests: Messung des Stromverbrauchs und Anwendung kontrollierter Leistungs- oder Zeitmanipulationen zur Untersuchung des Geräteverhaltens und der Sicherheitsmechanismen.
- Elektromagnetische (EM) Prüfung: Lokalisierte EM-Emissionen werden für die Seitenkanalanalyse beobachtet und gezielte EM-Fehlerinjektion durchgeführt, um sicherheitsrelevante Bereiche des Geräts zu untersuchen. Der DS1203B unterstützt hochpräzise EM-Messungen, während der DS1121B die lokale EM-Fehlerinjektion ermöglicht.
DS1050A Embedded Security Testbench | Keysight
Die Embedded Security Testbench der nächsten Generation integriert modulare, leistungsstarke Hardware für präzise Seitenkanalanalysen und Fehlereinspeisungstests.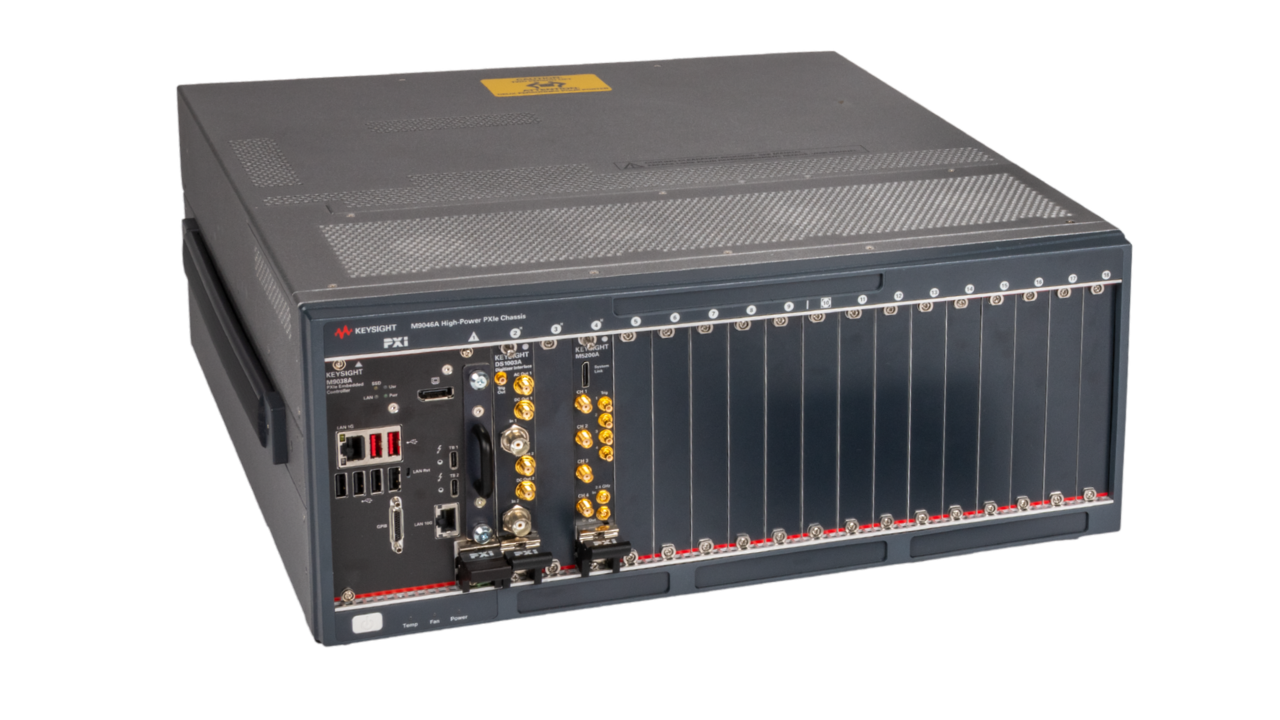
Aktive Stromsonde DS1202A | Keysight
Die aktive Stromsonde DS1202A ist eine hochempfindliche Sonde, die elektrische Ströme erkennt und den Stromverbrauch eines Zielgeräts misst.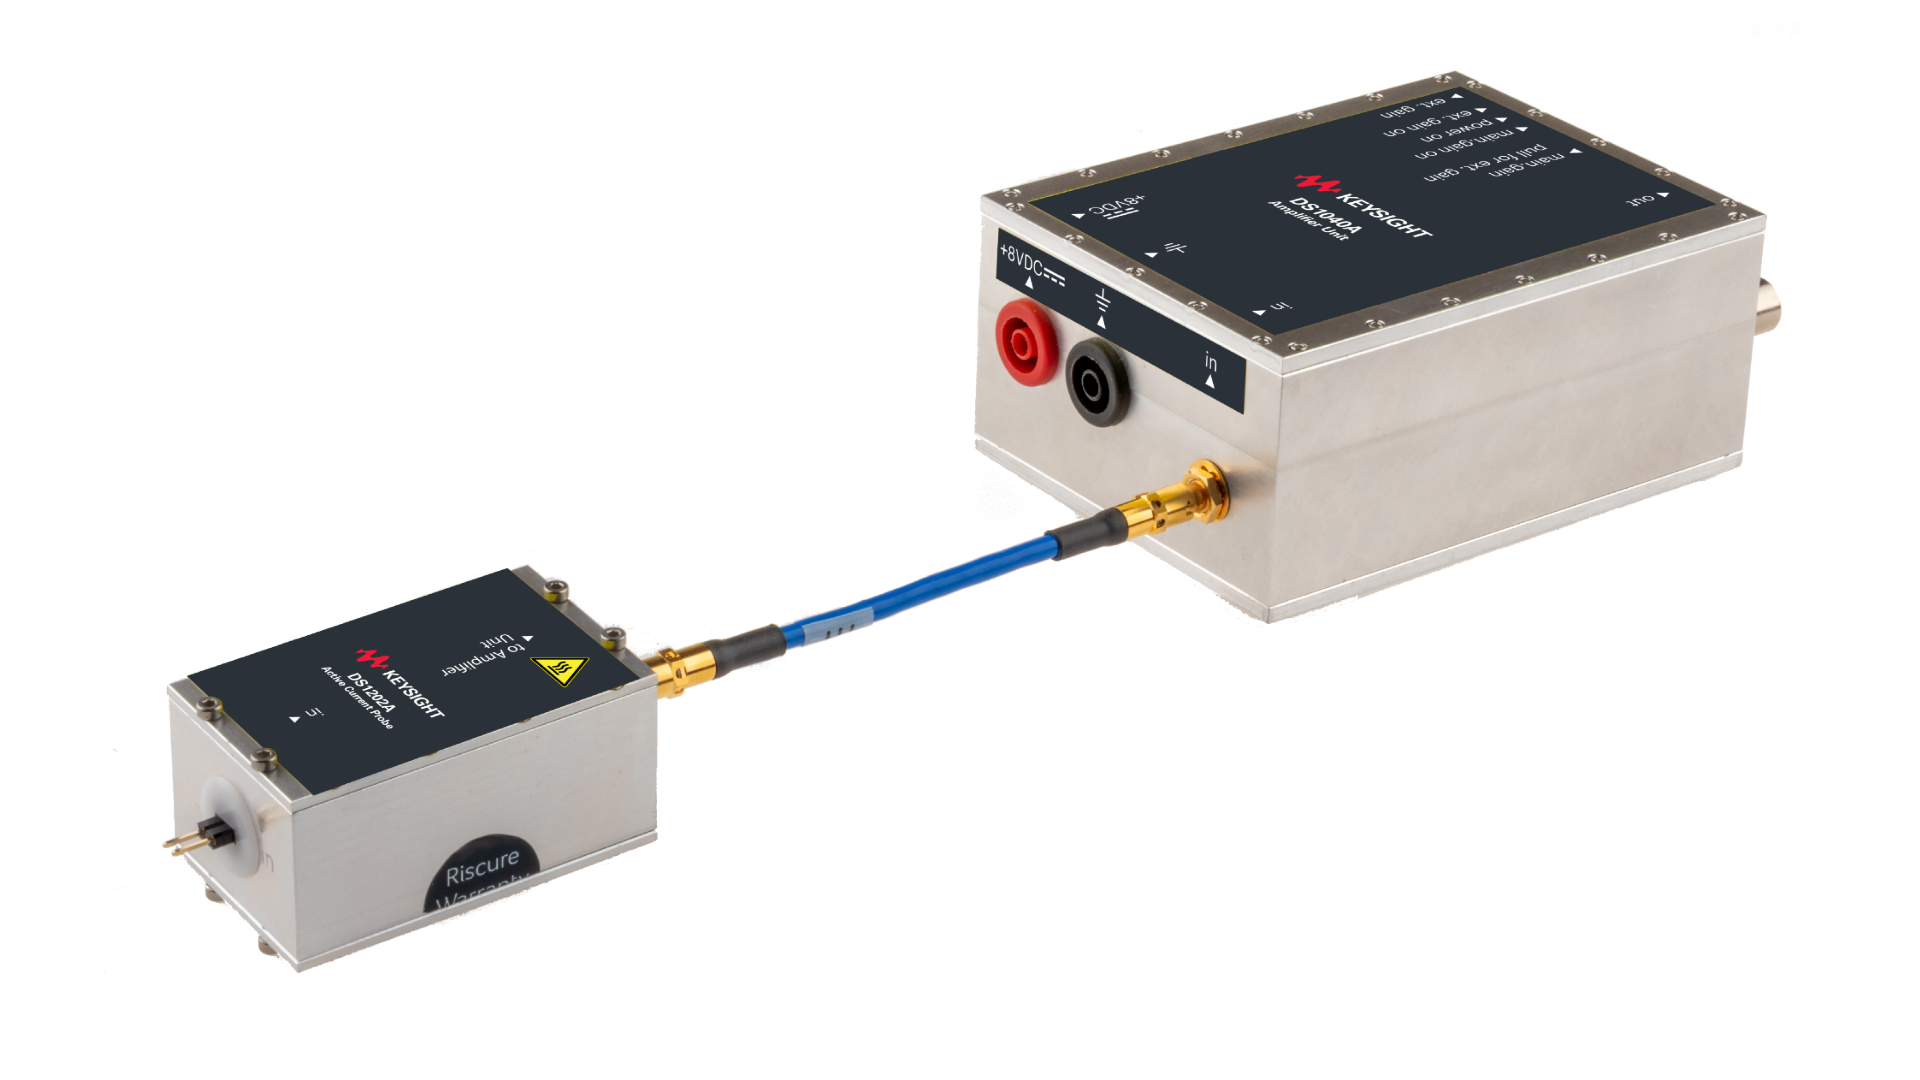
DS1142A 30 A Glitch-Verstärker | Keysight
Hochpräziser Glitch-Verstärker für die Fehlereinspeisung in die Stromversorgung (FI). Verfügt über 3 Glitch-Modi – Crowbar, Spannungsfolger und Normalmodus.
DS1203B Hochpräzisions-Elektromagnetsonde
Die hochpräzise elektromagnetische Sonde DS1203B, eine hochpräzise Sonde, die in der Seitenkanalanalyse eingesetzt wird, erfasst elektromagnetische Emissionen von Halbleiterschaltungen.
DS1121B Bidirektionale Fehlereinspritzsonde | Keysight
Die bidirektionale Fehlerinjektionssonde DS1121B erzeugt elektromagnetische (EM) Hochleistungsimpulse an präzisen, vom Benutzer definierten Stellen eines Zielgeräts. Ihre schnelle Impulserzeugung erfüllt die strengen Anforderungen sowohl kommerzieller als auch zertifizierter Prüfumgebungen.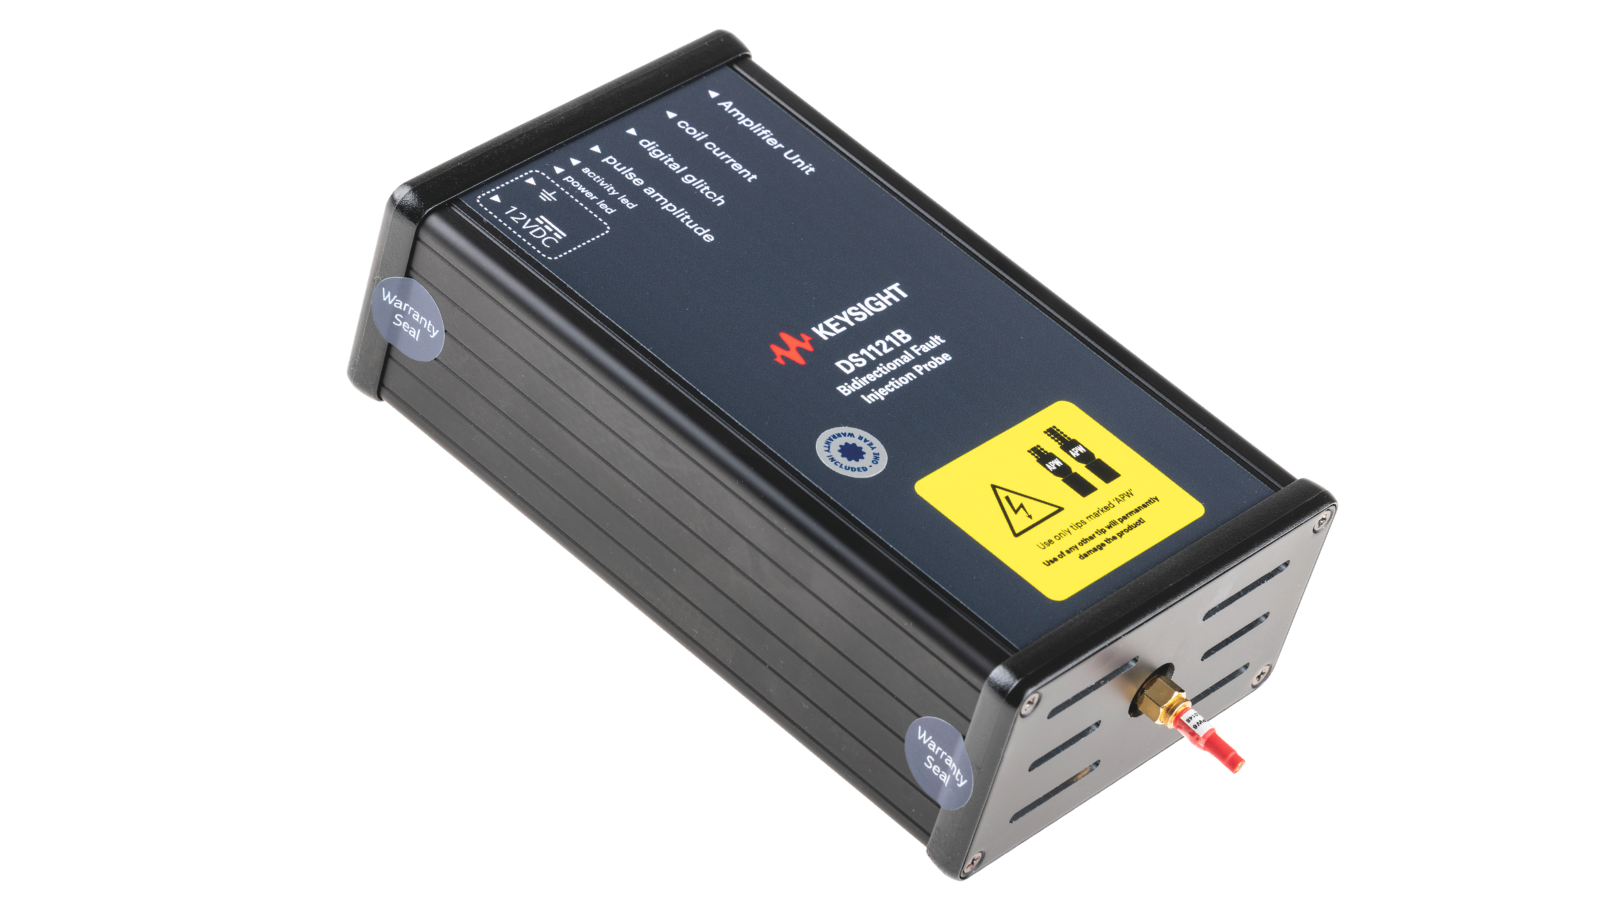
DS1010A Präzisions-XYZ-Tisch | Keysight
Der DS1010A Präzisions-XYZ-Tisch ist der Standard-XYZ-Tisch für verschiedene Keysight-Hardwarekomponenten, die eine genaue Positionierung über dem zu testenden Gerät erfordern.

Die Keysight Inspector Software verbindet die Untersuchungsausrüstung mit dem Analyse-Workflow und hilft forensischen Teams dabei, aus erfassten Messwerten und Gerätereaktionen verwertbare Erkenntnisse zu gewinnen.
Für diese Black-Box-Forensikkonfiguration unterstützt Inspector drei Schlüsselbereiche:
- Datenerfassung und Signalverarbeitung : Erfassung, Aufbereitung und Verwaltung von Leistungs- und elektromagnetischen Messungen, um konsistente, analysebereite Daten für weitere Untersuchungen zu erzeugen.
- Seitenkanalanalyse : Analysieren Sie aufgezeichnete Messungen mithilfe statistischer, spektraler, Leckage-, Signalverarbeitungs- und kryptographischer Verfahren, um Informationslecks und sicherheitsrelevantes Geräteverhalten zu untersuchen.
- Fehlereinspeisung : Steuern Sie die Testhardware, automatisieren Sie Fehlereinspeisungskampagnen, untersuchen Sie Fehlerparameter und analysieren Sie, wie das Gerät unter kontrollierten Fehlerbedingungen reagiert.
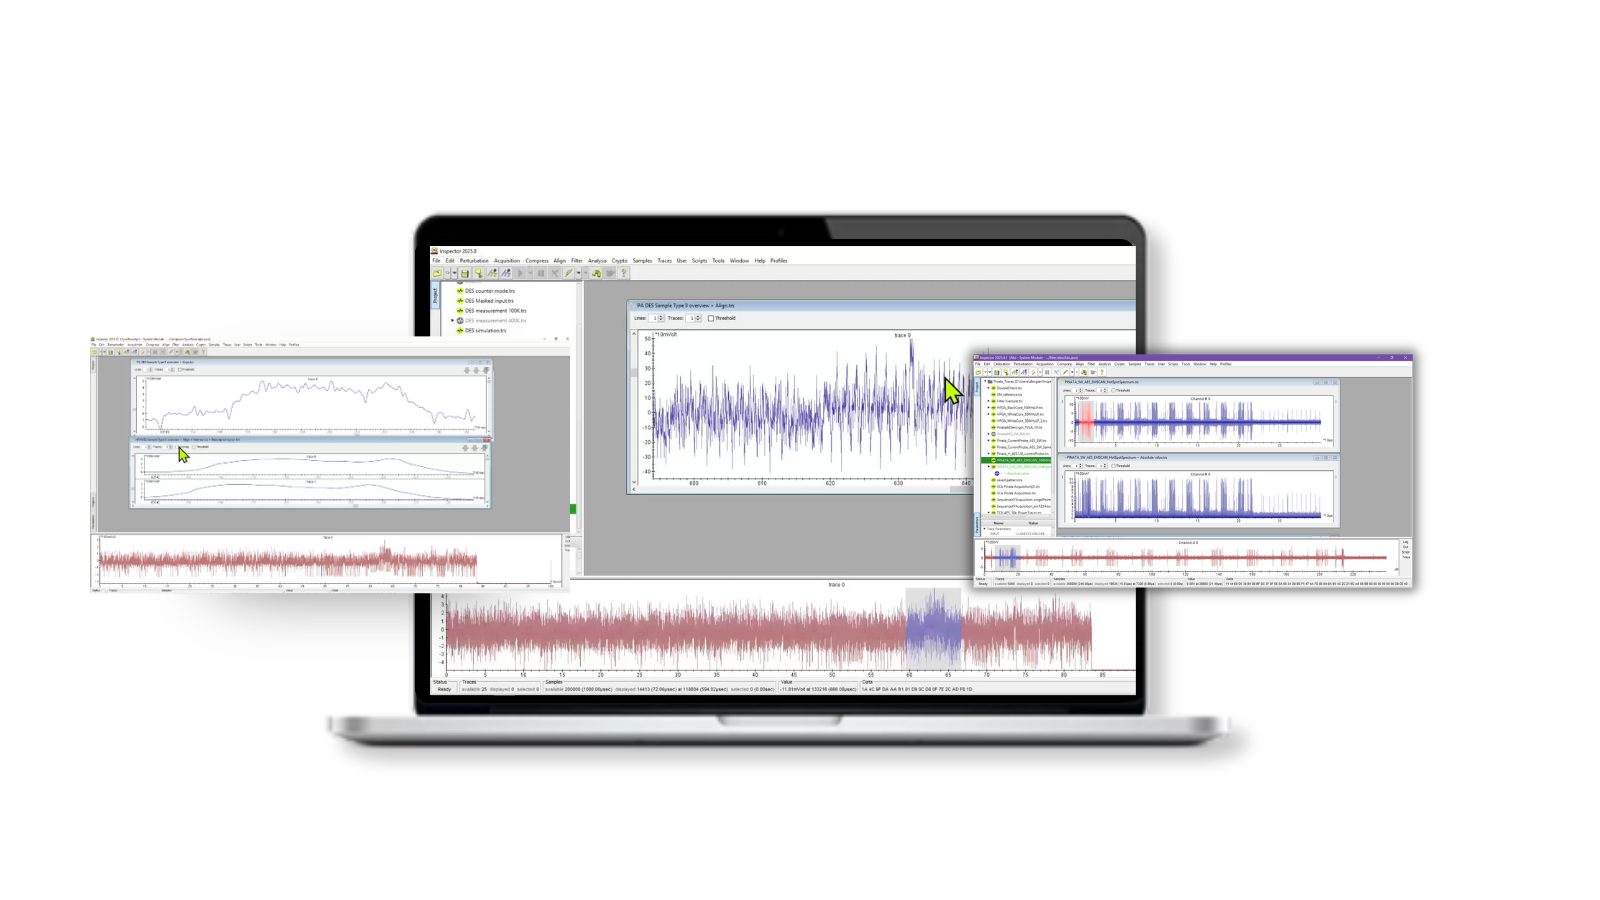
Inspektionssoftware
Datenerfassung und Signalverarbeitung
Leistungs- und elektromagnetische Messungen des Geräts erfassen, aufbereiten und verwalten, um zuverlässige, analysebereite Messkurven zur Untersuchung sicherheitsrelevanter Vorgänge und Informationslecks zu erstellen.
Inspektionssoftware
Analystenprofi
Analysieren Sie aufgezeichnete Spuren mithilfe statistischer, spektraler, Leckage- und kryptografischer Analyseverfahren, um Informationslecks aufzudecken und einen tieferen Einblick in sicherheitsrelevantes Geräteverhalten zu gewinnen.
Inspektionssoftware
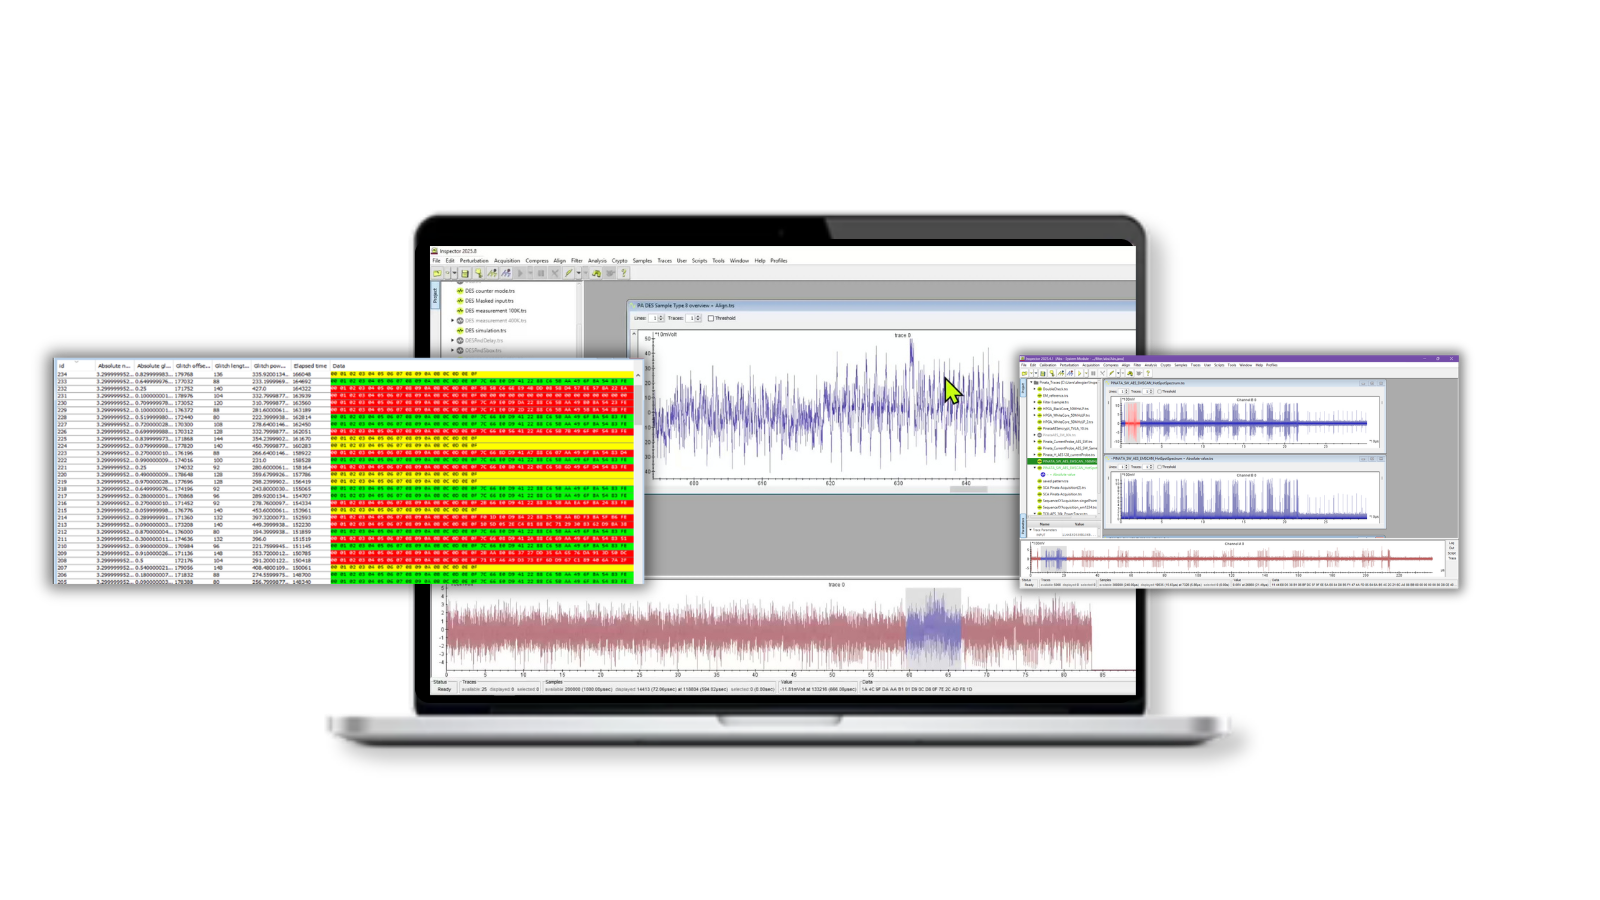
Fehlerinjektion
Mithilfe von Testhardware und automatisierten Fehlereinspeisungskampagnen wird untersucht, wie ein Gerät auf präzise gesteuerte Fehler reagiert. Dies hilft dabei, Bedingungen zu identifizieren, die Sicherheitsmechanismen oder geschützte Vorgänge beeinträchtigen könnten.

Der Aufbau des Labors ist nur der Anfang. Eine effektive Black-Box-Untersuchung hängt auch davon ab, wie man unbekannte Geräte charakterisiert, zuverlässige Messungen durchführt, die Geräte bedient und die geeigneten Seitenkanalanalyse- (SCA) und Fehlereinspritzungstechniken (FI) auswählt.
Keysight-Schulungen helfen forensischen Teams dabei, diese Fähigkeiten intern zu entwickeln, von Essential SCA- und FI-Schulungen, die eine solide Grundlage für physische Sicherheitstests schaffen Advanced Die SCA- und FI-Schulungen konzentrierten sich auf komplexe Angriffstechniken, praktische Arbeitsabläufe und realitätsnahe Ermittlungsszenarien.
Egal ob Ihr Team neu im Bereich der Hardware-Sicherheitsbewertung ist oder seine bestehenden Fachkenntnisse erweitern möchte, die Schulungen von Keysight helfen den Ermittlern, zunehmend selbstständig Experimente zu konfigurieren, die Plattform zu bedienen und die geeigneten Techniken auf neue Geräte und Herausforderungen anzuwenden.
Seitenkanalanalyse
Essential Ausbildung

Seitenkanalanalyse
Advanced Ausbildung
Fehlerinjektion
Essential Ausbildung
Fehlerinjektion
Advanced Ausbildung

Häufig gestellte Fragen
Hardware-Sicherheitstests sollten in Betracht gezogen werden, wenn herkömmliche forensische Tools nicht auf die benötigten Daten zugreifen, diese extrahieren oder interpretieren können. Dies kann der Fall sein, wenn ein Gerät Secure Boot, verschlüsselten Speicher, gesperrte Debug-Schnittstellen, Secure Elements, Trusted Execution Environments, Manipulationsschutz oder hardwarebasierte Schlüsselverwaltung verwendet.
Eine erste Hardware-Bewertung kann dabei helfen festzustellen, welche Schutzmechanismen vorhanden sind, wo sensible Vorgänge stattfinden und ob Techniken wie Seitenkanalanalyse oder Fehlereinspeisung einen praktikablen Weg nach vorn bieten können.
Keysight kann bei der Bewertung von geschützten, verschlüsselten, älteren, kundenspezifischen und unbekannten elektronischen Geräten helfen, darunter:
- Smartphones und Tablets
- Laptops und eingebettete Computer
- Hardware-Kryptowährungs-Wallets
- Smartcards und sichere Elemente
- Sichere USB- und Speichergeräte
- Router und Netzwerkgeräte
- Drohnen, Kameras und Überwachungssysteme
- Wearables und IoT-Geräte
- Automobil- und fahrzeugbezogene Elektronik
- Kundenspezifische Leiterplatten und eingebettete Systeme
Die Unterstützung hängt von der Gerätearchitektur, der Sicherheitsimplementierung, der verfügbaren Dokumentation, dem physischen Zustand und den Untersuchungszielen ab.
Keysight beginnt mit der Bewertung des Zielgeräts und des spezifischen Untersuchungsziels. Die Bewertung kann Folgendes berücksichtigen:
- Das Gerät, der Prozessor, der Speicher und die Sicherheitsarchitektur
- Die Art der untersuchten Daten oder Funktionalitäten
- Verfügbare Software, Firmware, Dokumentation und bekannte Zugangsdaten
- Barrierefreie Schnittstellen, Testpunkte und Kommunikationskanäle
- Verschlüsselung, sicherer Systemstart, Manipulationsschutz und Schlüsselverwaltungskontrollen
- Ob zerstörende oder zerstörungsfreie Prüfverfahren zulässig sind
- Anforderungen an Beweismittelhandhabung, Wiederholbarkeit und Dokumentation
Ziel ist es, zu ermitteln, welche Testmethoden technisch relevant sind, welche Laborausrüstung und welches Fachwissen gegebenenfalls erforderlich sind und ob die vorgeschlagene Untersuchung durchführbar ist.
Die Seitenkanalanalyse misst physikalische Signale, die während sicherheitsrelevanter Operationen eines Geräts erzeugt werden. Zu diesen Signalen können der Stromverbrauch oder elektromagnetische Emissionen gehören.
- Unter kontrollierten Laborbedingungen kann SCA den Ermittlern helfen:
- Erkennen, wann kryptografische oder Authentifizierungsoperationen stattfinden
- Vergleichen Sie das Geräteverhalten bei verschiedenen Eingängen oder Betriebszuständen.
- Auffinden sicherheitsrelevanter Aktivitäten innerhalb eines Geräts
- Prüfen Sie, ob physikalische Messungen Informationen über geschützte Operationen liefern könnten.
- Sammeln Sie technische Belege, um weitere Tests zu steuern.
SCA ermöglicht nicht automatisch den Zugriff auf geschützte Daten. Seine Effektivität hängt vom Ziel, der Implementierung, der Messqualität, der verfügbaren Gerätekontrolle und dem Untersuchungsziel ab.
Bei der Fehlereinspeisung wird während des Betriebs eines Geräts gezielt eine kontrollierte Störung eingeleitet. Je nach Zielobjekt können hierfür Spannungs-, Takt-, elektromagnetische oder laserbasierte Verfahren zum Einsatz kommen.
Ziel ist es, zu beurteilen, ob ein vorübergehender Gerätefehler eine Sicherheitsentscheidung verändern oder einen geschützten Prozess unterbrechen kann, wie zum Beispiel:
- Secure-Boot-Verifizierung
- Authentifizierung oder PIN-Validierung
- Zugangskontrollprüfungen
- Einschränkungen der Debug-Schnittstelle
- Firmware-Überprüfung
- Geschützte Speicheroperationen
Fehlereinspeisung erfordert präzises Timing, reproduzierbare Experimente und detaillierte Analysen. Die Ergebnisse variieren je nach Architektur und Implementierung, daher ist eine erste Machbarkeitsstudie wichtig, bevor eine umfassende Testkampagne entwickelt wird.
Nein. Hardware-Sicherheitstests sind zielspezifisch, und nicht jedes Gerät oder jeder Schutzmechanismus stellt einen praktischen Angriffsweg dar.
Keysight kann bei der Gerätebewertung helfen, relevante Testmethoden identifizieren, kontrollierte Experimente entwickeln und durchführen sowie die Ergebnisse dokumentieren. Das Ergebnis kann einen gangbaren Weg bestätigen, zusätzlichen Forschungsbedarf aufzeigen oder ergeben, dass der vorgeschlagene Ansatz unter den gegebenen Rahmenbedingungen technisch nicht realisierbar ist.
Ja. Keysight kann sowohl einzelne Gerätesicherheitsprojekte als auch die langfristige Entwicklung von Fähigkeiten unterstützen.
Bei spezifischen Geräteproblemen kann die Unterstützung Zielbewertung, Testplanentwicklung, Labortests, Datenanalyse und technische Berichterstattung umfassen.
Für Organisationen, die eine interne Hardware-Sicherheitsfunktion aufbauen, kann die Unterstützung Folgendes umfassen:
- Seitenkanalanalyse- und Fehlereinspeisungsgeräte
- Labordesign und Gerätekonfiguration
- Werkzeuginstallation und Workflow-Entwicklung
- Praxisorientiertes Training mit repräsentativen Zielen
- Entwicklung von Testmethoden
- Dokumentations- und Wiederholbarkeitspraktiken
- Expert Beratung für fortgeschrittene oder ungewohnte Geräte
Der Umfang kann so angepasst werden, dass er den Bedürfnissen der Organisation entspricht – sei es unmittelbare technische Unterstützung, Wissenstransfer oder ein nachhaltiges internes Labor.
Dieses Angebot richtet sich an autorisierte Organisationen, die geschützte elektronische Geräte untersuchen, bewerten oder erforschen, einschließlich:
- digitale forensische Labore
- Technische Einheiten der Strafverfolgungsbehörden
- Bezirksstaatsanwaltschaft und Ermittlungsbehörden
- Kryptowährungs-Ermittlungsteams
- staatliche Forschungsorganisationen
- Incident-Response- und forensische Dienstleister
- Forschungslabore für Hardwaresicherheit und Schwachstellen
Die Organisationen sind dafür verantwortlich, sicherzustellen, dass sie über die entsprechende rechtliche Befugnis, die Verfahren zur Beweismittelverarbeitung und die internen Genehmigungen für die zu bewertenden Geräte verfügen.
Nein. Die Vorgehensweise kann ähnlich sein, der Prozess jedoch nicht. Geräte unterscheiden sich in Architektur, Gehäuse, Betriebsumgebung, Sicherheitsvorkehrungen, verfügbaren Schnittstellen und physischer Zugänglichkeit. Eine Methode, die bei einem Zielgerät funktioniert, ist möglicherweise nicht auf ein anderes anwendbar, selbst wenn die Geräte einem ähnlichen Zweck dienen.
Keysight verfolgt daher einen zielorientierten Ansatz. Die erste Bewertung dient dazu, relevante Techniken, Laboranforderungen, technische Risiken und klare Entscheidungspunkte zu identifizieren, bevor umfangreichere Tests beginnen.