保護されたデバイスには多くの形態があり、証拠への障壁はターゲットごとに異なる場合があります。キーサイトは、馴染みのあるデバイスと馴染みのないデバイスの両方を調査するための専門的な機器、ソフトウェア、および専門知識をフォレンジックラボに提供します。
デバイスの特性評価、サイドチャネル分析、および故障注入を使用することで、フォレンジックチームはアクセスが制限されている場所を特定し、関与しているハードウェアおよびセキュリティメカニズムを理解し、保護された情報への潜在的な経路を調査することができます。
- スマートフォンおよびタブレット
デバイスデータへのアクセスを制限する可能性のある、ハードウェアによる保護、セキュアブート、認証、暗号化、およびセキュアエレメントを調査します。物理測定と故障注入は、機密性の高い動作や、ハードウェアレベルのアクセスが可能かどうかの特定に役立ちます。


- ラップトップおよびデスクトップシステム
従来のフォレンジック取得方法では必要な情報に到達できない場合に、ブート、認証、暗号化、およびキー管理に関与するハードウェアを調査します。

- ハードウェア暗号資産ウォレット
コンポーネントと暗号化操作がウォレットや保護された鍵マテリアルへのアクセスをどのように制御しているかを調査し、物理的分析が承認されたリカバリや調査をサポートできるかどうかをチームが判断できるようにします。

- スマートカードおよびセキュアエレメント
調査に必要な証拠に対する障壁となっている場合に、資格情報、鍵、およびその他の機密情報を保護するように設計されたコンポーネントを分析します。

- セキュアUSBおよびストレージデバイス
保存された情報への従来のアクセスを妨げる暗号化、認証、および鍵管理のメカニズムを調査し、サイドチャネルまたは故障注入技術が実行可能な次のステップを提供できるかどうかを判断します。

- ルーターおよびネットワーク機器
標準インターフェースからは関連情報を取得できない調査をサポートするために、組み込みハードウェア、ブートプロセス、認証メカニズム、および保護されたストレージを調査します。

- ドローンおよびセキュリティカメラ
キャプチャされたメディア、設定データ、ログ、または調査に関連するその他の情報へのアクセスを制御している可能性のある、組み込みプロセッサ、ストレージ、認証、および暗号化メカニズムを調査します。

- 車載システムおよびナビゲーションシステム
組み込みコントローラおよび関連ハードウェアを調査し、ナビゲーション、システムアクティビティ、認証、その他のデバイス機能に関連するデータを含め、保存または処理された情報へのアクセスがどのように制御されているかを把握します。

- ウェアラブルおよびIoTデバイス
小型または未知のデバイスを特性評価してプロセッサ、メモリ、インターフェース、セキュリティ制御を特定し、通常はアクセスできない情報に到達する上でどのようなハードウェアレベルの手法が役立つかを決定します。

- カスタム電子機器およびレガシー電子機器
ドキュメント、ベンダーサポート、または事前知識が限られている場合は、デバイスの特性評価から開始します。適切なさらなるフォレンジック調査のルートを決定する前に、関連するプロセッサ、メモリ、インターフェース、および保護メカニズムを特定します。

デジタルフォレンジックラボの構築
調査時間を短縮し、一貫性を向上させ、将来のデバイス全体で拡張可能な再現性のあるハードウェア調査能力を構築し、ハードウェアレベルの分析を専門的な一回限りのプロジェクトからチームが所有する能力へと変革します。
キーサイトは、フォレンジック組織がサイドチャネル解析、フォールトインジェクション、およびデバイスの特性評価のための制御されたラボ環境を構築し、独立して運用するために必要な専門知識とワークフローを習得できるよう支援します。

適切なテスト環境を構築する
組織に関連するデバイス、テクニック、および調査要件に基づいた、制御されたハードウェアセキュリティテスト環境を確立します。

再現性のあるワークフローを構築する
テストの実行、測定、分析、およびドキュメント化のための構造化されたプロセスを作成し、実験を再現できるようにするとともに、将来のターゲット間でメソッドを再利用できるようにします。

チームの専門性を高める
基礎的なテクニックから、ラボ、ワークフロー、およびデバイスの種類に合わせてカスタマイズされた高度なプログラムに至るまでのトレーニングを通じて、サイドチャネル解析およびフォールトインジェクションの実践的なスキルを構築します。
ブラックボックスデバイス調査ラボの構築
フォレンジック用デバイスセキュリティラボには、制御された再現性のある環境で電子機器を調査するために必要な機器、ソフトウェア、および専門知識が集約されています。Keysight Device Securityは、精密な測定、トリガ、サイドチャネル解析、フォールトインジェクション、および自動化のための特殊なハードウェアとソフトウェアを統合し、フォレンジックチームが既知のデバイスと未知のデバイスの両方を調査できるように支援します。
ブラックボックス調査ラボの構築に必要なものを見つけましょう。
- 証拠
- ハードウェア
- Inspectorソフトウェア
- トレーニング
調査対象デバイス
調査はデバイスそのものから始まります。スマートフォンやハードウェア暗号資産ウォレットから、組み込み、ネットワーク、車載エレクトロニクスに至るまで、押収品、暗号化されたもの、レガシー、あるいは未知のデバイスである可能性があります。
チームはデバイスの特性評価を行い、アクセスを保護しているハードウェアメカニズムを特定し、適切な物理解析手法を適用します。その目的は、保護されたデバイスデータへのアクセス、暗号資産の調査、あるいはPINやパスワードなどの資格情報が利用できない場合に認証の障壁を乗り越えることなど、通常ではアクセスできない情報を明らかにすることです。

中心となるのはDS1050A組み込みセキュリティテストベンチであり、サイドチャネル解析(SCA)および障害注入(FI)に向けた、同期されたPXIベースの基盤を提供します。そのモジュール式アーキテクチャにより、デバイスや調査の要件に応じて、追加の機能を接続して組み合わせることができます。
このブラックボックスフォレンジック構成において、ハードウェアは以下の3つの主要領域をサポートします。
- 制御、トリガ、同期用コア: デバイスとやり取りし、関連アクティビティを特定し、測定と障害注入を精密に調整します。
- 電源およびクロックベースのテスト: 消費電力を測定し、制御された電力またはタイミング操作を適用して、デバイスの動作とセキュリティメカニズムを調査します。
- 電磁界(EM)テスト: サイドチャネル解析のために局所的なEM放射を観測し、ターゲットを絞ったEM障害注入を適用して、デバイスのセキュリティ関連領域を調査します。DS1203Bは高精度EM測定をサポートし、DS1121Bは局所的なEM障害注入を提供します。
DS1050A 組み込みセキュリティテストベンチ | キーサイト
次世代組込みセキュリティテストベンチは、精密なチャネル 解析 フォールトインジェクション試験のためのモジュラー高性能ハードウェアを統合します。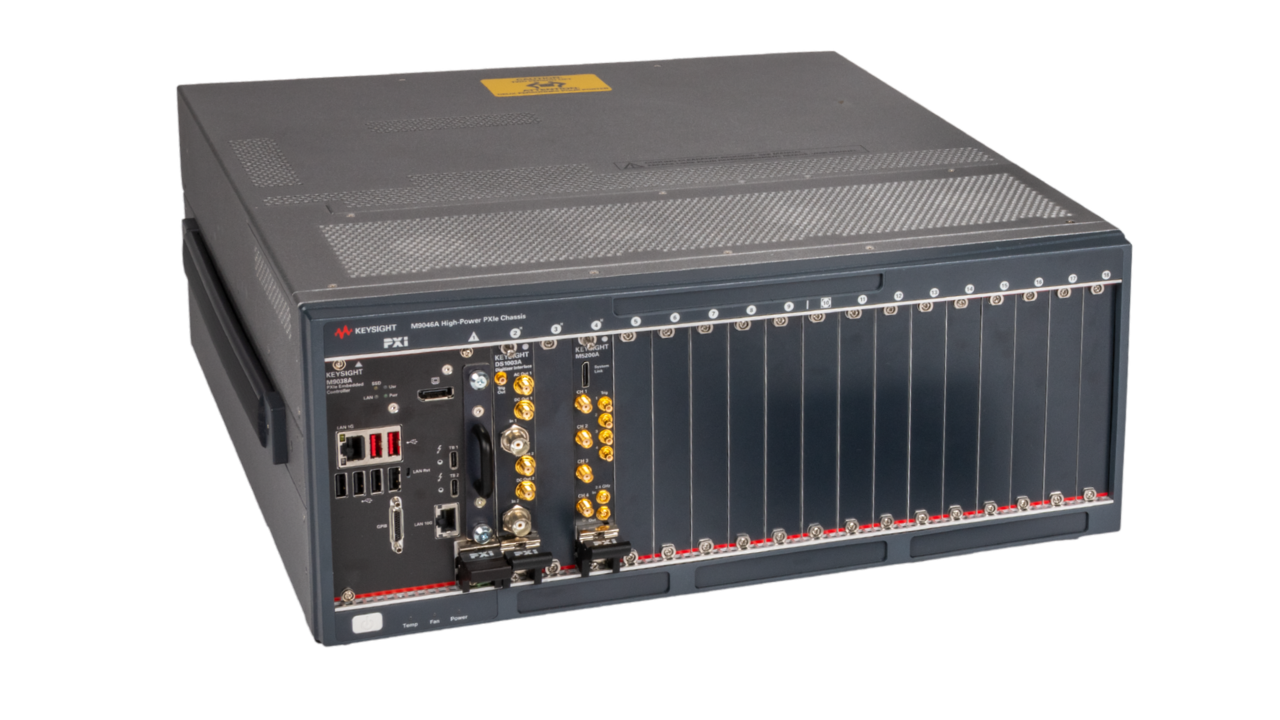
DS1202A アクティブ電流プローブ | キーサイト
DS1202Aアクティブ電流プローブは、電流を検出し、ターゲットデバイスの消費電力を測定する高感度プローブです。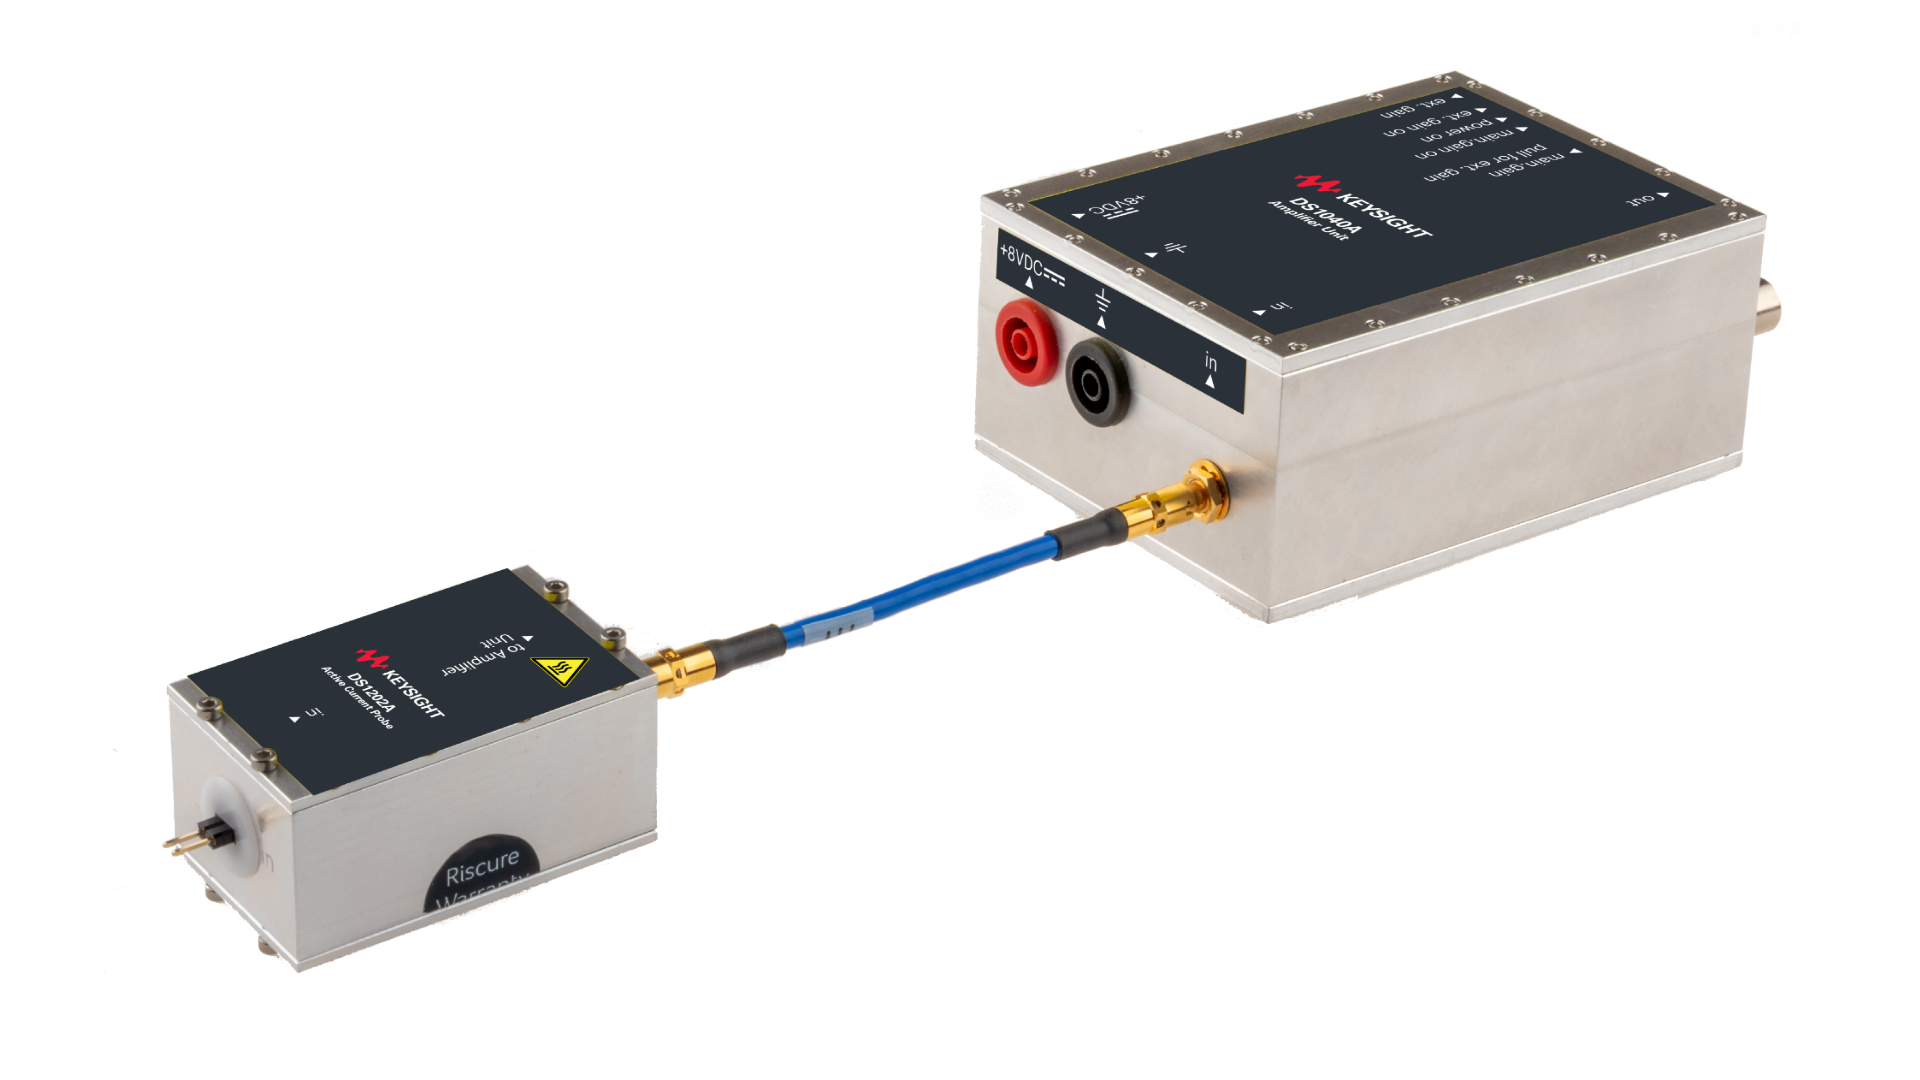
DS1142A 30 A グリッチアンプ | キーサイト
電源フォールトインジェクション (FI) 用高精度グリッチアンプ。クローバー、電圧フォロワ、ノーマルの3つのグリッチモードを搭載しています。
DS1203B 高精度電磁界プローブ
DS1203B高精度電磁界プローブは、サイドチャネル解析で使用される非常に高精度なプローブであり、半導体回路からの電磁放射を検出します。
DS1121B 双方向障害注入プローブ | キーサイト
DS1121B双方向フォールトインジェクションプローブは、ターゲットデバイス上のユーザー定義の精密な位置に高電力の電磁(EM)パルスを照射します。その迅速なパルス生成は、商用および認証済みテスト環境の両方の厳しい要件を満たすように設計されています。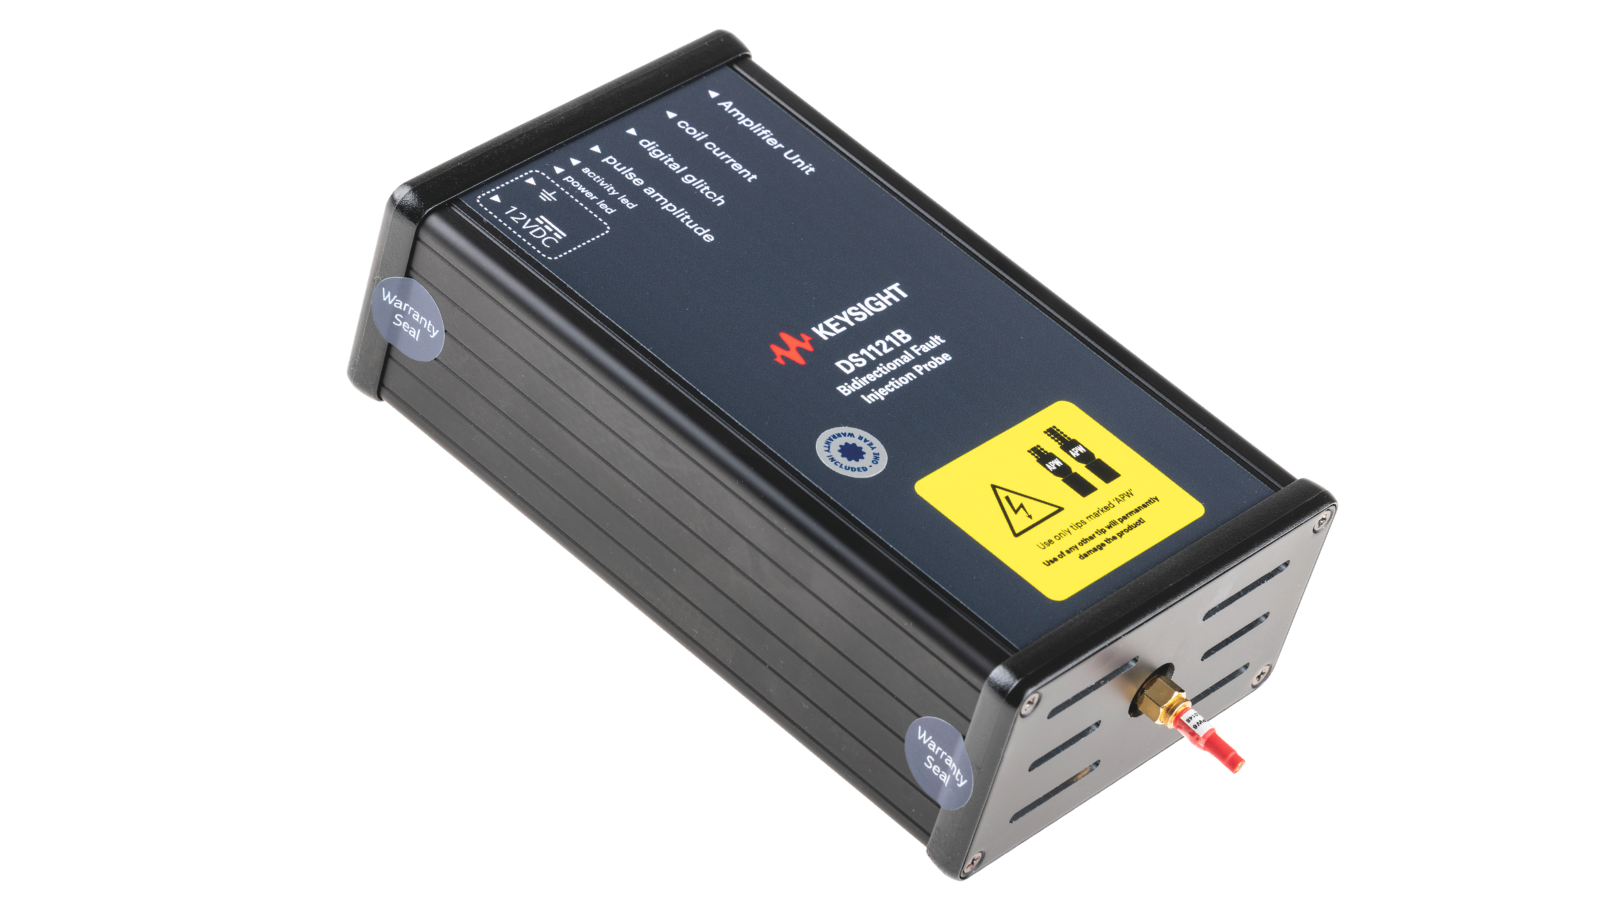
DS1010A 精密XYZステージ | キーサイト
DS1010A高精度XYZステージは、被試験デバイスの上で正確な位置決めを必要とする、さまざまなキーサイトのハードウェアコンポーネント向けのデフォルトのXYZステージです。

Keysight Inspectorソフトウェアは、調査機器と解析ワークフローを接続し、フォレンジックチームが取得した測定データやデバイスの応答から、実用的なインサイトへと移行できるよう支援します。
このブラックボックスフォレンジック構成において、Inspectorは以下の3つの主要領域をサポートします。
- 取得と信号処理:電力および電磁界測定データを取得、準備、管理し、さらなる調査に向けた一貫性のある解析対応データを生成します。
- サイドチャネル解析:統計、スペクトル、リーク、信号処理、暗号技術を使用して取得した測定データを解析し、情報の漏洩やセキュリティに関連するデバイスの動作を調査します。
- 障害注入:テストハードウェアを制御し、障害注入キャンペーンを自動化し、障害パラメータを探索し、制御された障害条件の下でデバイスがどのように応答するかを解析します。
Inspectorソフトウェア
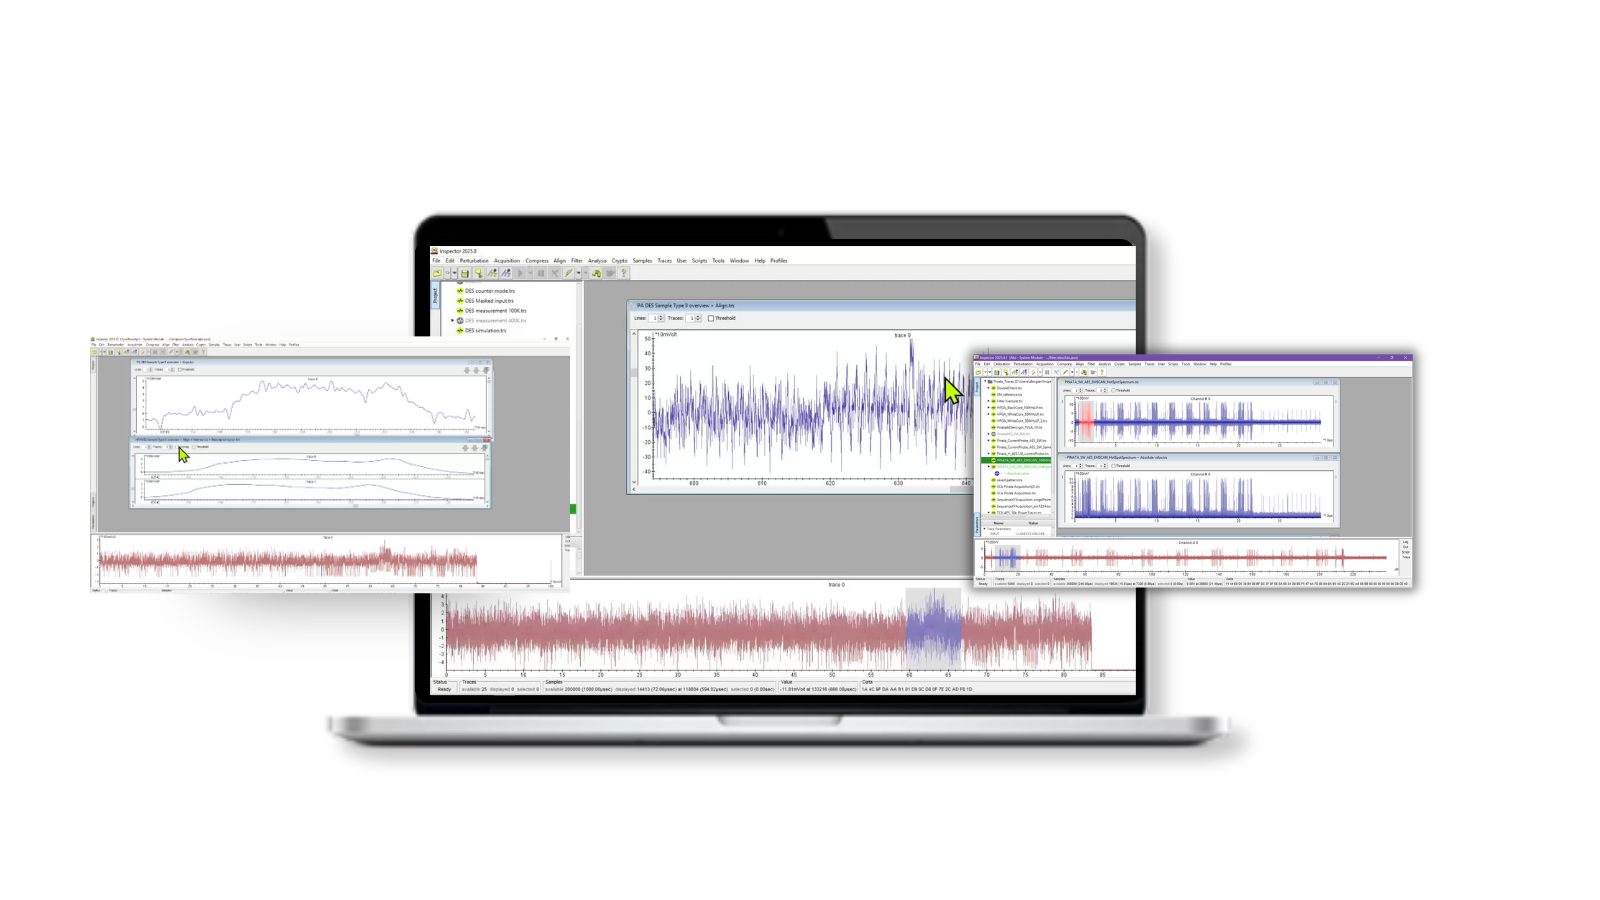
取得と信号処理
デバイスからの電力および電磁界測定データの取得、準備、管理を行い、セキュリティに関連する動作や情報漏洩を調査するための、信頼性の高い解析対応トレースを生成します。
Inspectorソフトウェア
解析プロフェッショナル
統計解析、スペクトラム解析、リーク解析、暗号解析の各手法を用いて、取得したトレースを解析することで、情報漏洩を特定し、セキュリティに関連するデバイスの動作に対するより深い洞察を得ることができます。
Inspectorソフトウェア
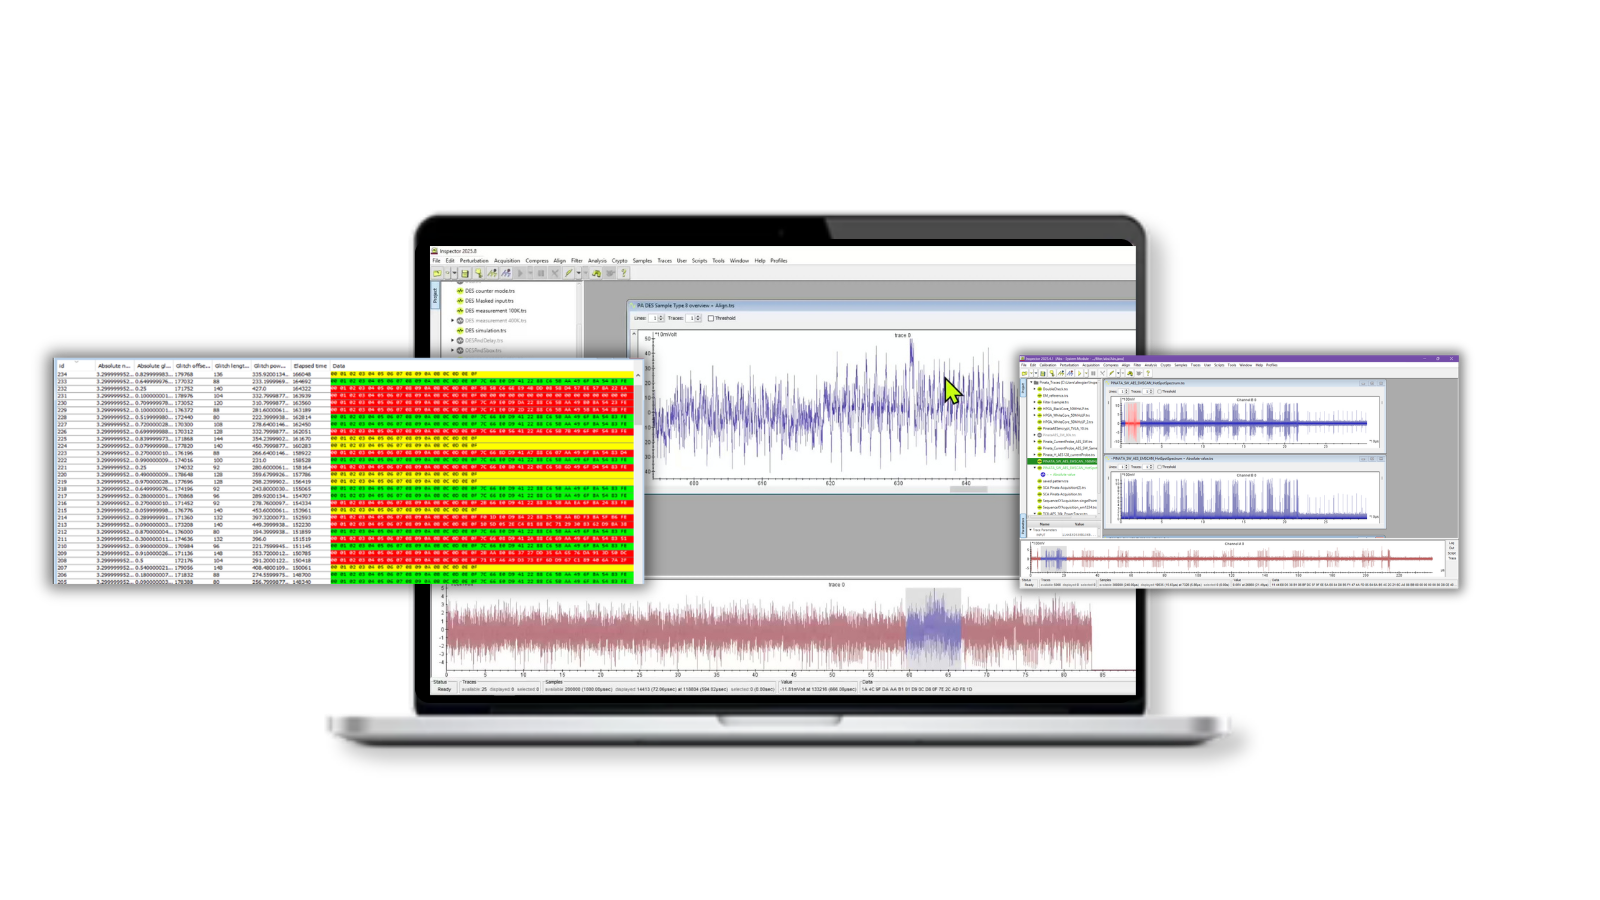
障害注入
テストハードウェアを制御し、障害注入キャンペーンを自動化することで、デバイスが精密に制御された障害にどのように応答するかを調査し、セキュリティメカニズムや保護された動作に影響を与える可能性のある条件を特定するのに役立ちます。

ラボの構築は始まりに過ぎません。効果的なブラックボックス調査は、未知のデバイスの特性評価方法、信頼性の高い測定の取得方法、機器の操作方法、および適切なサイドチャネル解析(SCA)と障害注入(FI)手法の選択方法の習得にも依存します。
物理セキュリティテストの強固な基盤を築く「Essential SCA and FI Training」から、複雑な攻撃手法、実用的なワークフロー、実際の調査シナリオに焦点を当てた「Advanced SCA and FI Training」まで、キーサイトのトレーニングは、フォレンジックチームがこうした能力を内部で開発するのを支援します。
チームがハードウェアセキュリティ評価の初心者であるか、既存の専門知識を拡大しようとしているかにかかわらず、キーサイトのトレーニングは、調査員が実験の構成、プラットフォームの操作、および新しいデバイスや課題への適切な手法の適用において、より自立できるよう支援します。
サイドチャネル解析
Essentialトレーニング

サイドチャネル解析
Advancedトレーニング
障害注入
Essentialトレーニング
障害注入
Advancedトレーニング

よくあるご質問
従来のフォレンジックツールでは必要なデータにアクセス、抽出、または解釈できない場合、ハードウェアセキュリティテストを検討する必要があります。これは、デバイスがセキュアブート、暗号化ストレージ、ロックされたデバッグインターフェース、セキュアエレメント、Trusted Execution Environment、耐タンパコントロール、またはハードウェアベースの鍵管理を使用している場合に発生する可能性があります。
初期のハードウェア評価は、存在する保護機能、機密性の高い動作が発生する場所、およびサイドチャネル解析や障害注入などの手法が実行可能な解決策を提供できるかどうかを判断するのに役立ちます。
キーサイトは、保護された、暗号化された、レガシーの、カスタムの、および未知の電子デバイスの評価を支援することができます。これには以下が含まれます:
- スマートフォンおよびタブレット
- ラップトップおよび組み込みコンピュータ
- ハードウェア暗号資産ウォレット
- スマートカードおよびセキュアエレメント
- セキュアUSBおよびストレージデバイス
- ルータおよびネットワーク機器
- ドローン、カメラ、および監視システム
- ウェアラブルおよびIoTデバイス
- 自動車および車両関連の電子機器
- カスタム回路基板および組み込みシステム
サポートは、デバイスのアーキテクチャ、セキュリティの実装、利用可能なドキュメント、物理的な状態、および調査の目的に依存します。
キーサイトは、ターゲットデバイスと調査の具体的な目的を評価することから始めます。評価では以下を考慮する場合があります:
- デバイス、プロセッサ、メモリ、およびセキュリティアーキテクチャ
- 調査対象のデータまたは機能のタイプ
- 利用可能なソフトウェア、ファームウェア、ドキュメント、および既知の認証情報
- アクセス可能なインターフェース、テストポイント、および通信チャネル
- 暗号化、セキュアブート、耐タンパ性、および鍵管理コントロール
- 破壊検査と非破壊検査のどちらが許可されているか
- 証拠品の取り扱い、再現性、およびドキュメントの要件
目的は、どのテスト手法が技術的に妥当か、どのような実験室設備と専門知識が必要となるか、そして提案された調査が実行可能であるかを判断することです。
サイドチャネル解析は、デバイスがセキュリティ機密性の高い処理を実行している間に発生する物理信号を測定します。これらの信号には、消費電力や電磁波放射などが含まれます。
- 管理された実験室の条件下で、SCAは調査員を次のように支援できます:
- 暗号化処理や認証処理がいつ発生するかを特定する
- さまざまな入力や動作状態にわたるデバイスの動作を比較する
- デバイス内のセキュリティ機密性の高いアクティビティの位置を特定する
- 物理測定によって保護された処理に関する情報が明らかになる可能性があるかどうかを評価する
- さらなるテストを導くための技術的証拠を収集する
SCAが自動的に保護されたデータへのアクセスを提供するわけではありません。その有効性は、ターゲット、実装、測定品質、利用可能なデバイス制御、および調査の目的に依存します。
フォルトインジェクションは、デバイスの動作中に意図的に制御された外乱を導入します。ターゲットに応じて、これには電圧、クロック、電磁気、またはレーザーベースの手法が含まれる場合があります。
目的は、一時的なデバイスのエラーによってセキュリティ判定が変更されるか、次のような保護されたプロセスが中断されるかを評価することです:
- セキュアブートの検証
- 認証またはPIN検証
- アクセス制御のチェック
- デバッグインターフェースの制限
- ファームウェアの検証
- 保護されたメモリの操作
フォルトインジェクションには、正確なタイミング、再現性のある実験、および詳細な分析が必要です。結果はアーキテクチャや実装によって異なるため、完全なテストキャンペーンを展開する前に、初期の実現可能性評価を行うことが重要です。
いいえ。ハードウェアセキュリティテストはターゲット固有のものであり、すべてのデバイスや保護メカニズムが実用的な攻撃パスを示すわけではありません。
キーサイトは、デバイスの評価、関連するテスト方法の特定、制御された実験の開発と実行、および結果の文書化を支援します。その結果、実行可能なパスの確認、追加の研究要件の特定、または提案されたアプローチが利用可能な制約の下では技術的に実現不可能であることの判別が行われます。
はい。キーサイトは、個別のデバイスセキュリティプロジェクトと長期的な能力開発の両方をサポートできます。
特定のデバイスの課題に対しては、ターゲットの評価、テスト計画の開発、実験室でのテスト、データ分析、技術レポート作成などのサポートを提供できます。
社内のハードウェアセキュリティ能力を構築する組織に対しては、以下のサポートを提供できます:
- サイドチャネル解析およびフォールトインジェクション機器
- ラボの設計と機器の構成
- ツールのインストールとワークフローの開発
- 代表的なターゲットを使用した実地トレーニング
- テスト方法の開発
- 文書化と再現性の実務プラクティス
- 高度な、または不慣れなデバイスに関する専門的なコンサルティング
組織が即座の技術支援、知識の移転、または持続可能な社内ラボのいずれを必要としているかに応じて、スコープをカスタマイズできます。
このソリューションは、保護された電子デバイスの調査、評価、または研究を行う認可された組織を対象としており、以下を含みます:
- デジタルフォレンジックラボ
- 法執行機関の技術部門
- 検察庁および調査機関
- 暗号資産調査チーム
- 政府系研究機関
- インシデントレスポンスおよびフォレンジックサービスプロバイダー
- ハードウェアセキュリティおよび脆弱性研究ラボ
組織は、評価対象のデバイスに対して適切な法的権限、証拠取扱手順、および社内承認を得ていることを確認する責任を負います。
いいえ。アプローチは似ていても、プロセスは同じではありません。デバイスは、アーキテクチャ、パッケージング、動作環境、セキュリティ制御、利用可能なインターフェース、物理的なアクセシビリティが異なります。あるターゲットで機能する方法が、類似の目的を持つデバイスであっても、別のデバイスには適用できない場合があります。
そのため、キーサイトではターゲット固有のアプローチを採用しています。初期評価は、より広範なテストを開始する前に、関連する手法、ラボの要件、技術的リスク、および明確な決定ポイントを特定するために使用されます。