Os dispositivos protegidos podem assumir diversas formas, e as dificuldades para obter evidências podem variar de acordo com cada alvo. A Keysight fornece aos laboratórios forenses equipamentos especializados, software e conhecimento técnico para investigar tanto dispositivos conhecidos quanto desconhecidos.
Por meio da caracterização de dispositivos, da análise de canal lateral e da injeção de falhas, as equipes forenses podem identificar onde o acesso está sendo restringido, compreender o hardware e os mecanismos de segurança envolvidos e investigar possíveis caminhos para acessar as informações protegidas.
- Smartphones e tablets
Investigue proteções baseadas em hardware, inicialização segura, autenticação, criptografia e elementos seguros, que possam restringir o acesso aos dados do dispositivo. Medições físicas e injeção de falhas podem ajudar a identificar operações confidenciais e determinar se é possível o acesso no nível do hardware.


- Laptops e computadores de mesa
Examine o hardware envolvido na inicialização, na autenticação, na criptografia e no gerenciamento de chaves quando os métodos convencionais de aquisição forense não conseguirem obter as informações necessárias.

- Carteiras de criptomoedas de hardware
Investigar como os componentes e as operações criptográficas controlam o acesso às carteiras e ao material de chaves protegido, ajudando as equipes a determinar se uma análise física poderia servir de base para uma recuperação ou investigação autorizada.

- Cartões inteligentes e elementos de segurança
Analisar componentes projetados para proteger credenciais, chaves e outras informações confidenciais quando esses componentes constituírem um obstáculo ao acesso às evidências necessárias para uma investigação

- Dispositivos USB e de armazenamento seguros
Investigar mecanismos de criptografia, autenticação e gerenciamento de chaves que impeçam o acesso convencional às informações armazenadas e determinar se técnicas de canal lateral ou de injeção de falhas podem constituir um próximo passo viável.

- Roteadores e equipamentos de rede
Analisar hardware integrado, processos de inicialização, mecanismos de autenticação e armazenamento protegido para auxiliar em investigações nas quais informações relevantes não possam ser obtidas por meio de interfaces padrão.

- Drones e câmeras de segurança
Investigar processadores embarcados, dispositivos de armazenamento, mecanismos de autenticação e criptografia que possam controlar o acesso a mídias capturadas, dados de configuração, registros ou outras informações relevantes para uma investigação.

- Sistemas automotivos e de navegação
Examinar controladores embutidos e o hardware relacionado para compreender como é controlado o acesso às informações armazenadas ou processadas, incluindo dados associados à navegação, à atividade do sistema, à autenticação ou a outras funções do dispositivo.

- Dispositivos vestíveis e dispositivos de IoT
Caracterize dispositivos compactos ou desconhecidos para identificar processadores, memória, interfaces e controles de segurança; em seguida, determine quais técnicas no nível do hardware podem ajudar a obter informações que, de outra forma, seriam inacessíveis

- Dispositivos eletrônicos personalizados e antigos
Comece pela caracterização do dispositivo quando a documentação, o suporte do fornecedor ou o conhecimento prévio forem limitados. Identifique os processadores, a memória, as interfaces e os mecanismos de proteção relevantes antes de determinar o caminho mais adequado para uma análise forense mais aprofundada.

Crie seu laboratório de perícia digital
Crie uma capacidade de investigação de hardware repetível que reduza o tempo de investigação, melhore a consistência e seja escalável para dispositivos futuros, transformando a análise no nível do hardware de um projeto pontual e especializado em uma capacidade que sua equipe possa adotar como própria.
A Keysight auxilia organizações forenses a criar ambientes laboratoriais controlados para análise de canal lateral, injeção de falhas e caracterização de dispositivos, além de oferecer a expertise e os fluxos de trabalho necessários para que operem de forma independente.

Crie o ambiente de teste adequado
Estabeleça um ambiente controlado de testes de segurança de hardware com base nos dispositivos, nas técnicas e nos requisitos de investigação relevantes para a sua organização.

Desenvolver fluxos de trabalho repetíveis
Criar processos estruturados para a execução de testes, medição, análise e documentação, de modo que os experimentos possam ser reproduzidos e os métodos possam ser reutilizados em alvos futuros.

Desenvolva a especialização da sua equipe
Desenvolva habilidades práticas em análise de canal lateral e injeção de falhas, por meio de treinamentos que abrangem desde técnicas básicas até programas avançados adaptados ao seu laboratório, fluxos de trabalho e tipos de dispositivos.
Crie seu laboratório de investigação de dispositivos do tipo “caixa preta”
Um laboratório forense de segurança de dispositivos reúne os equipamentos, o software e a expertise necessários para investigar dispositivos eletrônicos em um ambiente controlado e reproduzível. O Keysight Device Security combina hardware e software especializados para medição precisa, acionamento, análise de canal lateral, injeção de falhas e automação, auxiliando equipes forenses a investigar tanto dispositivos conhecidos quanto desconhecidos.
Descubra o que você precisa para montar seu laboratório de investigação de caixas pretas.
- Evidências
- Hardware
- Software Inspector
- Treinamento
Dispositivo sob investigação
A investigação começa pelo próprio dispositivo. Ele pode ser apreendido, estar criptografado, ser de geração anterior ou de algum tipo desconhecido — desde um smartphone ou uma carteira de criptomoedas física até componentes eletrônicos embutidos, de rede ou automotivos.
As equipes podem caracterizar o dispositivo, identificar os mecanismos de hardware que protegem o acesso e aplicar as técnicas de análise física adequadas, com o objetivo de revelar informações que, de outra forma, poderiam permanecer inacessíveis — desde o acesso a dados protegidos do dispositivo até a investigação de recursos criptográficos ou a superação de barreiras de autenticação quando credenciais, como um PIN ou senha, não estiverem disponíveis.

No centro está o DS1050A Embedded Security Testbench, que oferece uma base sincronizada baseada em PXI para análise de canal lateral (SCA) e injeção de falhas (FI). Sua arquitetura modular permite que recursos adicionais sejam conectados e combinados, dependendo do dispositivo e dos requisitos da investigação.
Para essa configuração forense de caixa preta, o hardware oferece suporte a três áreas principais:
- Núcleo de controle, acionamento e sincronização: interage com o dispositivo, identifica atividades relevantes e coordena com precisão as medições e a injeção de falhas.
- Testes baseados em potência e clock: medir o consumo de energia e aplicar manipulações controladas de potência ou temporização para investigar o comportamento do dispositivo e seus mecanismos de segurança.
- Testes eletromagnéticos (EM): Observe emissões EM localizadas para análise de canal lateral e aplique injeção direcionada de falhas EM para investigar áreas do dispositivo relevantes para a segurança. O DS1203B oferece suporte a medições EM de alta precisão, enquanto o DS1121B proporciona injeção localizada de falhas EM.
Banco de testes de segurança embutido DS1050A | Keysight
A próxima geração de bancada de testes de segurança incorporada integra hardware modular de alto desempenho para testes precisos de análise de canal lateral e injeção de falhas.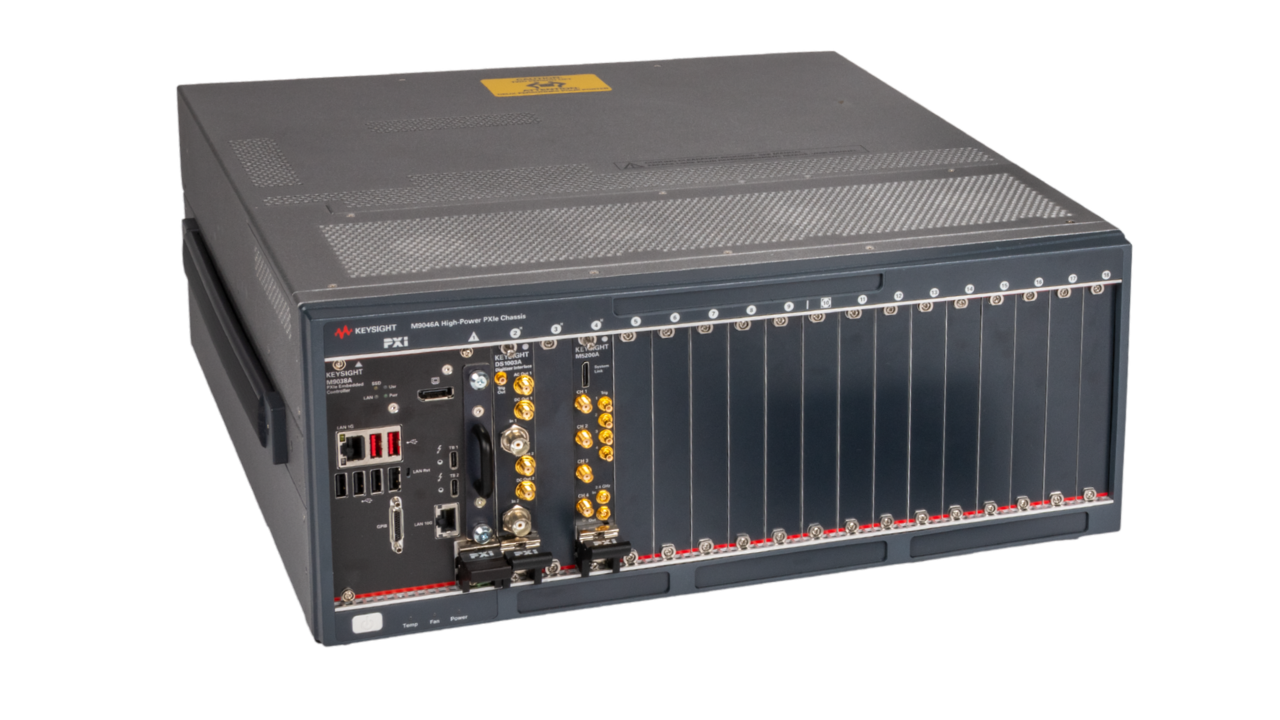
Sonda de corrente ativa DS1202A | Keysight
A sonda de corrente ativa DS1202A é uma sonda altamente sensível que detecta correntes elétricas, medindo o consumo de energia de um dispositivo alvo.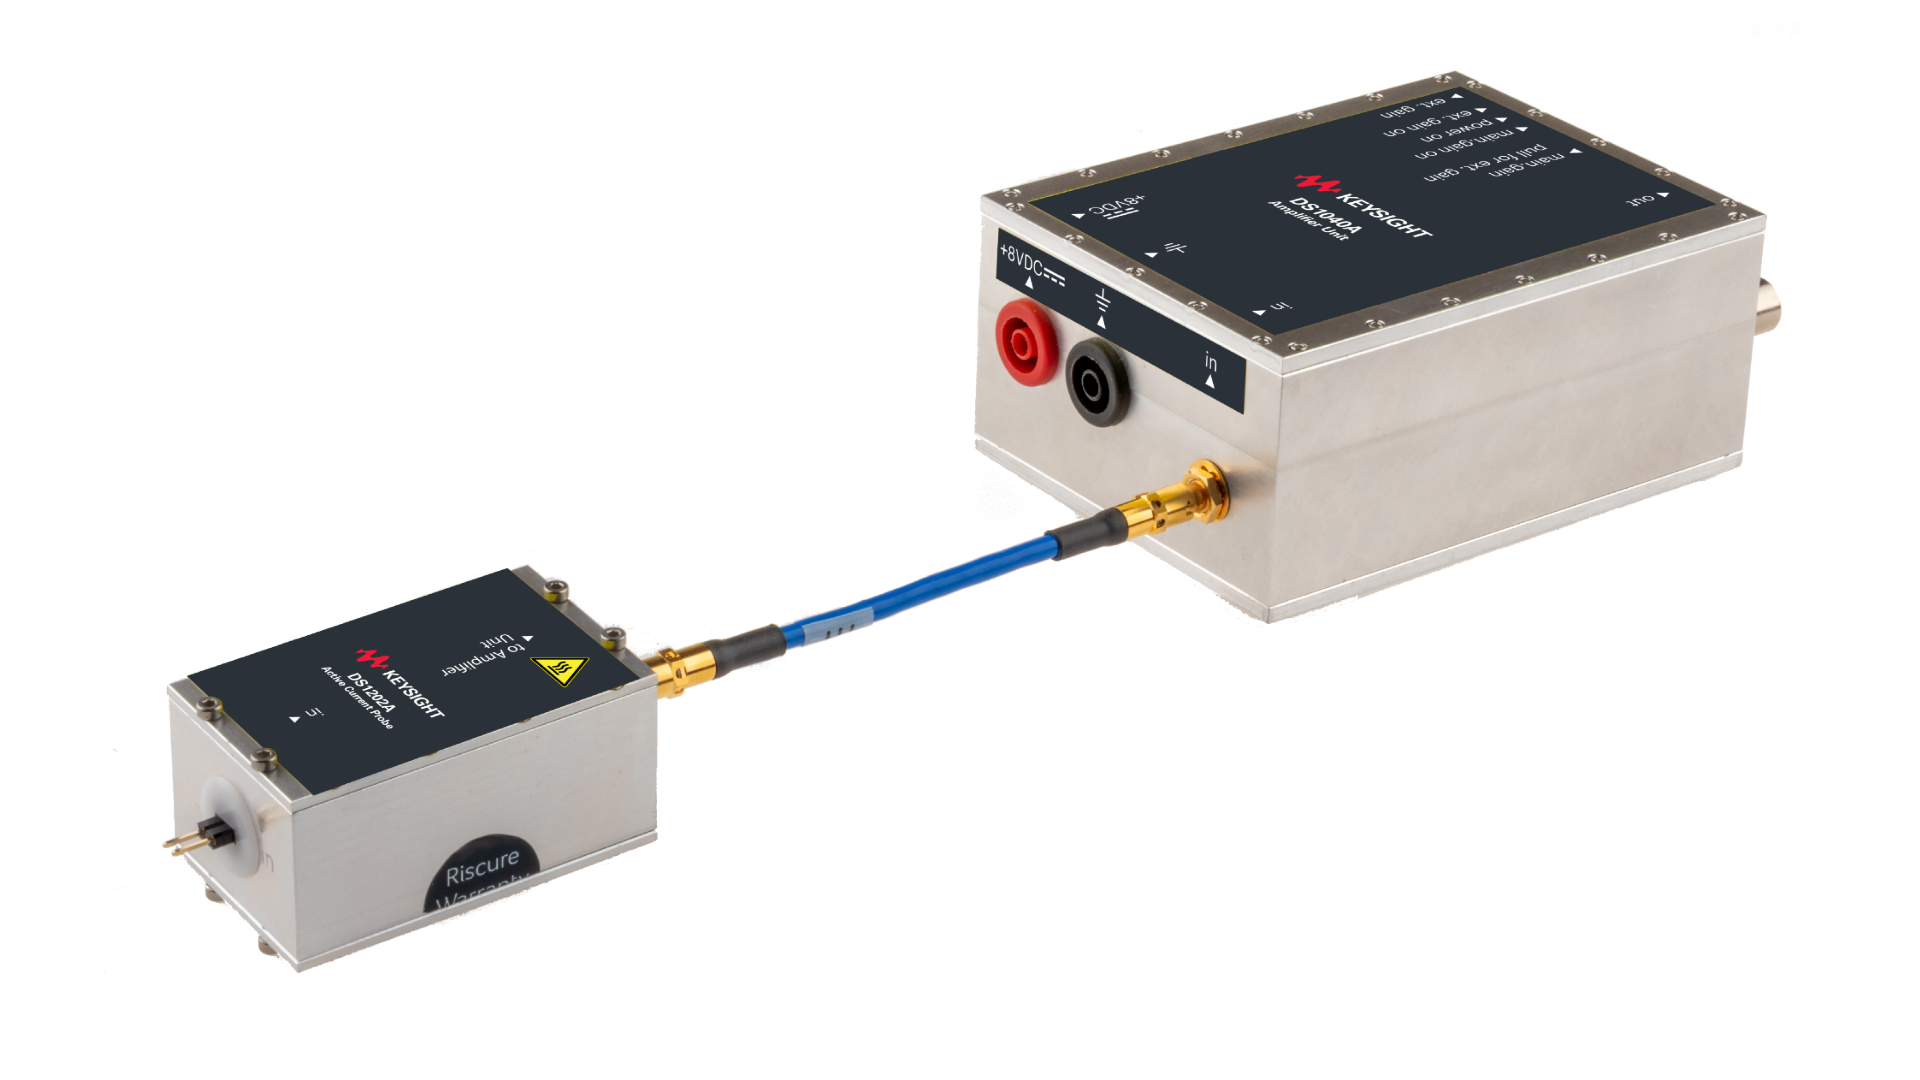
Amplificador de glitch DS1142A 30 A | Keysight
Amplificador de falha de alta precisão para injeção de falha de energia (FI). Possui três modos de falha: crowbar, seguidor de tensão e normal.
Sonda eletromagnética de alta precisão DS1203B
A sonda eletromagnética de alta precisão DS1203B, uma sonda de alta precisão utilizada na análise de canal lateral, capta emissões eletromagnéticas de circuitos semicondutores.
Sonda bidirecional de injeção de falhas DS1121B | Keysight
A sonda bidirecional de injeção de falhas DS1121B emite pulsos eletromagnéticos (EM) de alta potência em locais precisos e definidos pelo usuário em um dispositivo-alvo. Sua rápida geração de pulsos foi projetada para atender aos rigorosos requisitos de ambientes de teste tanto comerciais quanto certificados.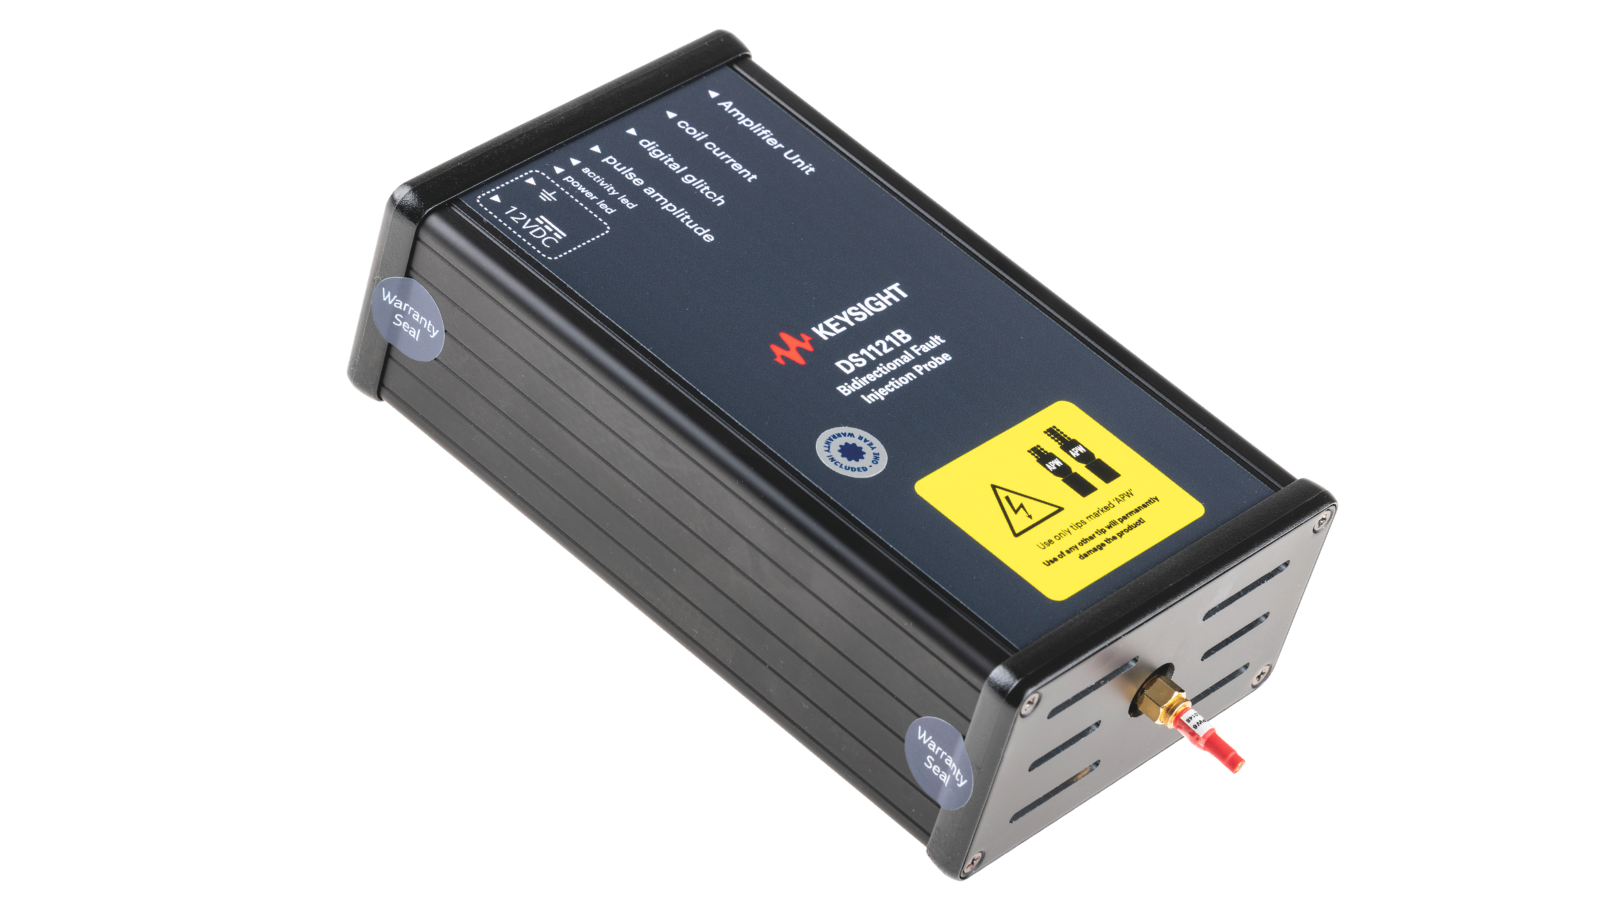
Plataforma XYZ de precisão DS1010A | Keysight
A plataforma XYZ de precisão DS1010A é a plataforma XYZ padrão para vários componentes de hardware da Keysight que precisam de posicionamento preciso acima do dispositivo em teste.

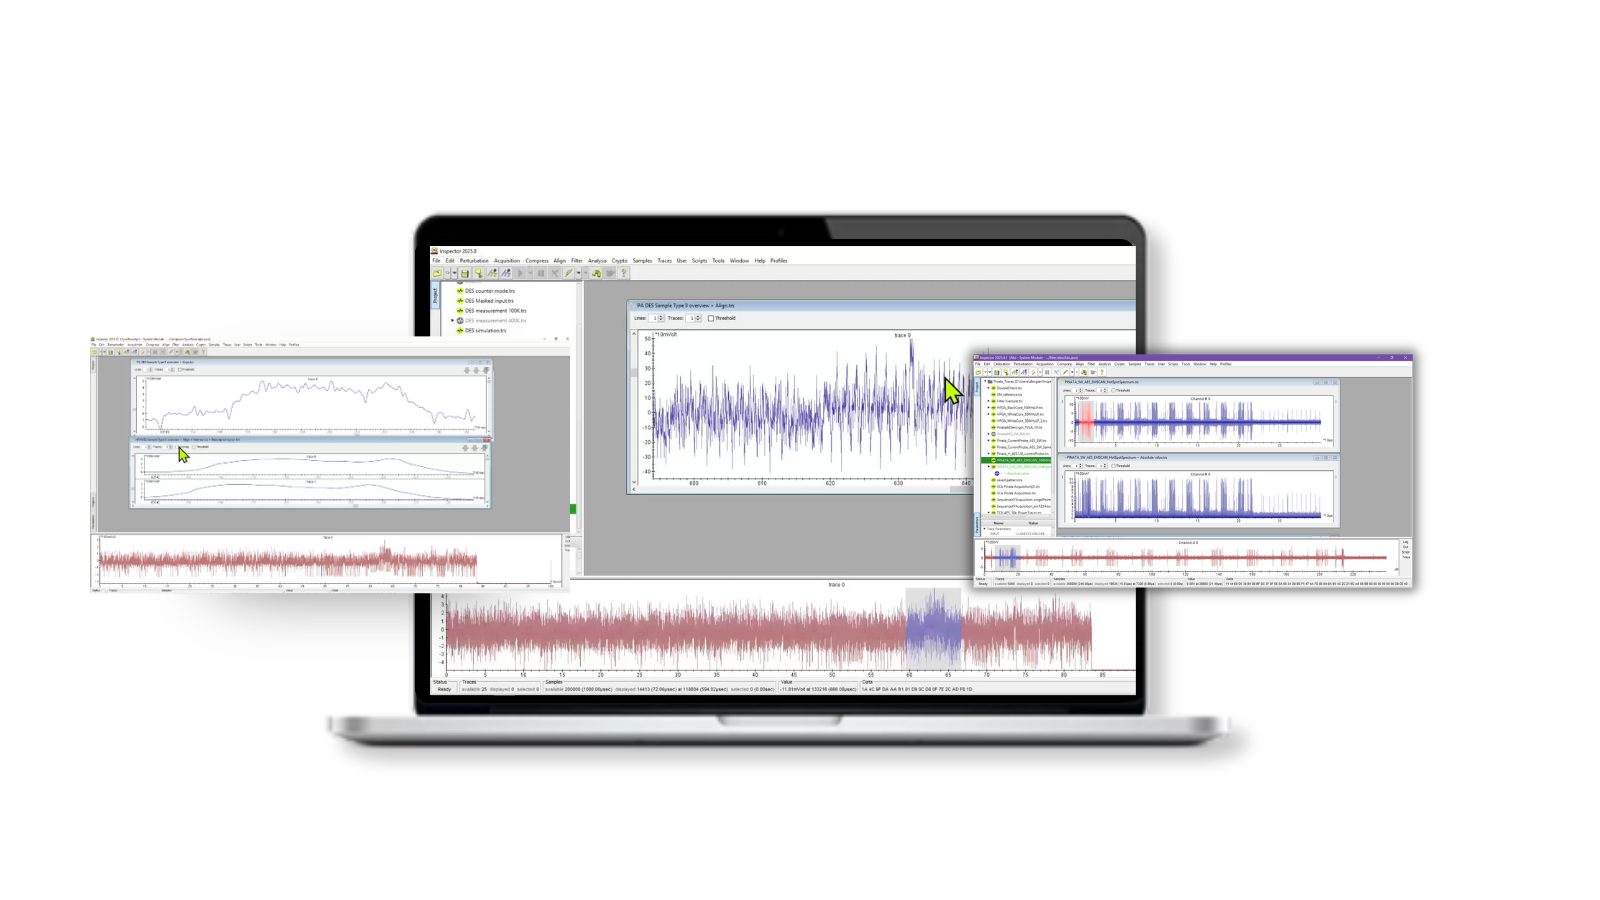
O software Keysight Inspector conecta o equipamento de investigação ao fluxo de trabalho de análise, ajudando as equipes forenses a transformar as medições capturadas e as respostas dos dispositivos em insights úteis.
Para essa configuração forense de caixa preta, o Inspector oferece suporte a três áreas principais:
- Aquisição e processamento de sinais: Capturar, preparar e gerenciar medições de potência e eletromagnéticas, criando dados consistentes e prontos para análise, a fim de permitir investigações posteriores.
- Análise de canal lateral: Analisar medições capturadas por meio de técnicas estatísticas, espectrais, de vazamento, de processamento de sinal e criptográficas para investigar vazamentos de informação e comportamentos de dispositivos relevantes para a segurança.
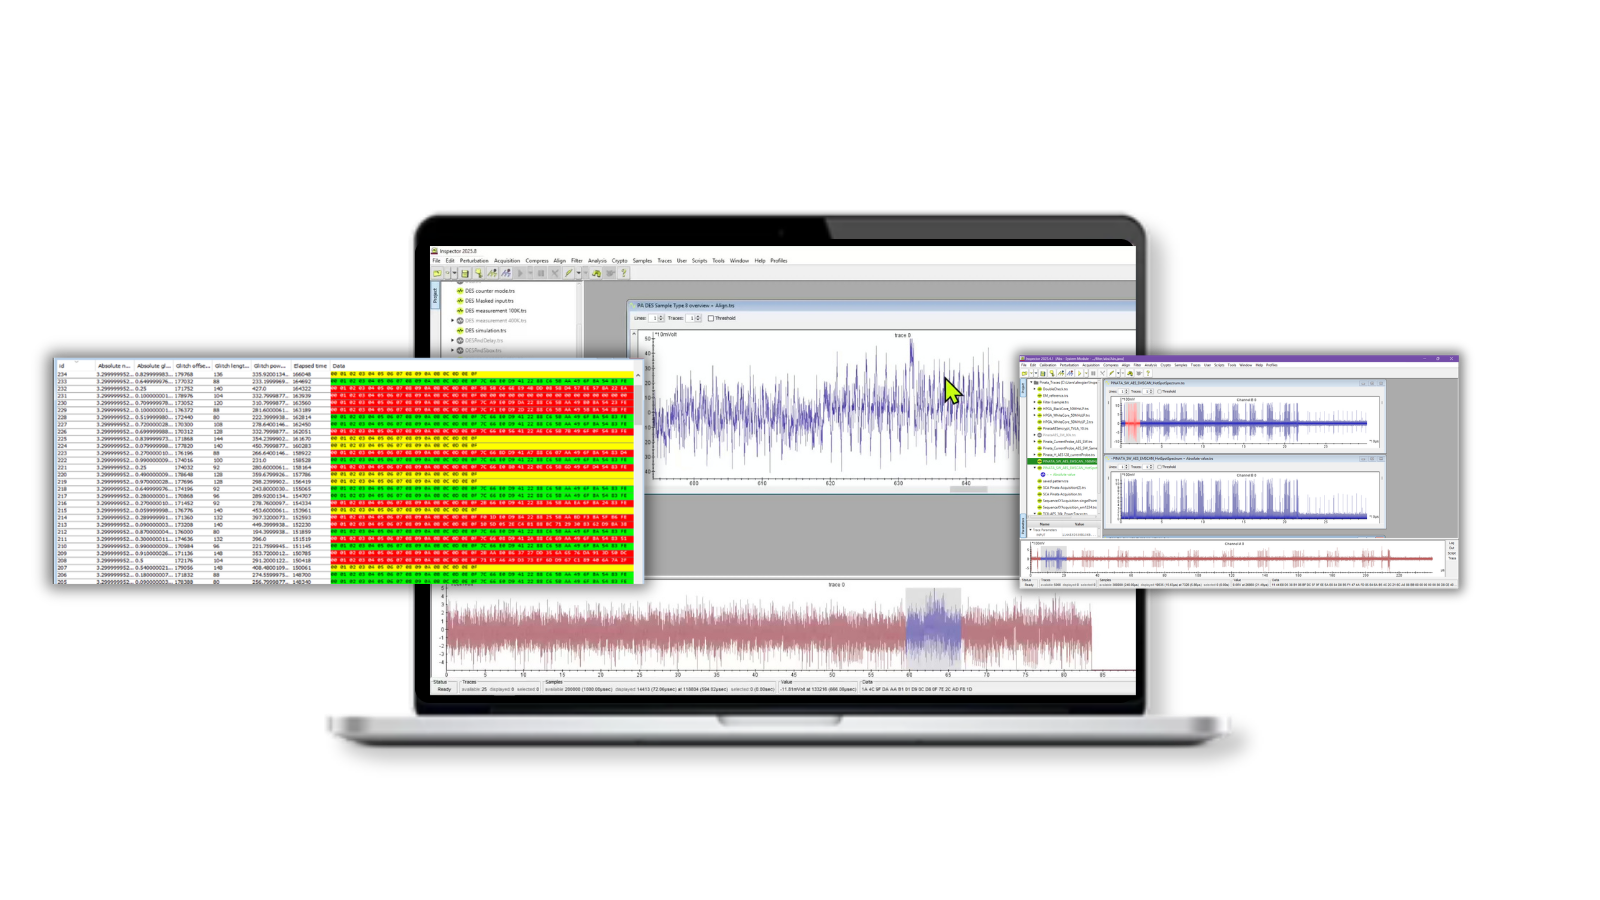
- Injeção de falhas: Controle o hardware de teste, automatize campanhas de injeção de falhas, explore parâmetros de falha e analise como o dispositivo responde em condições controladas de falha.
Software Inspector
Aquisição e processamento de sinais
Adquira, prepare e gerencie medições de potência e eletromagnéticas do dispositivo, criando traços confiáveis e prontos para análise, a fim de investigar operações relevantes para a segurança e vazamentos de informações.
Software Inspector
Profissional de Análise
Analise os registros capturados utilizando técnicas de análise estatística, espectral, de vazamento e criptográfica para detectar vazamentos de informações e obter uma compreensão mais profunda do comportamento dos dispositivos relevante para a segurança.
Software Inspector
Injeção de falhas
Controlar o hardware de teste e automatizar campanhas de injeção de falhas para investigar como um dispositivo responde a falhas controladas com precisão, ajudando a identificar condições que possam afetar os mecanismos de segurança ou as operações protegidas.

Montar o laboratório é apenas o começo. Uma investigação eficaz de “caixa preta” também depende do conhecimento necessário para caracterizar dispositivos desconhecidos, obter medições confiáveis, operar os equipamentos e selecionar as técnicas adequadas de análise de canal lateral (SCA) e injeção de falhas (FI).
Os treinamentos da Keysight ajudam as equipes forenses a desenvolver essas capacidades internamente, desde os treinamentos “Essential SCA” e “FI”, que estabelecem uma base sólida em testes de segurança física, até os treinamentos “Advanced SCA” e “FI”, focados em técnicas complexas de ataque, fluxos de trabalho práticos e cenários reais de investigação.
Quer sua equipe seja iniciante na avaliação de segurança de hardware ou esteja buscando ampliar os conhecimentos já adquiridos, os treinamentos da Keysight ajudam os investigadores a se tornarem cada vez mais independentes na configuração de experimentos, na operação da plataforma e na aplicação das técnicas adequadas a novos dispositivos e desafios.
Análise de canal lateral
Treinamento Essencial

Análise de canal lateral
Treinamento Avançado
Injeção de falhas
Treinamento Essencial
Injeção de falhas
Treinamento Avançado

Perguntas frequentes
Os testes de segurança de hardware devem ser considerados quando as ferramentas forenses convencionais não conseguem acessar, extrair ou interpretar os dados necessários. Isso pode ocorrer quando um dispositivo utiliza inicialização segura, armazenamento criptografado, interfaces de depuração bloqueadas, elementos seguros, Ambientes de Execução Confiáveis, controles antialteração ou gerenciamento de chaves com suporte de hardware.
Uma avaliação inicial do hardware pode ajudar a determinar quais proteções estão presentes, onde ocorrem operações confidenciais e se técnicas como a análise de canal lateral ou a injeção de falhas podem oferecer um caminho viável a seguir.
A Keysight pode ajudar a avaliar dispositivos eletrônicos protegidos, criptografados, legados, personalizados e desconhecidos, incluindo:
- Smartphones e tablets
- Laptops e computadores embarcados
- Carteiras de criptomoedas de hardware
- Cartões inteligentes e elementos de segurança
- Proteja dispositivos USB e de armazenamento
- Roteadores e equipamentos de rede
- Drones, câmeras e sistemas de vigilância
- Dispositivos vestíveis e da Internet das Coisas (IoT)
- Eletrônica automotiva e relacionada a veículos
- Placas de circuito impresso personalizadas e sistemas embarcados
O suporte depende da arquitetura do dispositivo, da implementação de segurança, da documentação disponível, das condições físicas e dos objetivos da investigação.
A Keysight começa avaliando o dispositivo alvo e o objetivo específico da investigação. A avaliação pode levar em consideração:
- O dispositivo, o processador, a memória e a arquitetura de segurança
- O tipo de dados ou funcionalidade que está sendo investigado
- Softwares, firmwares, documentação e credenciais conhecidas disponíveis
- Interfaces acessíveis, pontos de teste e canais de comunicação
- Controles de criptografia, inicialização segura, proteção contra adulteração e gerenciamento de chaves
- Se é permitido realizar ensaios destrutivos ou não destrutivos
- Requisitos relativos ao manuseio de evidências, repetibilidade e documentação
O objetivo é determinar quais métodos de ensaio são tecnicamente relevantes, quais equipamentos laboratoriais e conhecimentos especializados podem ser necessários e se o exame proposto é viável.
A Análise de Canal Lateral mede sinais físicos produzidos enquanto um dispositivo realiza operações sensíveis do ponto de vista da segurança. Esses sinais podem incluir consumo de energia ou emissões eletromagnéticas.
- Em condições controladas de laboratório, a SCA pode ajudar os pesquisadores a:
- Identificar quando ocorrem operações criptográficas ou de autenticação
- Comparar o comportamento do dispositivo em diferentes entradas ou estados operacionais
- Identificar atividades sensíveis do ponto de vista de segurança em um dispositivo
- Avaliar se medições físicas poderiam revelar informações sobre operações protegidas
- Coletar evidências técnicas para orientar novos testes
A SCA não fornece acesso automático a dados protegidos. Sua eficácia depende do alvo, da implementação, da qualidade da medição, do controle disponível sobre o dispositivo e do objetivo da investigação.
A injeção de falhas introduz intencionalmente uma perturbação controlada enquanto um dispositivo está em operação. Dependendo do alvo, isso pode envolver técnicas baseadas em tensão, clock, campos eletromagnéticos ou laser.
O objetivo é avaliar se um erro temporário no dispositivo pode alterar uma decisão de segurança ou interromper um processo protegido, como, por exemplo:
- Verificação da inicialização segura
- Autenticação ou validação do PIN
- Verificações de controle de acesso
- Restrições da interface de depuração
- Verificação do firmware
- Operações de memória protegida
A injeção de falhas exige sincronização precisa, experimentos repetíveis e análise detalhada. Os resultados variam de acordo com a arquitetura e a implementação; por isso, é importante realizar uma avaliação inicial de viabilidade antes de desenvolver uma campanha completa de testes.
Não. Os testes de segurança de hardware são específicos para cada alvo, e nem todo dispositivo ou mecanismo de proteção apresentará uma via de ataque viável.
A Keysight pode ajudar a avaliar o dispositivo, identificar métodos de teste relevantes, desenvolver e realizar experimentos controlados e documentar os resultados. O resultado pode confirmar um caminho viável, identificar necessidades adicionais de pesquisa ou determinar que a abordagem proposta não é tecnicamente viável, dadas as restrições existentes.
Sim. A Keysight pode oferecer suporte tanto a projetos específicos de segurança de dispositivos quanto ao desenvolvimento de capacidades a longo prazo.
Para um desafio específico relacionado a um dispositivo, o suporte pode incluir avaliação do alvo, elaboração de plano de testes, testes em laboratório, análise de dados e elaboração de relatórios técnicos.
Para organizações que estão desenvolvendo uma capacidade interna de segurança de hardware, o suporte pode incluir:
- Equipamentos de análise de canal lateral e injeção de falhas
- Projeto do laboratório e configuração dos equipamentos
- Instalação de ferramentas e desenvolvimento de fluxos de trabalho
- Treinamento prático com alvos representativos
- Desenvolvimento de métodos de ensaio
- Práticas de documentação e repetibilidade
- Consultoria especializada para dispositivos avançados ou desconhecidos
O escopo pode ser adaptado de acordo com as necessidades da organização: assistência técnica imediata, transferência de conhecimento ou um laboratório interno sustentável.
Esta oferta destina-se a organizações autorizadas que investigam, avaliam ou realizam pesquisas sobre dispositivos eletrônicos protegidos, incluindo:
- Laboratórios de perícia digital
- Unidades técnicas das forças de segurança
- Ministério Público e órgãos de investigação
- Equipes de investigação de criptomoedas
- Organizações governamentais de pesquisa
- Prestadores de serviços de resposta a incidentes e de análise forense
- Laboratórios de pesquisa em segurança de hardware e vulnerabilidades
As organizações são responsáveis por garantir que disponham da autoridade legal adequada, dos procedimentos de manuseio de evidências e das aprovações internas necessárias para os dispositivos que estão sendo avaliados.
Não. A abordagem pode ser semelhante, mas o processo não é o mesmo. Os dispositivos diferem em termos de arquitetura, encapsulamento, ambiente operacional, controles de segurança, interfaces disponíveis e acessibilidade física. Um método que funciona em um dispositivo específico pode não ser aplicável a outro, mesmo quando os dispositivos têm uma finalidade semelhante.
A Keysight, portanto, adota uma abordagem específica para cada alvo. A avaliação inicial serve para identificar técnicas relevantes, requisitos laboratoriais, riscos técnicos e pontos de decisão claros antes do início de testes mais abrangentes.