Les appareils protégés peuvent prendre des formes très variées, et les obstacles à l'obtention de preuves peuvent varier d'une cible à l'autre. Keysight fournit aux laboratoires de criminalistique des équipements spécialisés, des logiciels et une expertise leur permettant d'analyser aussi bien les appareils connus que ceux qui leur sont inconnus.
Grâce à la caractérisation des appareils, à l'analyse des canaux latéraux et à l'injection de défauts, les équipes d'expertise informatique peuvent identifier les points où l'accès est restreint, comprendre le matériel et les mécanismes de sécurité en jeu, et explorer les voies d'accès potentielles aux informations protégées.
- Smartphones et tablettes
Étudiez les protections matérielles, le démarrage sécurisé, l'authentification, le chiffrement et les éléments sécurisés, qui peuvent restreindre l'accès aux données de l'appareil. Les mesures physiques et l'injection de défauts peuvent aider à identifier les opérations sensibles et à déterminer si un accès au niveau matériel est possible.


- Ordinateurs portables et ordinateurs de bureau
Examiner le matériel intervenant dans le démarrage, l'authentification, le chiffrement et la gestion des clés lorsque les méthodes classiques d'acquisition de données à des fins d'expertise ne permettent pas d'accéder aux informations requises.

- Portefeuilles matériels de cryptomonnaies
Étudier comment les composants et les opérations cryptographiques contrôlent l'accès aux portefeuilles et aux clés protégées, afin d'aider les équipes à déterminer si une analyse physique pourrait permettre une récupération ou une enquête autorisée.

- Cartes à puce et éléments sécurisés
Analyser les composants destinés à protéger les identifiants, les clés et autres informations sensibles lorsque ces composants font obstacle à l'obtention des éléments de preuve nécessaires à une enquête

- Sécuriser les clés USB et les périphériques de stockage
Étudier les mécanismes de chiffrement, d'authentification et de gestion des clés qui empêchent l'accès classique aux informations stockées, et déterminer si les techniques de canal latéral ou d'injection de défauts pourraient constituer une prochaine étape viable.

- Routeurs et équipements réseau
Examiner le matériel embarqué, les processus de démarrage, les mécanismes d'authentification et le stockage protégé afin de faciliter les enquêtes dans lesquelles les informations pertinentes ne peuvent être obtenues via les interfaces standard.

- Drones et caméras de sécurité
Examiner les processeurs embarqués, les dispositifs de stockage, les mécanismes d'authentification et de chiffrement susceptibles de contrôler l'accès aux supports capturés, aux données de configuration, aux journaux ou à toute autre information pertinente pour une enquête.

- Systèmes automobiles et de navigation
Examiner les contrôleurs embarqués et le matériel associé afin de comprendre comment est contrôlé l'accès aux informations stockées ou traitées, y compris les données liées à la navigation, à l'activité du système, à l'authentification ou à d'autres fonctions de l'appareil.

- Appareils portables et appareils connectés
Analyser les appareils compacts ou inconnus afin d’identifier les processeurs, la mémoire, les interfaces et les contrôles de sécurité, puis déterminer quelles techniques au niveau matériel pourraient permettre d’accéder à des informations qui seraient autrement inaccessibles

- Appareils électroniques sur mesure et anciens
Commencez par caractériser l'appareil lorsque la documentation, l'assistance du fournisseur ou les connaissances préalables sont limitées. Identifiez les processeurs, la mémoire, les interfaces et les mécanismes de protection concernés avant de déterminer la démarche la plus appropriée pour la suite de l'analyse judiciaire.

Créez votre laboratoire de criminalistique numérique
Mettez en place une capacité d'analyse matérielle reproductible qui réduit la durée des analyses, améliore la cohérence et s'adapte aux futurs appareils, transformant ainsi l'analyse au niveau matériel, qui n'était jusqu'alors qu'un projet ponctuel et spécialisé, en une compétence maîtrisée par votre équipe.
Keysight aide les organismes de criminalistique à mettre en place des environnements de laboratoire contrôlés pour l'analyse des canaux latéraux, l'injection de défauts et la caractérisation des dispositifs, tout en leur apportant l'expertise et les processus nécessaires pour fonctionner de manière autonome.

Mettre en place un environnement de test adapté
Mettez en place un environnement contrôlé de tests de sécurité matérielle en fonction des appareils, des techniques et des besoins d'enquête propres à votre organisation.

Mettre en place des processus reproductibles
Mettre en place des processus structurés pour l'exécution des tests, la mesure, l'analyse et la documentation, afin que les expériences puissent être reproduites et que les méthodes puissent être réutilisées pour de futures cibles.

Développez l'expertise de votre équipe
Acquérez des compétences pratiques en analyse des canaux latéraux et en injection de défauts, grâce à une formation allant des techniques de base à des programmes avancés adaptés à votre laboratoire, à vos processus de travail et à vos types d'appareils.
Créez votre laboratoire d'analyse des appareils de type « boîte noire »
Un laboratoire de sécurité des appareils à des fins d'expertise judiciaire rassemble le matériel, les logiciels et l'expertise nécessaires pour analyser des appareils électroniques dans un environnement contrôlé et reproductible. La solution « Keysight Device Security » associe du matériel et des logiciels spécialisés pour permettre des mesures précises, le déclenchement, l'analyse des canaux latéraux, l'injection de défauts et l'automatisation, aidant ainsi les équipes d'expertise judiciaire à analyser aussi bien des appareils connus que des appareils inconnus.
Découvrez tout ce dont vous avez besoin pour monter votre laboratoire d'analyse de boîtes noires.
- Éléments de preuve
- Matériel
- Logiciel d'inspection
- Formation
Appareil faisant l'objet d'une enquête
L'enquête commence par l'appareil lui-même. Il peut s'agir d'un appareil saisi, chiffré, obsolète ou inconnu, qu'il s'agisse d'un smartphone, d'un portefeuille matériel de cryptomonnaie, d'un système électronique embarqué, d'un équipement réseau ou d'un système électronique automobile.
Les équipes peuvent caractériser l'appareil, identifier les mécanismes matériels qui en protègent l'accès et appliquer les techniques d'analyse physique appropriées, dans le but de mettre au jour des informations qui, sans cela, resteraient inaccessibles, qu'il s'agisse d'accéder aux données protégées de l'appareil, d'étudier les éléments cryptographiques ou de contourner les barrières d'authentification lorsque les identifiants, tels qu'un code PIN ou un mot de passe, ne sont pas disponibles.

Au cœur du système se trouve le banc d'essai de sécurité embarqué DS1050A, qui offre une base synchronisée de type PXI pour l'analyse des canaux latéraux (SCA) et l'injection de défauts (FI). Son architecture modulaire permet de connecter et de combiner des fonctionnalités supplémentaires en fonction du dispositif et des exigences de l'étude.
Pour cette configuration d'analyse forensic en « boîte noire », le matériel prend en charge trois domaines clés :
- Module central de contrôle, de déclenchement et de synchronisation : interagit avec l'appareil, identifie les activités pertinentes et coordonne avec précision les mesures et l'injection de défauts.
- Tests liés à la consommation électrique et à la fréquence d'horloge : mesurer la consommation électrique et appliquer des manipulations contrôlées de la puissance ou de la fréquence d'horloge afin d'étudier le comportement du dispositif et ses mécanismes de sécurité.
- Tests électromagnétiques (EM) : observer les émissions électromagnétiques localisées à des fins d'analyse par canal latéral et appliquer une injection ciblée de défauts électromagnétiques afin d'examiner les zones du dispositif présentant un intérêt pour la sécurité. Le DS1203B prend en charge les mesures électromagnétiques de haute précision, tandis que le DS1121B permet l'injection localisée de défauts électromagnétiques.
Banc d'essai de sécurité embarqué DS1050A | Keysight
Le banc d'essai de sécurité embarqué de nouvelle génération intègre un matériel modulaire haute performance pour des tests précis d'analyse des canaux auxiliaires et d'injection de défauts.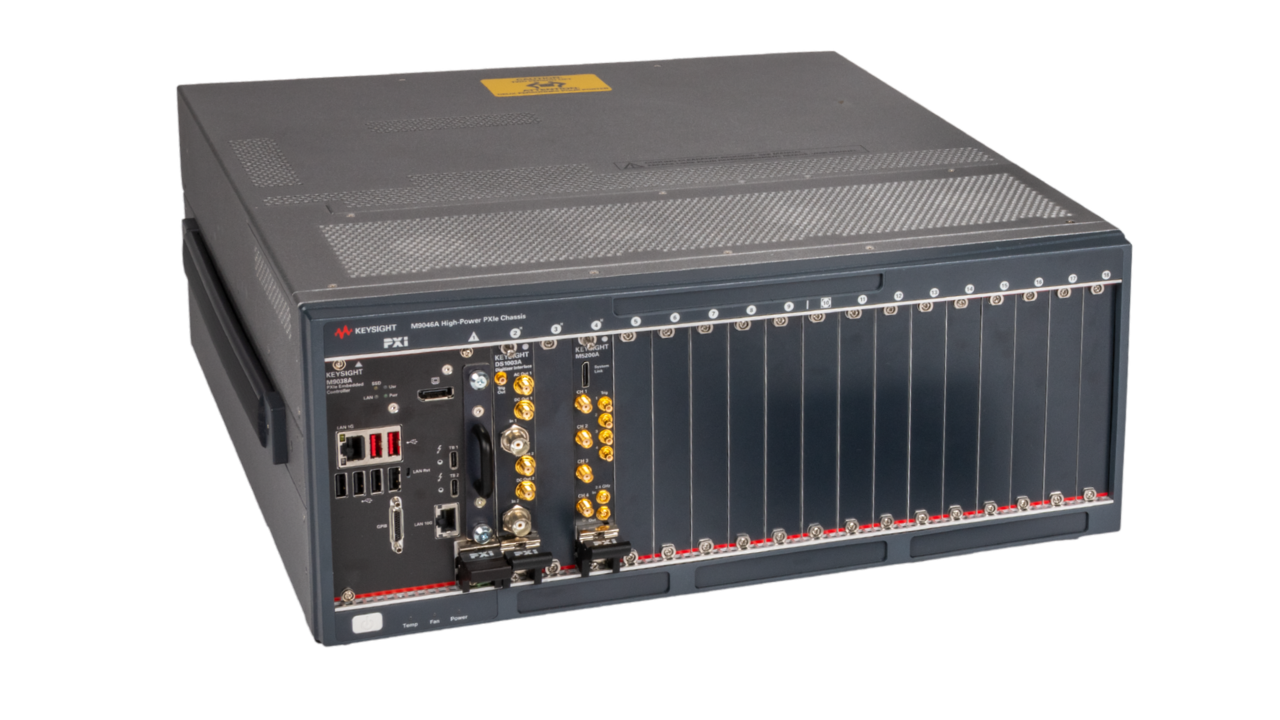
Sonde de courant active DS1202A | Keysight
La sonde de courant active DS1202A est une sonde très sensible qui détecte les courants électriques et mesure la consommation électrique d'un appareil cible.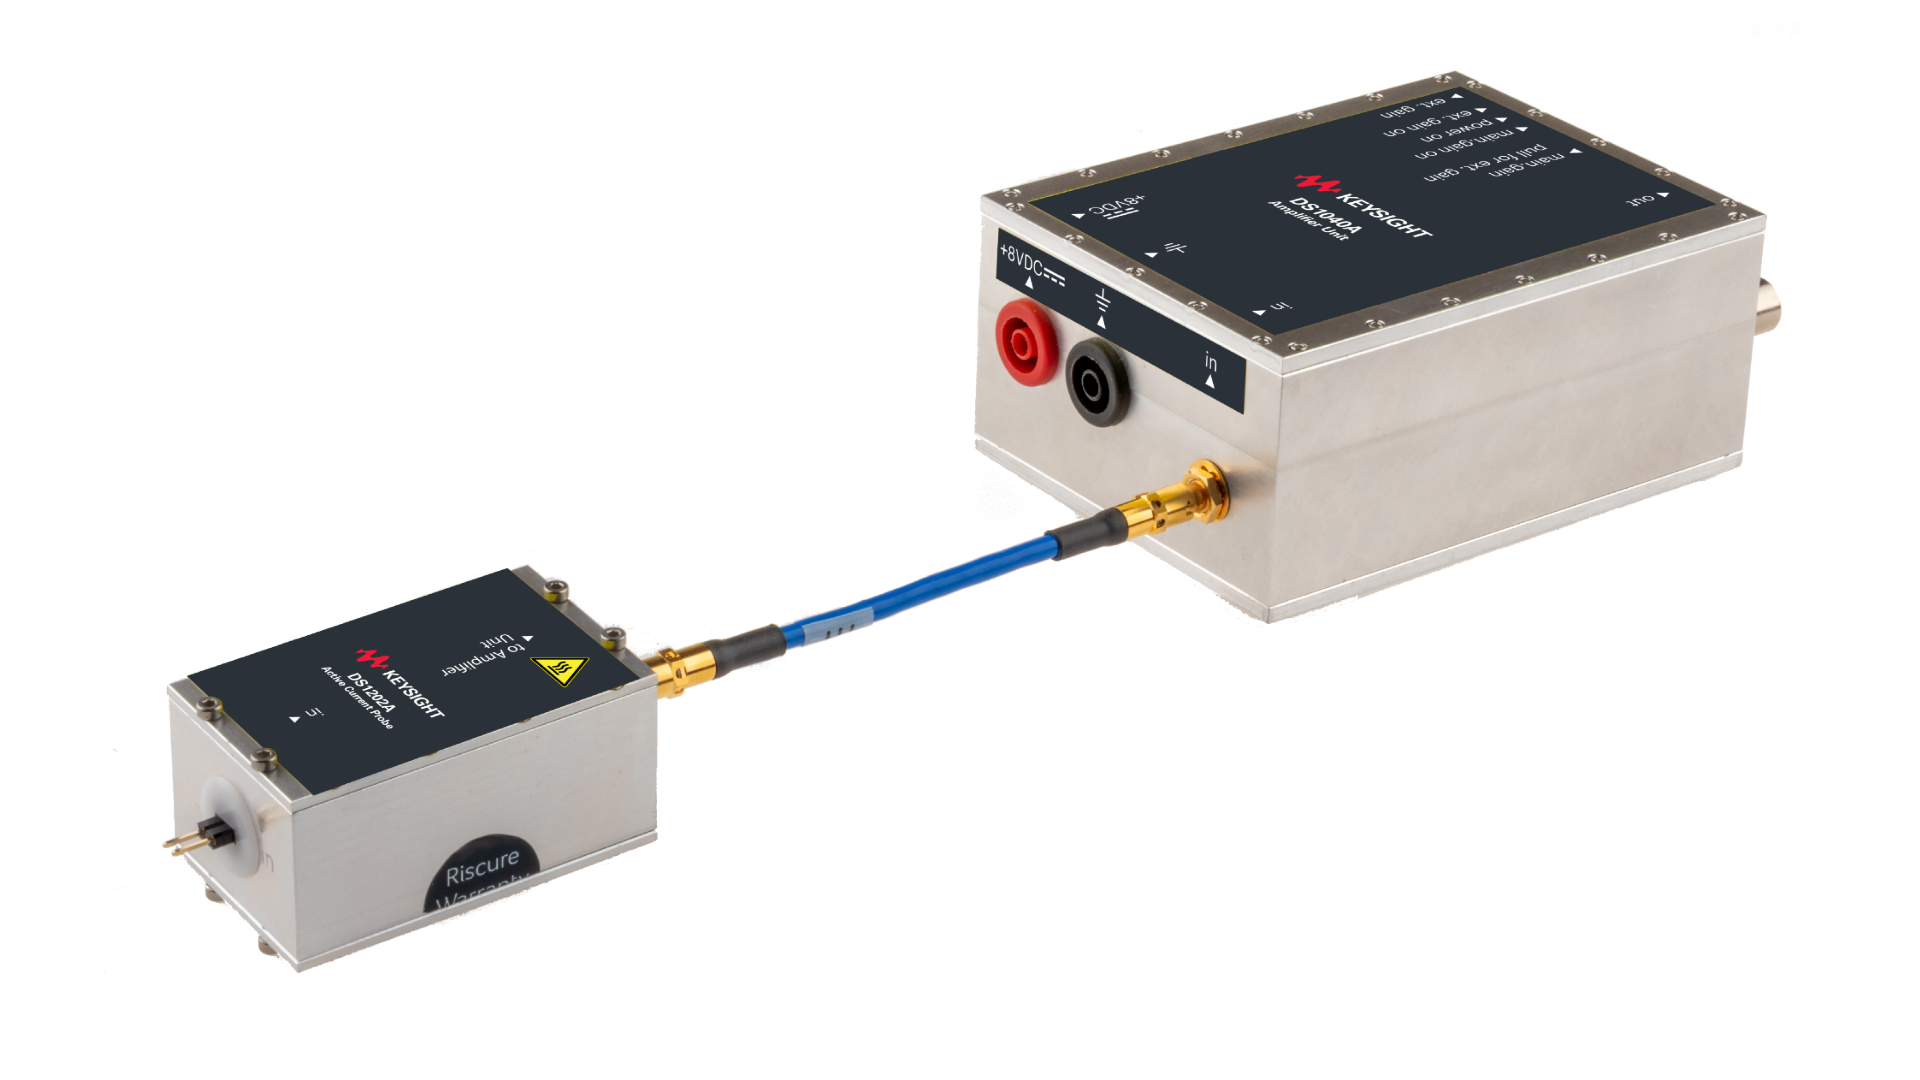
Amplificateur de glitch DS1142A 30 A | Keysight
Amplificateur de glitch haute précision pour l'injection de défauts de puissance (FI). Dispose de 3 modes de glitch : crowbar, suiveur de tension et normal.
Sonde électromagnétique haute précision DS1203B
La sonde électromagnétique haute précision DS1203B, une sonde de grande précision utilisée dans l'analyse par canal latéral, capte les émissions électromagnétiques provenant des circuits à semi-conducteurs.
Sonde d'injection de défauts bidirectionnelle DS1121B | Keysight
La sonde d'injection de défauts bidirectionnelle DS1121B émet des impulsions électromagnétiques (EM) de forte puissance vers des emplacements précis, définis par l'utilisateur, sur un dispositif cible. Sa génération rapide d'impulsions est conçue pour répondre aux exigences strictes des environnements de test tant commerciaux que certifiés.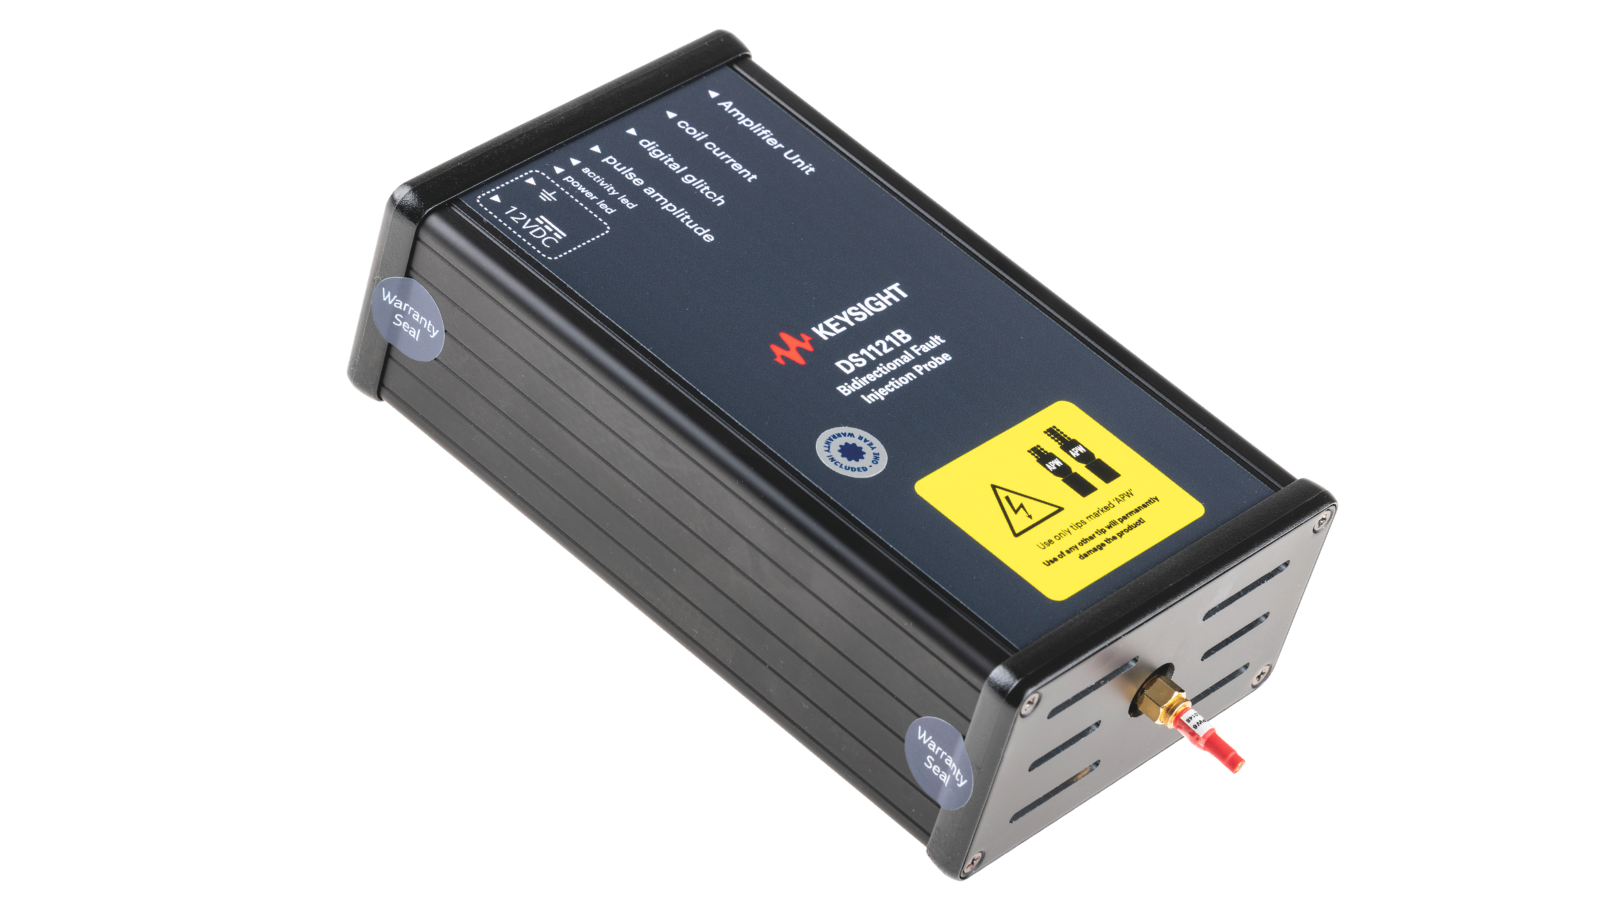
Platine XYZ de précision DS1010A | Keysight
La platine de précision XYZ DS1010A est la platine XYZ par défaut pour divers composants matériels Keysight qui nécessitent un positionnement précis au-dessus du dispositif sous test.

Le logiciel Keysight Inspector relie les équipements d'investigation au processus d'analyse, aidant ainsi les équipes de police scientifique à transformer les mesures enregistrées et les réponses des appareils en informations exploitables.
Pour cette configuration d'analyse forensic en « boîte noire », Inspector prend en charge trois domaines clés :
- Acquisition et traitement du signal: capturer, préparer et gérer les mesures de puissance et électromagnétiques, afin de générer des données cohérentes et prêtes à être analysées en vue d'études plus approfondies.
- Analyse des canaux latéraux: analyser les mesures enregistrées à l'aide de techniques statistiques, spectrales, de détection des fuites, de traitement du signal et cryptographiques afin d'étudier les fuites d'informations et les comportements des appareils ayant une incidence sur la sécurité.
- Injection de défauts: contrôler le matériel de test, automatiser les campagnes d'injection de défauts, explorer les paramètres de défaut et analyser la manière dont le dispositif réagit dans des conditions de défaut contrôlées.
Logiciel d'inspection
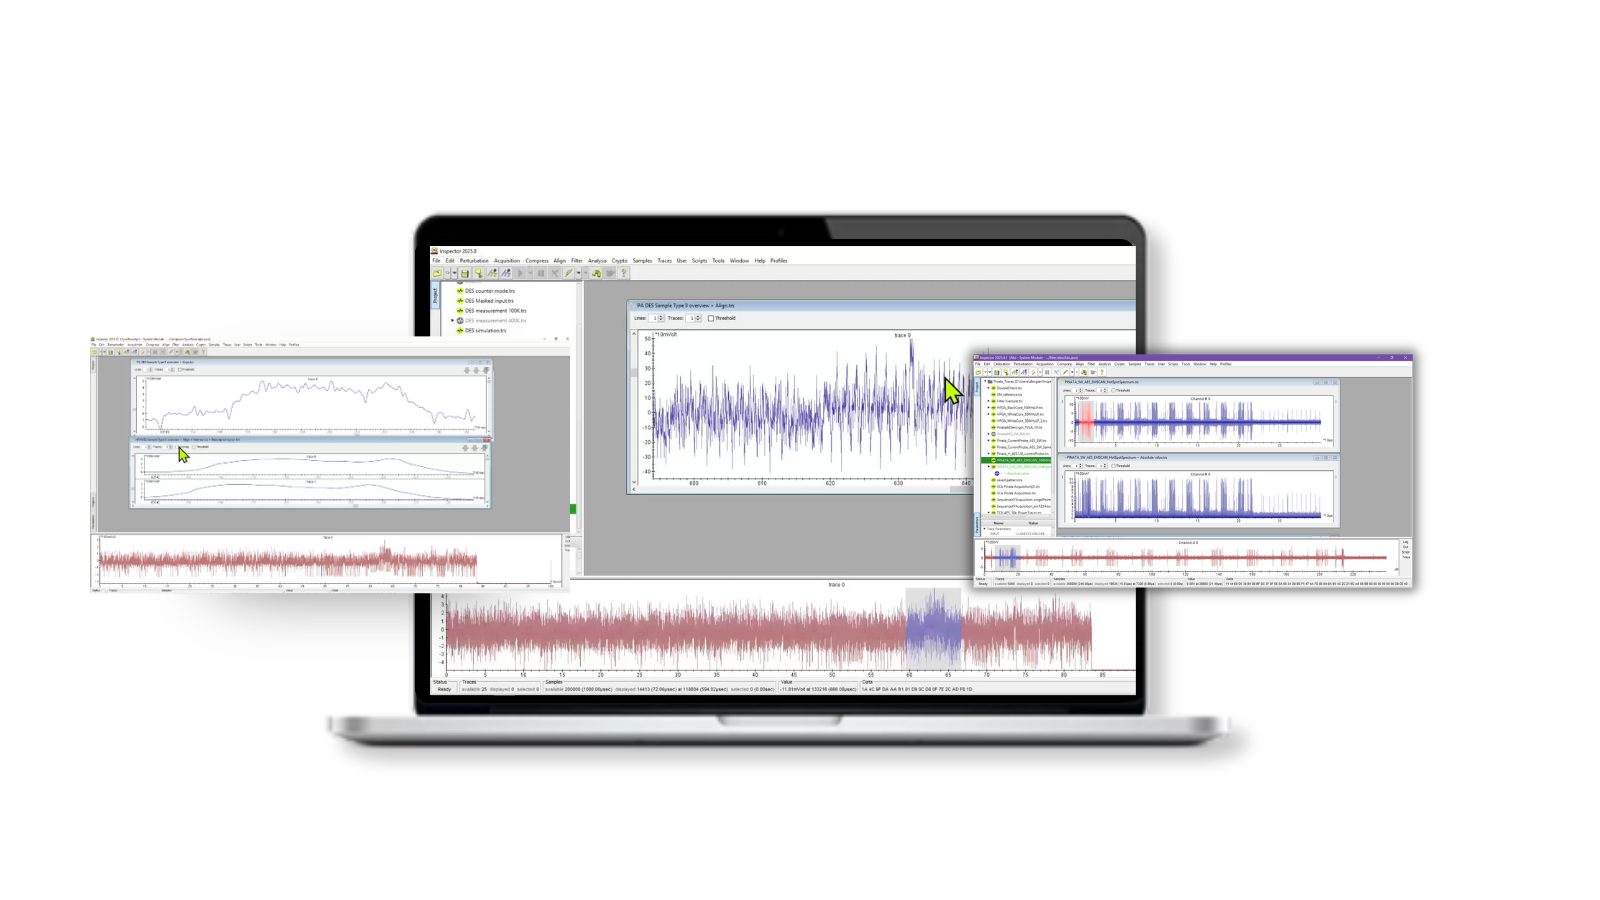
Acquisition et traitement du signal
Acquérir, préparer et gérer les mesures de puissance et électromagnétiques provenant de l'appareil, afin de générer des tracés fiables et prêts à être analysés pour enquêter sur les opérations liées à la sécurité et les fuites d'informations.
Logiciel d'inspection
Spécialiste en analyse
Analyser les traces capturées à l'aide de techniques d'analyse statistique, spectrale, de détection des fuites et cryptographique afin de mettre au jour les fuites d'informations et d'acquérir une meilleure compréhension du comportement des appareils en matière de sécurité.
Logiciel d'inspection
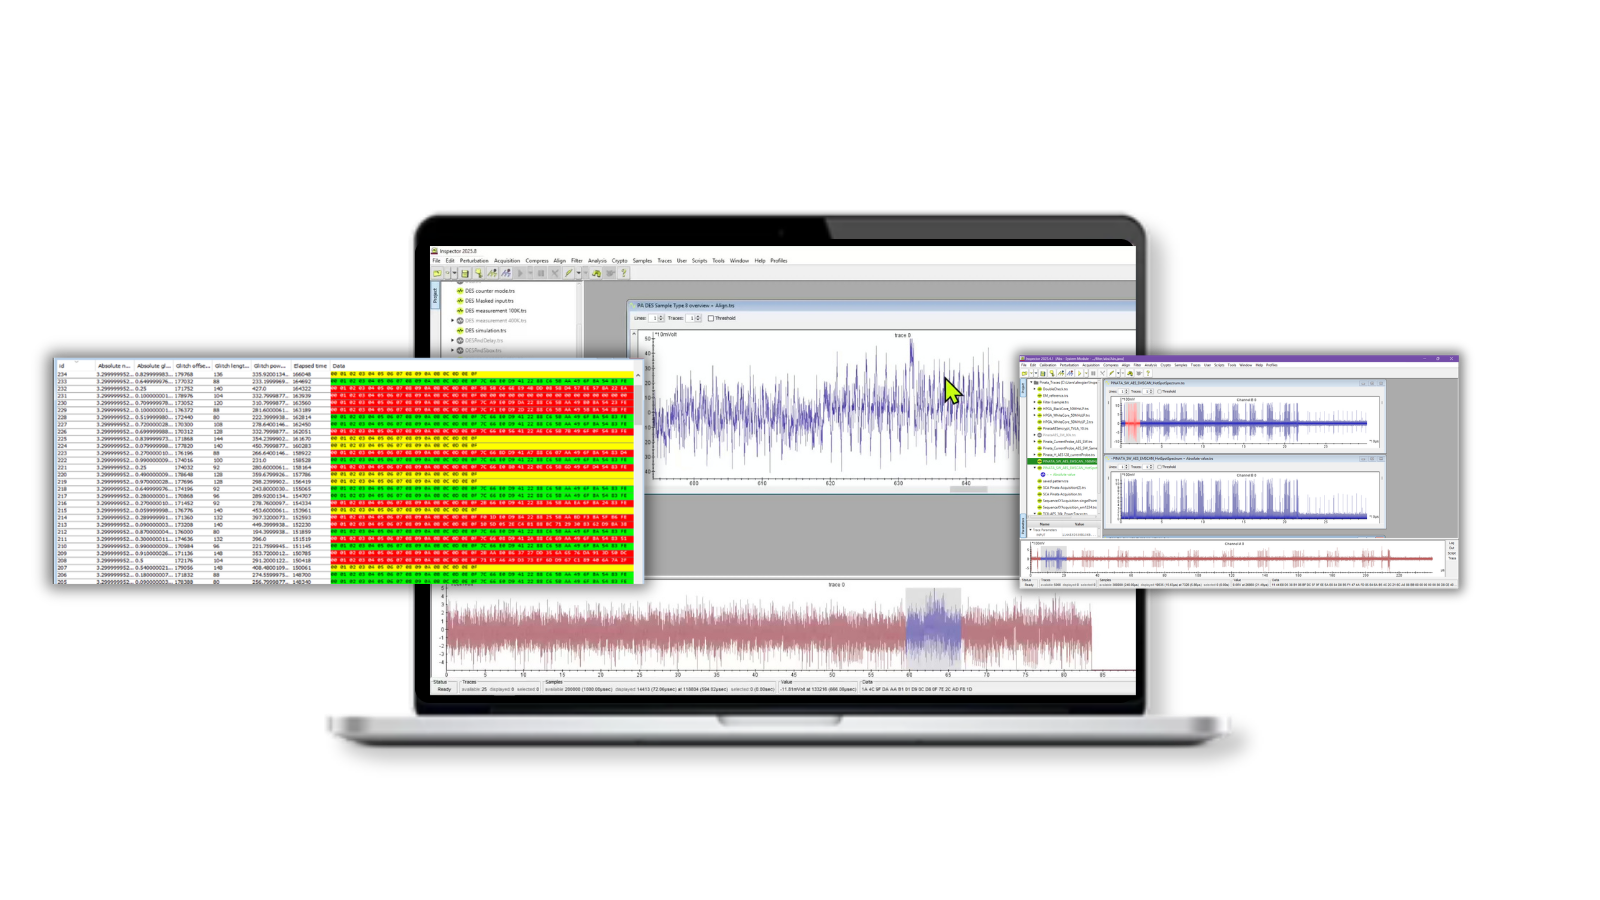
Injection de fautes
Contrôler le matériel de test et automatiser les campagnes d'injection de défaillances afin d'étudier la manière dont un dispositif réagit à des défaillances contrôlées avec précision, ce qui permet d'identifier les conditions susceptibles d'affecter les mécanismes de sécurité ou les opérations protégées.

La mise en place du laboratoire n'est qu'un début. Pour mener à bien une analyse de « boîte noire », il faut également savoir caractériser des dispositifs inconnus, obtenir des mesures fiables, utiliser le matériel et choisir les techniques appropriées d'analyse des canaux latéraux (SCA) et d'injection de défauts (FI).
Les formations Keysight aident les équipes de criminalistique à développer ces compétences en interne, depuis les formations SCA et FI proposées par Essential , qui permettent d’acquérir des bases solides en matière de tests de sécurité physique, jusqu’aux formations SCA et FI proposées par Advanced , axées sur les techniques d’attaque complexes, les processus opérationnels concrets et les scénarios d’enquête réels.
Que votre équipe soit novice en matière d'évaluation de la sécurité matérielle ou qu'elle cherche à approfondir ses compétences existantes, les formations Keysight aident les enquêteurs à gagner en autonomie pour configurer des expériences, utiliser la plateforme et appliquer les techniques appropriées à de nouveaux appareils et à de nouveaux défis.
Analyse des canaux secondaires
Essential Formation

Analyse des canaux secondaires
Advanced Formation
Injection de fautes
Essential Formation
Injection de fautes
Advanced Formation

Questions fréquemment posées
Il convient d'envisager de recourir à des tests de sécurité matérielle lorsque les outils d'analyse judiciaire classiques ne permettent pas d'accéder aux données requises, de les extraire ou de les interpréter. Cela peut se produire lorsqu'un appareil utilise un démarrage sécurisé, un stockage chiffré, des interfaces de débogage verrouillées, des éléments sécurisés, des environnements d'exécution fiables, des contrôles anti-falsification ou une gestion des clés basée sur le matériel.
Une première évaluation du matériel peut permettre de déterminer quelles protections sont en place, où se déroulent les opérations sensibles, et si des techniques telles que l'analyse par canal latéral ou l'injection de défauts pourraient constituer une piste viable.
Keysight peut vous aider à évaluer des appareils électroniques protégés, cryptés, anciens, personnalisés ou inconnus, notamment :
- Smartphones et tablettes
- Ordinateurs portables et ordinateurs embarqués
- Portefeuilles matériels de cryptomonnaies
- Cartes à puce et éléments sécurisés
- Sécuriser les clés USB et les périphériques de stockage
- Routeurs et équipements réseau
- Drones, caméras et systèmes de surveillance
- Appareils portables et appareils connectés (IoT)
- Électronique automobile et liée aux véhicules
- Circuits imprimés sur mesure et systèmes embarqués
La prise en charge dépend de l'architecture de l'appareil, de la mise en œuvre des mesures de sécurité, de la documentation disponible, de l'état physique de l'appareil et des objectifs de l'enquête.
Keysight commence par évaluer l'appareil cible et l'objectif spécifique de l'enquête. Cette évaluation peut porter sur les éléments suivants :
- Le dispositif, le processeur, la mémoire et l'architecture de sécurité
- Le type de données ou de fonctionnalités faisant l'objet de l'étude
- Logiciels, micrologiciels, documentation et identifiants connus disponibles
- Interfaces, points de test et canaux de communication accessibles
- Chiffrement, démarrage sécurisé, protection contre les altérations et contrôles de gestion des clés
- Si les essais destructifs ou non destructifs sont autorisés
- Exigences relatives au traitement des éléments de preuve, à la reproductibilité et à la documentation
L'objectif est de déterminer quelles méthodes d'essai sont techniquement pertinentes, quels équipements de laboratoire et quelle expertise pourraient être nécessaires, et si l'examen proposé est réalisable.
L'analyse des canaux latéraux consiste à mesurer les signaux physiques générés lorsqu'un appareil effectue des opérations sensibles sur le plan de la sécurité. Ces signaux peuvent notamment concerner la consommation électrique ou les émissions électromagnétiques.
- Dans des conditions de laboratoire contrôlées, la SCA peut aider les chercheurs à :
- Identifier à quel moment les opérations cryptographiques ou d'authentification ont lieu
- Comparer le comportement d'un appareil en fonction de différentes entrées ou de différents états de fonctionnement
- Identifier les activités sensibles sur le plan de la sécurité au sein d'un appareil
- Évaluer si des mesures physiques pourraient fournir des informations sur des opérations protégées
- Recueillir des éléments de preuve techniques afin d'orienter la poursuite des essais
La SCA ne permet pas automatiquement d'accéder aux données protégées. Son efficacité dépend de la cible, de sa mise en œuvre, de la qualité des mesures, des moyens de contrôle des appareils disponibles et de l'objectif de l'enquête.
L'injection de défauts consiste à introduire intentionnellement une perturbation contrôlée pendant le fonctionnement d'un dispositif. En fonction de la cible, cela peut faire appel à des techniques liées à la tension, à l'horloge, au champ électromagnétique ou au laser.
L'objectif est de déterminer si une erreur temporaire du dispositif peut modifier une décision de sécurité ou interrompre un processus protégé, par exemple :
- Vérification du démarrage sécurisé
- Authentification ou validation du code PIN
- Contrôles d'accès
- Restrictions relatives à l'interface de débogage
- Vérification du micrologiciel
- Opérations sur la mémoire protégée
L'injection de défauts nécessite une synchronisation précise, des expériences reproductibles et une analyse détaillée. Les résultats varient en fonction de l'architecture et de la mise en œuvre ; il est donc important de procéder à une première évaluation de faisabilité avant de mettre au point une campagne de tests complète.
Non. Les tests de sécurité matérielle sont spécifiques à chaque cible, et tous les appareils ou mécanismes de protection ne constituent pas nécessairement une voie d'attaque viable.
Keysight peut vous aider à évaluer le dispositif, à identifier les méthodes de test pertinentes, à mettre au point et à mener des expériences contrôlées, ainsi qu’à consigner les résultats. Les conclusions peuvent confirmer la viabilité d’une piste, mettre en évidence des besoins supplémentaires en matière de recherche ou établir que l’approche proposée n’est pas techniquement réalisable compte tenu des contraintes existantes.
Oui. Keysight peut prendre en charge aussi bien des projets ponctuels liés à la sécurité des appareils que le développement de capacités à plus long terme.
Pour un défi spécifique lié à un dispositif, l'assistance peut inclure l'évaluation de la cible, l'élaboration d'un plan de test, des essais en laboratoire, l'analyse des données et la rédaction de rapports techniques.
Pour les organisations qui mettent en place une capacité interne en matière de sécurité matérielle, l'assistance peut inclure :
- Équipements d'analyse des canaux latéraux et d'injection de défauts
- Conception du laboratoire et configuration des équipements
- Installation des outils et mise au point des processus de travail
- Formation pratique à l'aide de cibles représentatives
- Élaboration de méthodes d'essai
- Pratiques en matière de documentation et de reproductibilité
- Expert conseils sur les appareils sophistiqués ou peu connus
La portée du projet peut être adaptée en fonction des besoins de l'organisation : assistance technique immédiate, transfert de savoir-faire ou mise en place d'un laboratoire interne pérenne.
Cette offre s'adresse aux organismes habilités qui mènent des enquêtes, procèdent à des évaluations ou effectuent des recherches sur des appareils électroniques protégés, notamment :
- Laboratoires de criminalistique numérique
- Unités techniques des forces de l'ordre
- Procureur et services d'enquête
- Équipes d'enquête sur les cryptomonnaies
- Organismes de recherche publics
- Prestataires de services d'intervention en cas d'incident et d'expertise informatique
- Laboratoires de recherche sur la sécurité matérielle et les vulnérabilités
Il incombe aux organismes de s'assurer qu'ils disposent de l'autorité légale requise, des procédures de traitement des éléments de preuve et des autorisations internes nécessaires pour les dispositifs faisant l'objet d'une évaluation.
Non. L'approche peut être similaire, mais le processus n'est pas le même. Les appareils diffèrent en termes d'architecture, de conception, d'environnement d'exploitation, de contrôles de sécurité, d'interfaces disponibles et d'accessibilité physique. Une méthode qui fonctionne sur une cible donnée peut ne pas s'appliquer à un autre appareil, même si ces appareils ont une fonction similaire.
Keysight adopte donc une approche spécifique à chaque cible. L'évaluation initiale sert à identifier les techniques pertinentes, les exigences en matière de laboratoire, les risques techniques et les points de décision clairs avant de lancer des essais plus approfondis.