Los dispositivos protegidos pueden adoptar diversas formas, y las dificultades para obtener pruebas pueden variar en función de cada objetivo. Keysight proporciona a los laboratorios forenses equipos especializados, software y conocimientos técnicos para investigar tanto dispositivos conocidos como desconocidos.
Mediante la caracterización de dispositivos, el análisis de canales laterales y la inyección de fallos, los equipos forenses pueden identificar dónde se está restringiendo el acceso, comprender el hardware y los mecanismos de seguridad implicados e investigar posibles vías de acceso a la información protegida.
- Teléfonos inteligentes y tabletas
Analiza las protecciones basadas en hardware, el arranque seguro, la autenticación, el cifrado y los elementos seguros, que pueden restringir el acceso a los datos del dispositivo. Las mediciones físicas y la inyección de fallos pueden ayudar a identificar las operaciones sensibles y a determinar si es posible el acceso a nivel de hardware.


- Ordenadores portátiles y de sobremesa
Analizar el hardware implicado en el arranque, la autenticación, el cifrado y la gestión de claves cuando los métodos forenses convencionales de adquisición de datos no permiten obtener la información necesaria.

- Carteras de criptomonedas de hardware
Analizar cómo los componentes y las operaciones criptográficas controlan el acceso a los monederos y al material de claves protegido, ayudando a los equipos a determinar si un análisis físico podría servir de base para una recuperación autorizada o una investigación.

- Tarjetas inteligentes y elementos seguros
Analizar los componentes diseñados para proteger las credenciales, las claves y otra información sensible cuando dichos componentes supongan un obstáculo para obtener las pruebas necesarias para una investigación.

- Dispositivos USB y de almacenamiento seguros
Investigar los mecanismos de cifrado, autenticación y gestión de claves que impiden el acceso convencional a la información almacenada, y determinar si las técnicas de canal lateral o de inyección de fallos podrían constituir un siguiente paso viable.

- Routers y equipos de red
Analizar el hardware integrado, los procesos de arranque, los mecanismos de autenticación y el almacenamiento protegido para facilitar las investigaciones en las que no sea posible obtener información relevante a través de interfaces estándar.

- Drones y cámaras de seguridad
Investigar los procesadores integrados, los dispositivos de almacenamiento, los mecanismos de autenticación y cifrado que puedan controlar el acceso a los archivos multimedia capturados, los datos de configuración, los registros u otra información relevante para una investigación.

- Sistemas de automoción y navegación
Examinar los controladores integrados y el hardware relacionado para comprender cómo se controla el acceso a la información almacenada o procesada, incluidos los datos relacionados con la navegación, la actividad del sistema, la autenticación u otras funciones del dispositivo.

- Dispositivos wearables y dispositivos del Internet de las cosas (IoT)
Analizar dispositivos compactos o desconocidos para identificar procesadores, memoria, interfaces y controles de seguridad, y determinar a continuación qué técnicas a nivel de hardware pueden ayudar a acceder a información que, de otro modo, sería inaccesible.

- Dispositivos electrónicos personalizados y antiguos
Comienza por la caracterización del dispositivo cuando la documentación, la asistencia del proveedor o los conocimientos previos sean limitados. Identifica los procesadores, la memoria, las interfaces y los mecanismos de protección pertinentes antes de determinar la vía más adecuada para continuar con el análisis forense.

Crea tu propio laboratorio de informática forense
Crea una capacidad de investigación de hardware repetible que reduzca el tiempo de investigación, mejore la coherencia y sea escalable a futuros dispositivos, convirtiendo el análisis a nivel de hardware de un proyecto puntual y especializado en una capacidad de la que tu equipo sea responsable.
Keysight ayuda a las organizaciones forenses a crear entornos de laboratorio controlados para el análisis de canales laterales, la inyección de fallos y la caracterización de dispositivos, junto con los conocimientos especializados y los flujos de trabajo necesarios para operar de forma independiente.

Crea el entorno de pruebas adecuado
Establezca un entorno controlado para realizar pruebas de seguridad de hardware basado en los dispositivos, las técnicas y los requisitos de investigación pertinentes para su organización.

Desarrollar flujos de trabajo repetibles
Crear procesos estructurados para la ejecución de pruebas, la medición, el análisis y la documentación, de modo que los experimentos puedan reproducirse y los métodos puedan reutilizarse en futuros objetivos.

Desarrolla las competencias de tu equipo
Adquiere habilidades prácticas en análisis de canales laterales e inyección de fallos, a través de una formación que abarca desde técnicas básicas hasta programas avanzados adaptados a tu laboratorio, tus flujos de trabajo y tus tipos de dispositivos.
Crea tu propio laboratorio de investigación de dispositivos «caja negra»
Un laboratorio forense de seguridad de dispositivos reúne el equipo, el software y los conocimientos técnicos necesarios para investigar dispositivos electrónicos en un entorno controlado y reproducible. Keysight Device Security combina hardware y software especializados para la medición precisa, la activación, el análisis de canales laterales, la inyección de fallos y la automatización, lo que ayuda a los equipos forenses a investigar tanto dispositivos conocidos como desconocidos.
Descubre lo que necesitas para montar tu laboratorio de investigación de cajas negras.
- Pruebas
- Hardware
- Software Inspector
- Formación
Dispositivo objeto de investigación
La investigación comienza por el propio dispositivo. Puede tratarse de un dispositivo incautado, cifrado, obsoleto o desconocido por cualquier otro motivo, desde un smartphone o un monedero físico de criptomonedas hasta dispositivos electrónicos integrados, de red o para el sector de la automoción.
Los equipos pueden caracterizar el dispositivo, identificar los mecanismos de hardware que protegen el acceso y aplicar las técnicas de análisis físico adecuadas, con el objetivo de descubrir información que, de otro modo, podría permanecer inaccesible, desde el acceso a datos protegidos del dispositivo hasta la investigación de activos criptográficos o la superación de barreras de autenticación cuando no se dispone de credenciales como un PIN o una contraseña.

El núcleo del sistema lo constituye el banco de pruebas de seguridad integrado DS1050A, que proporciona una base sincronizada basada en PXI para el análisis de canales laterales (SCA) y la inyección de fallos (FI). Su arquitectura modular permite conectar y combinar capacidades adicionales en función del dispositivo y de los requisitos de la investigación.
En esta configuración forense de «caja negra», el hardware ofrece soporte en tres áreas clave:
- Núcleo de control, activación y sincronización: interactúa con el dispositivo, identifica la actividad relevante y coordina con precisión las mediciones y la inyección de fallos.
- Pruebas basadas en la potencia y la frecuencia de reloj: medir el consumo de energía y aplicar manipulaciones controladas de la potencia o la frecuencia de reloj para analizar el comportamiento de los dispositivos y sus mecanismos de seguridad.
- Pruebas electromagnéticas (EM): Observa las emisiones electromagnéticas localizadas para el análisis de canales laterales y aplica una inyección de fallos electromagnéticos específica para investigar las áreas del dispositivo relevantes para la seguridad. El DS1203B permite realizar mediciones electromagnéticas de alta precisión, mientras que el DS1121B proporciona una inyección de fallos electromagnéticos localizada.
Banco de pruebas de seguridad integrado DS1050A | Keysight
El banco de pruebas de seguridad integrado de última generación integra hardware modular de alto rendimiento para realizar análisis de canal lateral y pruebas de inyección de fallos con gran precisión.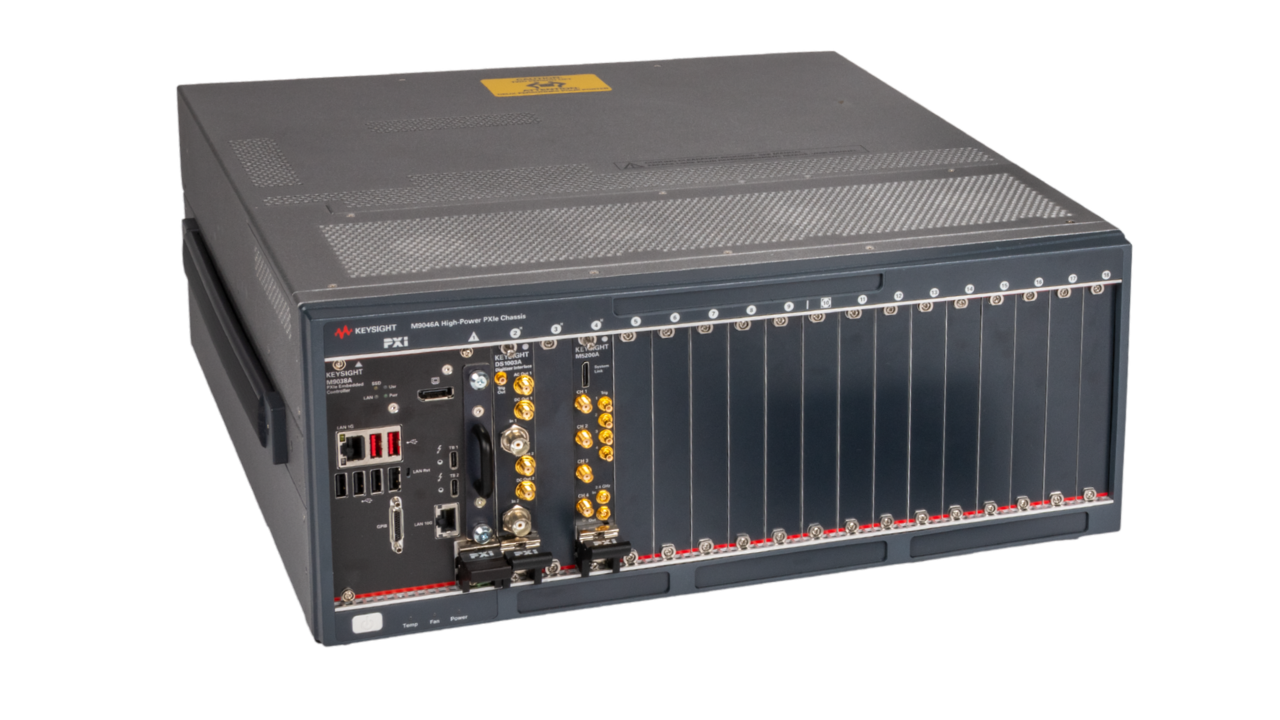
Sonda de corriente activa DS1202A | Keysight
La sonda de corriente activa DS1202A es una sonda de alta sensibilidad que detecta corrientes eléctricas y mide el consumo energético de un dispositivo.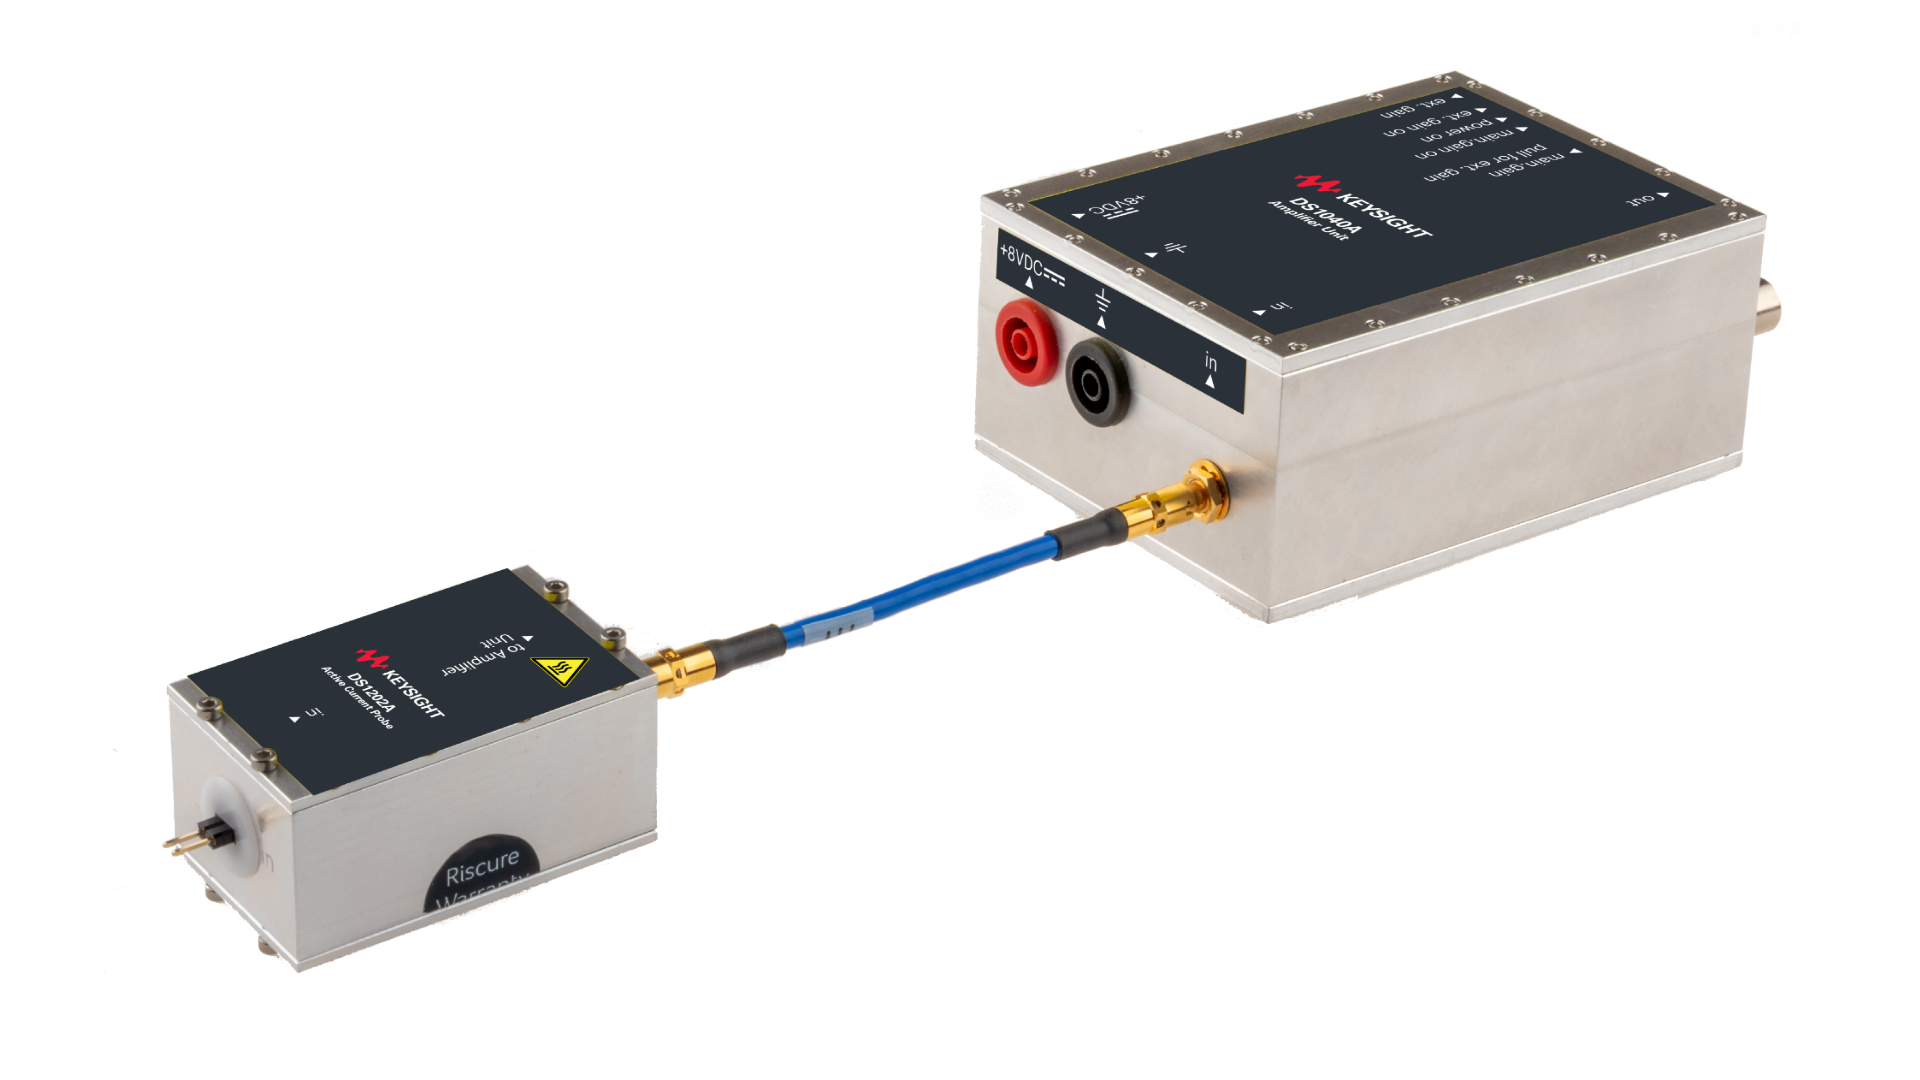
Amplificador de picos DS1142A de 30 A | Keysight
Amplificador de glitch de alta precisión para inyección de fallos de potencia (FI). Cuenta con 3 modos de glitch: crowbar, seguidor de voltaje y normal.
Sonda electromagnética de alta precisión DS1203B
La sonda electromagnética de alta precisión DS1203B, una sonda de gran precisión utilizada en el análisis de canal lateral, capta las emisiones electromagnéticas de los circuitos semiconductores.
Sonda de inyección de fallos bidireccional DS1121B | Keysight
La sonda de inyección de fallos bidireccional DS1121B emite pulsos electromagnéticos (EM) de alta potencia en ubicaciones precisas y definidas por el usuario en un dispositivo de prueba. Su rápida generación de pulsos está diseñada para cumplir con los estrictos requisitos tanto de los entornos de pruebas comerciales como de los certificados.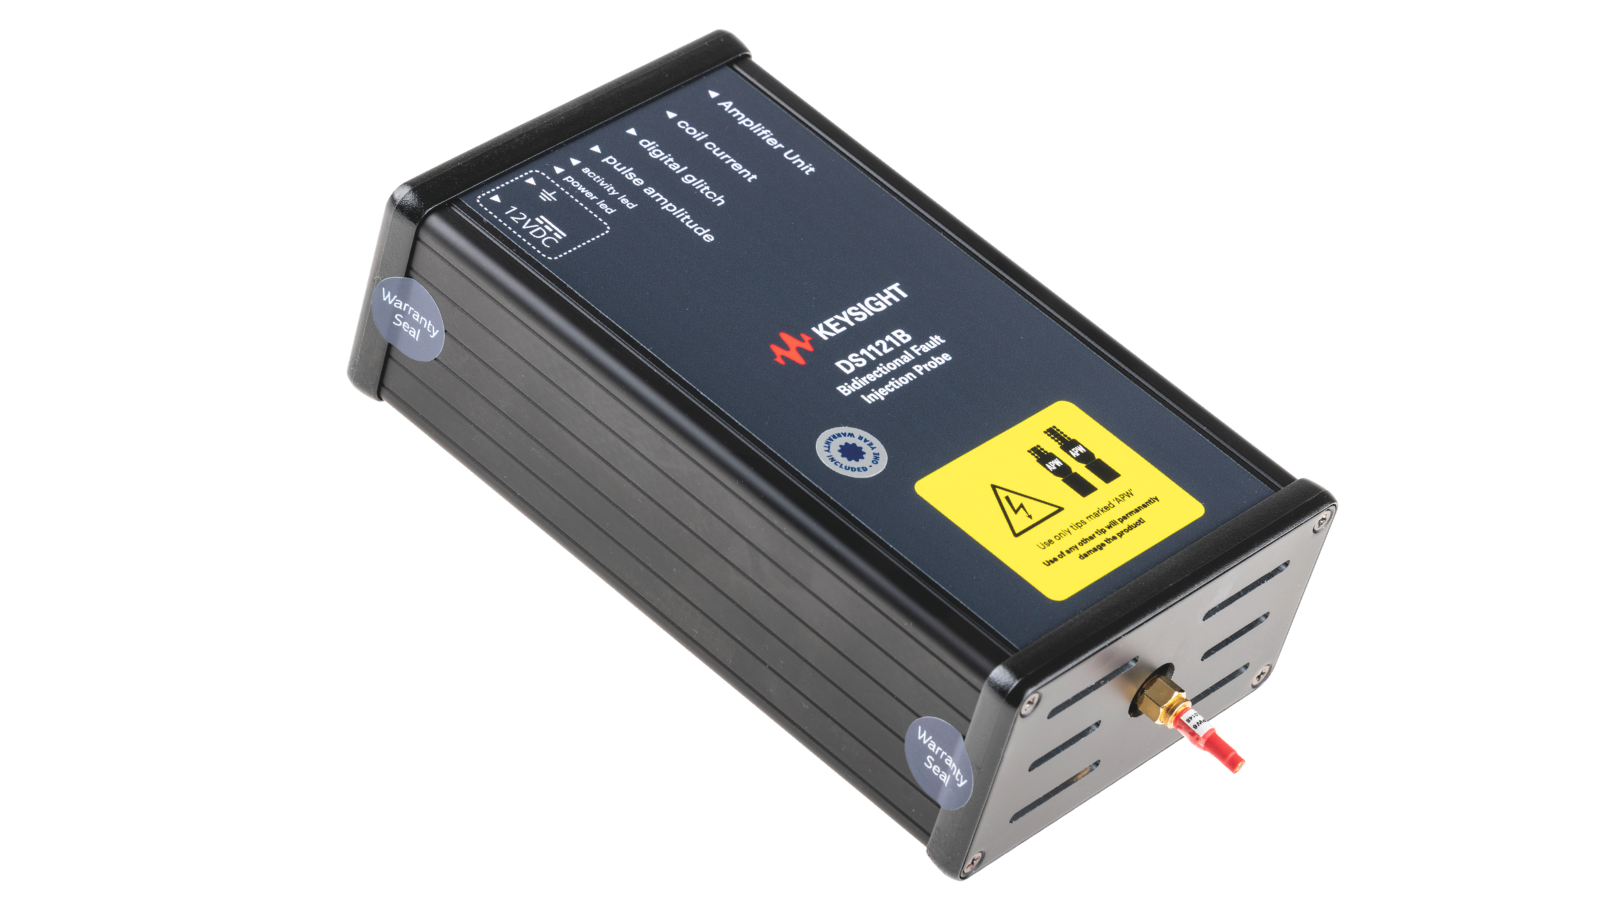
Plataforma XYZ de precisión DS1010A | Keysight
La plataforma de precisión XYZ DS1010A es la plataforma XYZ predeterminada para diversos componentes de hardware de Keysight que requieren un posicionamiento preciso sobre el dispositivo sometido a prueba.

El software Keysight Inspector conecta los equipos de investigación con el flujo de trabajo de análisis, lo que ayuda a los equipos forenses a pasar de las mediciones capturadas y las respuestas de los dispositivos a conclusiones útiles.
Para esta configuración forense de «caja negra», Inspector ofrece soporte en tres áreas clave:
- Adquisición y procesamiento de señales: Captura, preparación y gestión de mediciones de potencia y electromagnéticas, creando datos coherentes y listos para su análisis con vistas a un estudio más detallado.
- Análisis de canal lateral: Analizar las mediciones capturadas mediante técnicas estadísticas, espectrales, de fuga de información, de procesamiento de señales y criptográficas para investigar la fuga de información y el comportamiento de los dispositivos relevante para la seguridad.
- Inyección de fallos: Controlar el hardware de prueba, automatizar campañas de inyección de fallos, explorar los parámetros de los fallos y analizar cómo responde el dispositivo en condiciones de fallo controladas.
Software Inspector
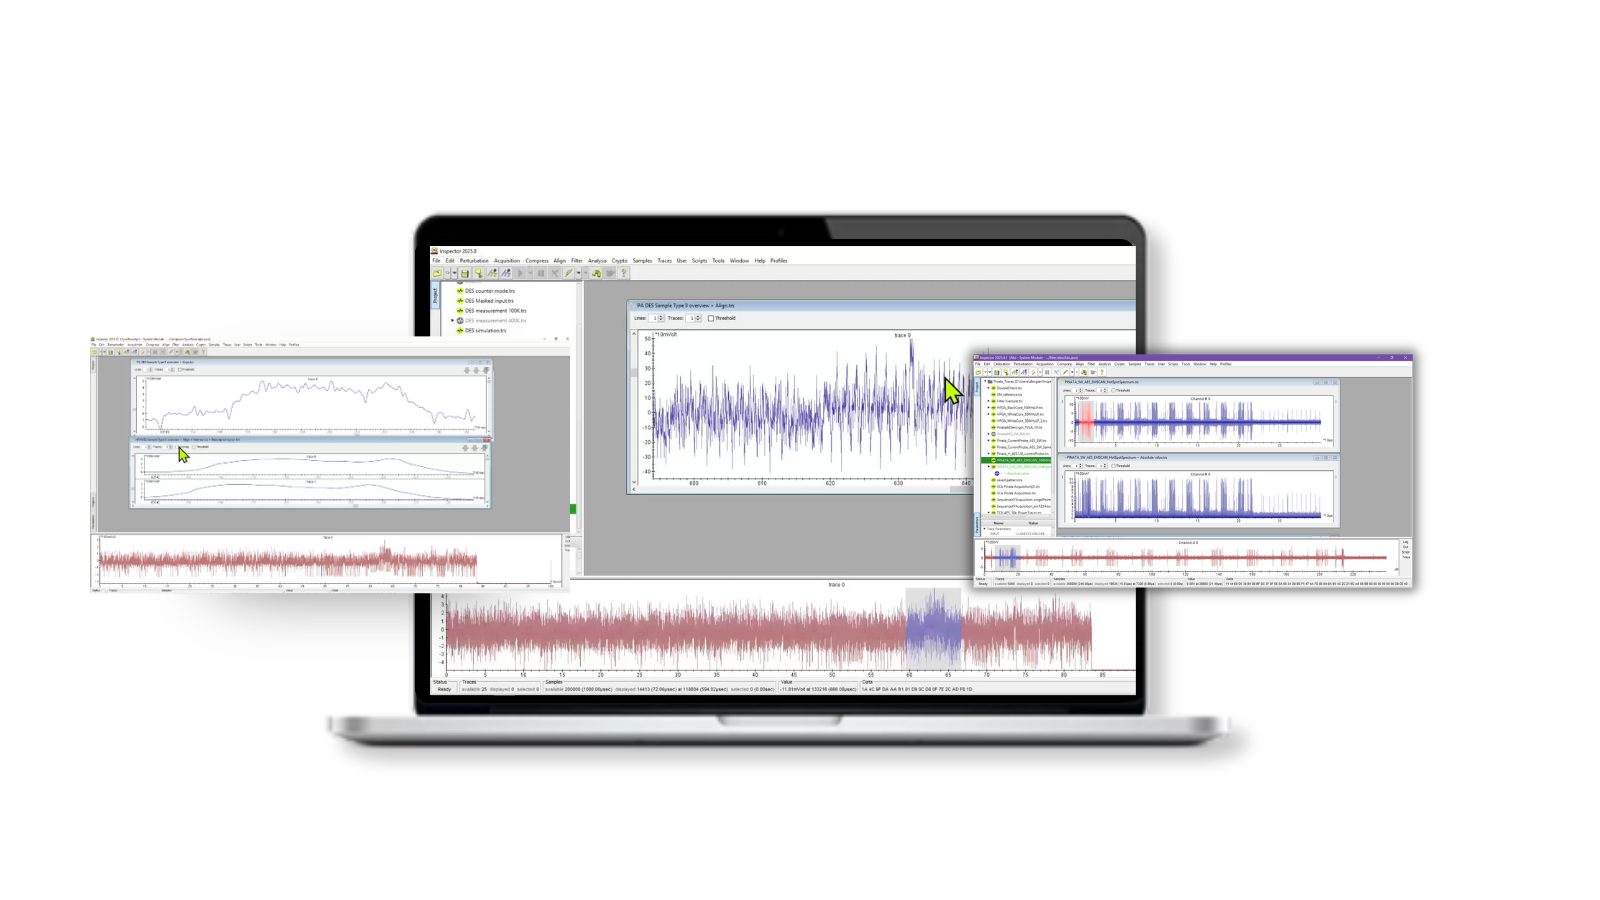
Adquisición y procesamiento de señales
Recopila, prepara y gestiona las mediciones de potencia y electromagnéticas del dispositivo, creando trazas fiables y listas para su análisis con el fin de investigar operaciones relevantes para la seguridad y fugas de información.
Software Inspector
Profesional en análisis
Analizar los registros capturados mediante técnicas de análisis estadístico, espectral, de fugas y criptográfico para detectar fugas de información y obtener una visión más detallada del comportamiento de los dispositivos en lo que respecta a la seguridad.
Software Inspector
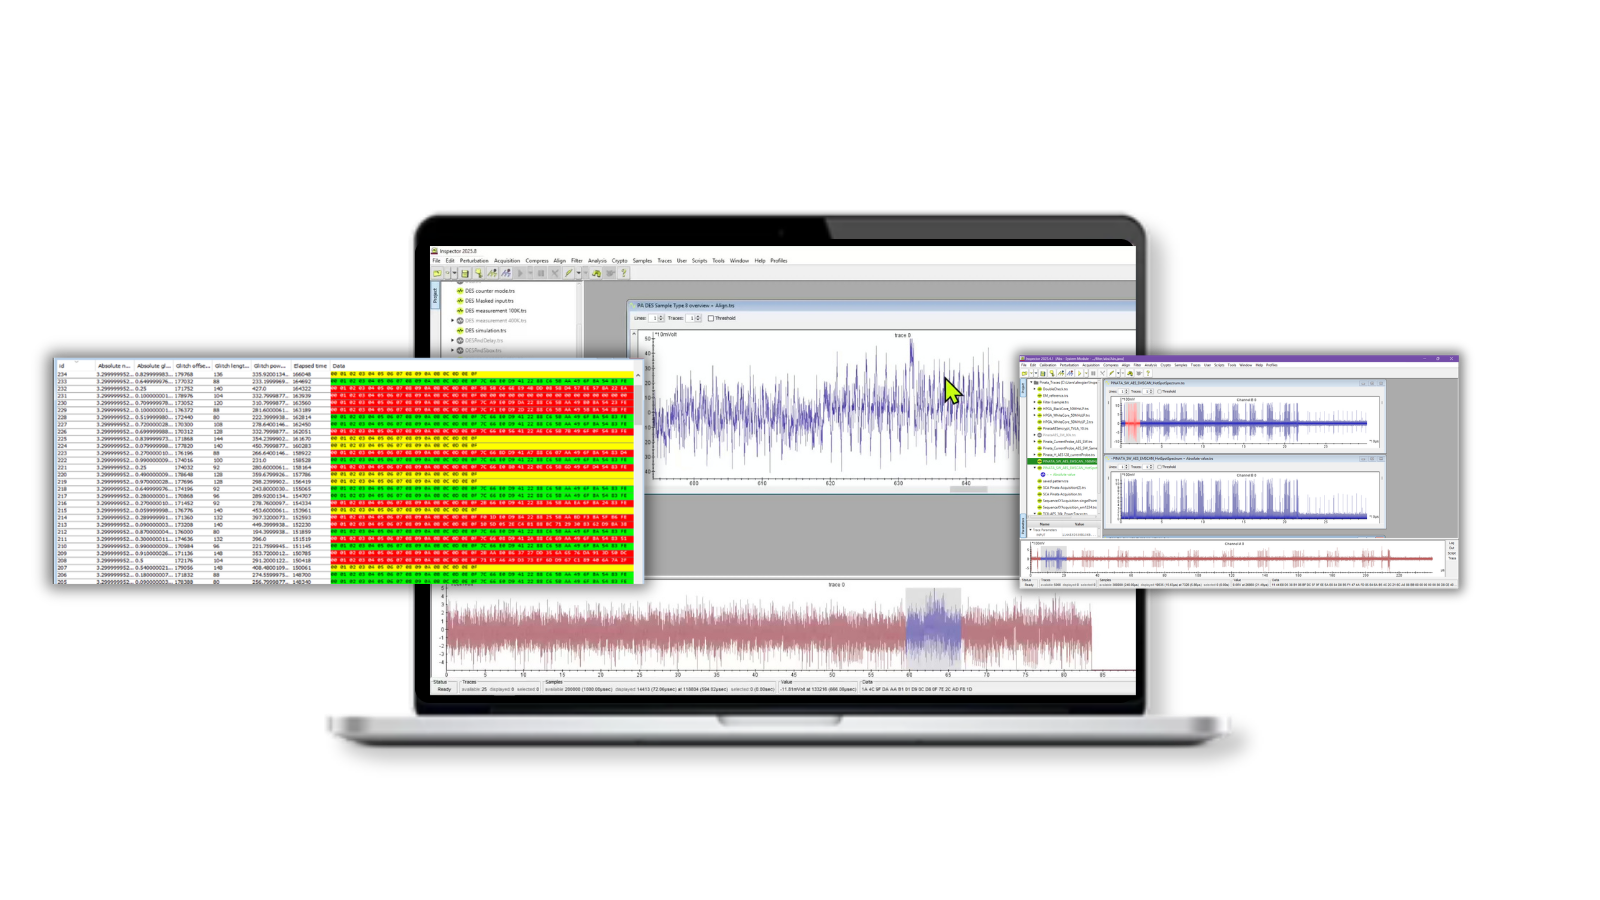
Inyección de fallos
Controlar el hardware de pruebas y automatizar las campañas de inyección de fallos para investigar cómo responde un dispositivo a fallos controlados con precisión, lo que ayuda a identificar condiciones que puedan afectar a los mecanismos de seguridad o a las operaciones protegidas.

La construcción del laboratorio es solo el principio. Una investigación eficaz de «caja negra» también depende de saber cómo caracterizar dispositivos desconocidos, obtener mediciones fiables, manejar el equipo y seleccionar las técnicas adecuadas de análisis de canal lateral (SCA) e inyección de fallos (FI).
La formación de Keysight ayuda a los equipos forenses a desarrollar esas capacidades a nivel interno, desde la formación SCA y FI de Essential , que sienta unas bases sólidas en las pruebas de seguridad física, hasta la formación SCA y FI de Advanced , centrada en técnicas de ataque complejas, flujos de trabajo prácticos y escenarios de investigación reales.
Tanto si tu equipo se inicia en la evaluación de la seguridad del hardware como si busca ampliar sus conocimientos actuales, la formación de Keysight ayuda a los investigadores a adquirir una mayor autonomía a la hora de configurar experimentos, manejar la plataforma y aplicar las técnicas adecuadas a nuevos dispositivos y retos.
Análisis de canales secundarios
Essential Formación

Análisis de canales secundarios
Advanced Formación
Inyección de fallos
Essential Formación
Inyección de fallos
Advanced Formación

Preguntas frecuentes
Se debe considerar la realización de pruebas de seguridad de hardware cuando las herramientas forenses convencionales no puedan acceder a los datos necesarios, extraerlos o interpretarlos. Esto puede ocurrir cuando un dispositivo utiliza arranque seguro, almacenamiento cifrado, interfaces de depuración bloqueadas, elementos seguros, entornos de ejecución confiables, controles antimanipulación o gestión de claves respaldada por hardware.
Una evaluación inicial del hardware puede ayudar a determinar qué medidas de protección existen, dónde se llevan a cabo las operaciones sensibles y si técnicas como el análisis de canal lateral o la inyección de fallos podrían constituir una vía viable para avanzar.
Keysight puede ayudar a evaluar dispositivos electrónicos protegidos, cifrados, antiguos, personalizados y desconocidos, entre los que se incluyen:
- Teléfonos inteligentes y tabletas
- Ordenadores portátiles y ordenadores embebidos
- Carteras de criptomonedas de hardware
- Tarjetas inteligentes y elementos de seguridad
- Proteger los dispositivos USB y de almacenamiento
- Routers y equipos de red
- Drones, cámaras y sistemas de vigilancia
- Dispositivos wearables y del Internet de las cosas (IoT)
- Electrónica para el sector de la automoción y relacionada con los vehículos
- Placas de circuitos impresos a medida y sistemas embebidos
El soporte depende de la arquitectura del dispositivo, la implementación de medidas de seguridad, la documentación disponible, el estado físico y los objetivos de la investigación.
Keysight comienza por evaluar el dispositivo en cuestión y el objetivo específico de la investigación. En dicha evaluación se pueden tener en cuenta los siguientes aspectos:
- El dispositivo, el procesador, la memoria y la arquitectura de seguridad
- El tipo de datos o funcionalidad que se está analizando
- Software, firmware, documentación y credenciales conocidas disponibles
- Interfaces, puntos de prueba y canales de comunicación accesibles
- Cifrado, arranque seguro, protección contra la manipulación y controles de gestión de claves
- Si se permiten los ensayos destructivos o no destructivos
- Requisitos relativos al manejo de pruebas, la repetibilidad y la documentación
El objetivo es determinar qué métodos de ensayo son técnicamente pertinentes, qué equipamiento de laboratorio y qué conocimientos especializados pueden ser necesarios, y si el ensayo propuesto es viable.
El análisis de canal lateral mide las señales físicas que se generan mientras un dispositivo realiza operaciones sensibles desde el punto de vista de la seguridad. Estas señales pueden incluir el consumo de energía o las emisiones electromagnéticas.
- En condiciones controladas de laboratorio, el SCA puede ayudar a los investigadores a:
- Identificar cuándo se producen operaciones criptográficas o de autenticación
- Comparar el comportamiento del dispositivo en función de diferentes entradas o estados de funcionamiento
- Detectar actividades sensibles desde el punto de vista de la seguridad en un dispositivo
- Evaluar si las mediciones físicas podrían revelar información sobre operaciones protegidas
- Recopilar pruebas técnicas que sirvan de base para realizar nuevas pruebas
La SCA no proporciona automáticamente acceso a datos protegidos. Su eficacia depende del objetivo, la implementación, la calidad de las mediciones, el control disponible sobre los dispositivos y el objetivo de la investigación.
La inyección de fallos consiste en introducir de forma intencionada una perturbación controlada mientras un dispositivo está en funcionamiento. Dependiendo del objetivo, esto puede implicar técnicas basadas en tensión, reloj, campos electromagnéticos o láser.
El objetivo es evaluar si un error temporal del dispositivo puede alterar una decisión de seguridad o interrumpir un proceso protegido, como por ejemplo:
- Verificación del arranque seguro
- Autenticación o validación del PIN
- Comprobaciones de control de acceso
- Restricciones de la interfaz de depuración
- Verificación del firmware
- Operaciones de memoria protegida
La inyección de fallos requiere una sincronización precisa, experimentos repetibles y un análisis detallado. Los resultados varían en función de la arquitectura y la implementación, por lo que es importante realizar una evaluación inicial de viabilidad antes de desarrollar una campaña de pruebas completa.
No. Las pruebas de seguridad del hardware se realizan en función del objetivo concreto, y no todos los dispositivos o mecanismos de protección presentan una vía de ataque viable.
Keysight puede ayudar a evaluar el dispositivo, identificar los métodos de ensayo pertinentes, desarrollar y llevar a cabo experimentos controlados, y documentar los resultados. El resultado puede confirmar una vía viable, identificar requisitos de investigación adicionales o determinar que el enfoque propuesto no es técnicamente viable dadas las limitaciones existentes.
Sí. Keysight puede prestar apoyo tanto a proyectos de seguridad de dispositivos concretos como al desarrollo de capacidades a largo plazo.
En el caso de un reto específico relacionado con un dispositivo, el apoyo puede incluir la evaluación del objetivo, la elaboración de un plan de pruebas, la realización de ensayos de laboratorio, el análisis de datos y la elaboración de informes técnicos.
Para las organizaciones que estén desarrollando una capacidad interna de seguridad de hardware, el apoyo puede incluir:
- Equipos de análisis de canal lateral e inyección de fallos
- Diseño del laboratorio y configuración del equipamiento
- Instalación de herramientas y desarrollo de flujos de trabajo
- Formación práctica con objetivos representativos
- Desarrollo de métodos de ensayo
- Prácticas de documentación y repetibilidad
- Expert asesoramiento sobre dispositivos avanzados o con los que no se está familiarizado
El alcance puede adaptarse en función de si la organización necesita asistencia técnica inmediata, transferencia de conocimientos o un laboratorio interno sostenible.
Esta oferta está dirigida a organizaciones autorizadas que investigan, evalúan o estudian dispositivos electrónicos protegidos, entre las que se incluyen:
- Laboratorios de informática forense
- Unidades técnicas de las fuerzas del orden
- Fiscalía y organismos de investigación
- Equipos de investigación sobre criptomonedas
- Organismos de investigación públicos
- Proveedores de servicios de respuesta ante incidentes y de análisis forense
- Laboratorios de investigación sobre seguridad y vulnerabilidades de hardware
Las organizaciones son responsables de garantizar que cuentan con la autorización legal pertinente, los procedimientos de gestión de pruebas y las aprobaciones internas correspondientes a los dispositivos que se están evaluando.
No. El enfoque puede ser similar, pero el proceso no es el mismo. Los dispositivos difieren en cuanto a arquitectura, diseño, entorno operativo, controles de seguridad, interfaces disponibles y accesibilidad física. Un método que funcione en un dispositivo concreto puede no ser aplicable a otro, incluso cuando ambos dispositivos tengan una finalidad similar.
Por ello, Keysight adopta un enfoque específico para cada objetivo. La evaluación inicial sirve para identificar las técnicas pertinentes, los requisitos de laboratorio, los riesgos técnicos y los puntos de decisión claros antes de que comiencen las pruebas más exhaustivas.