了解更多
segmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kctssegmentation:business-unit/CSG,segmentation:campaign/Network_Test,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/cy/cy101kcts
如何模擬真實世界的網路攻擊
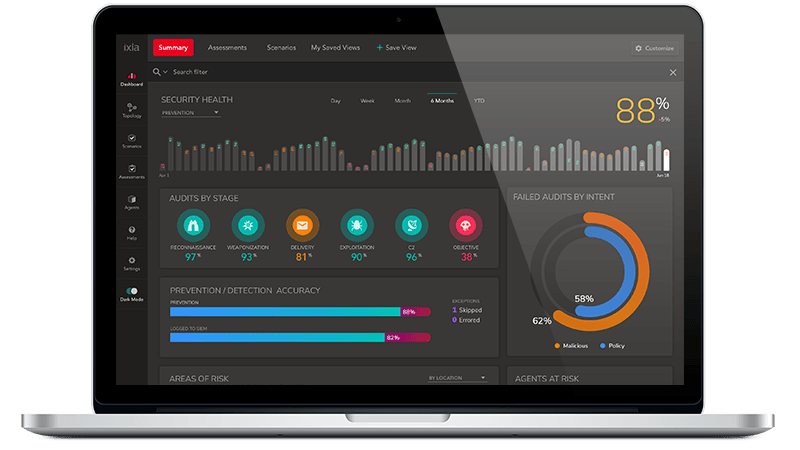
透過模擬真實攻擊、企業流量及事件應變工作流程的實作型網路演練場,建立安全營運中心(SOC)的應變能力。
了解更多