Wie man die Erkennungsabdeckung mit Bedrohungssimulation überprüft

Überprüfen Sie kontinuierlich die Erkennungsabdeckung.
Die Überprüfung der Erkennungsabdeckung erfordert die kontrollierte Ausführung realistischer Angreiferverhaltensweisen im gesamten Unternehmen, damit Sicherheitsteams beobachten können, welche Ereignisse erkannt, gemeldet oder übersehen werden. In diesem Workflow werden simulierte Taktiken, Techniken und Verfahren den erwarteten Kontrollreaktionen zugeordnet und anschließend mit den tatsächlichen Ergebnissen auf Netzwerk-, Endpunkt- und E-Mail-Sicherheitsebene verglichen. Ziel ist es, Annahmen über die Effektivität von Tools durch reproduzierbare Nachweise zu ersetzen, die zeigen, ob die Kontrollen wie konfiguriert funktionieren.
Dieser Prozess basiert auf regelmäßigen Bewertungen, dem Vergleich historischer Ergebnisse und der Identifizierung von Veränderungen im Umfeld, die die Sicherheitslage im Laufe der Zeit beeinflussen. Er profitiert zudem von Leiterdiagrammen, der Unterstützung von Paketmitschnitten und der Integration mit SIEM-Systemen (Security Information and Event Management), sodass Teams simulierte Angriffsschritte mit Erkennungen und Berichtsverhalten korrelieren können. Dieser Ansatz wandelt die Validierung von Erkennungen in einen messbaren Engineering-Workflow anstatt in eine einmalige Maßnahme um.
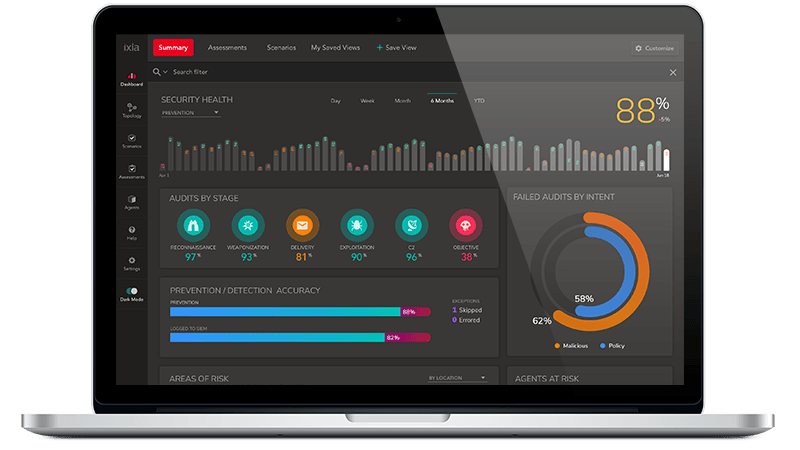
Lösung zur Überprüfung der Detektionsabdeckung
Siehe Blockdiagramm der Lösung zur Überprüfung der Erkennungsabdeckung


Entdecken Sie Produkte in unserer Lösung zur Überprüfung der Detektionsabdeckung.
-

![]()
983-2010 Threat Simulator Basispaket, 5 Agenten, 1-Jahres-SaaS-Abonnement (TAA)

Entdecken Sie Ressourcen und Einblicke
Zusätzliche Ressourcen zur Überprüfung der Erkennungsabdeckung
Verwandte Anwendungsfälle


-
![]()
Mehr erfahren
Wie man Cyberangriffe in der realen Welt simuliert
Schaffen Sie SOC-Bereitschaft mit praxisnahen Cyber-Übungsumgebungen, die reale Angriffe, Unternehmensdatenverkehr und Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle simulieren.
Mehr erfahren

-
![]()
Mehr erfahren
So führen Sie Simulationen für rote und blaue Teams durch
Schulen Sie Sicherheitsteams mit realistischen Red- und Blue-Übungen, die die Erkennung, Untersuchung und Reaktion auf Bedrohungen in einer Cyber-Range-Umgebung verbessern.
Mehr erfahren
-
![]()
Mehr erfahren
Benchmarking des Durchsatzes verschlüsselter Firewalls
Messen Sie den Durchsatz verschlüsselter Firewalls unter realistischem Hyperscale-Datenverkehr, um den Inspektions-Overhead, die Latenz und die Skalierbarkeit der Sitzungen zu bestimmen.
Mehr erfahren

Kontaktieren Sie einen unserer Experten
Benötigen Sie Hilfe bei der Suche nach der richtigen Lösung für Sie?