詳細はこちら
segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010segmentation:campaign/Network_Security,segmentation:product-category/Network_Security_Traffic_Emulators,segmentation:product-category/Network_Security_Traffic_Emulators/Security_Attack_Simulators,segmentation:business-unit/CSG,keysight:product-lines/ns,segmentation:funnel/bofu,keysight:dtx/solutions/facets/design-and-test-product/network-emulator,keysight:dtx/solutions/facets/workflow-stage/operations,keysight:dtx/solutions/facets/development-area/security,keysight:dtx/solutions/facets/industry/enterprise-it,keysight:models/98/983-2010
セキュリティ対策の有効性を検証する方法
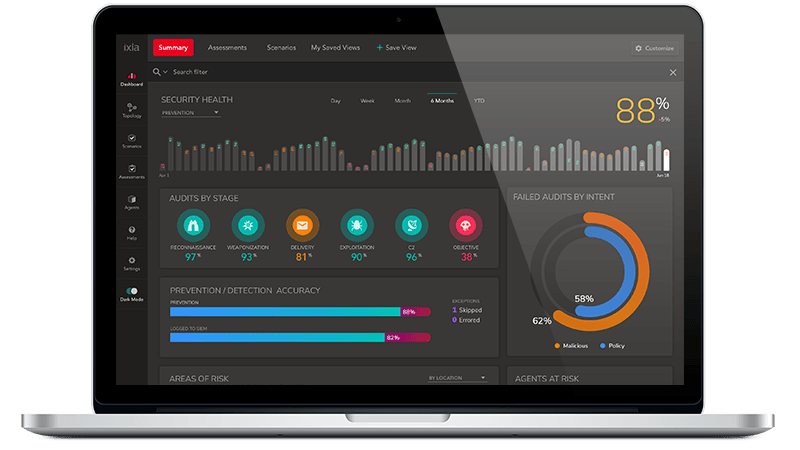
エンドポイント、ネットワーク、電子メールの各レイヤーにわたる侵害・攻撃シミュレーションを通じて、導入済みのセキュリティ対策の有効性を検証します。
詳細はこちら