Come verificare la copertura di rilevamento tramite l'emulazione delle minacce

Verificare costantemente la copertura del rilevamento
La verifica della copertura del rilevamento richiede l'esecuzione controllata di comportamenti realistici da parte di un aggressore in tutta l'azienda, in modo che i team di sicurezza possano osservare quali eventi vengono rilevati, segnalati o trascurati. In questo flusso di lavoro, le tattiche, le tecniche e le procedure simulate vengono mappate alle risposte previste dai controlli, per poi essere confrontate con i risultati effettivi a livello di rete, endpoint e sicurezza della posta elettronica. L'obiettivo è sostituire le ipotesi sull'efficacia degli strumenti con prove ripetibili che dimostrino se i controlli funzionano come configurati.
Questo processo si basa sull’esecuzione di valutazioni a cadenza regolare, sul confronto con i risultati storici e sull’identificazione delle variazioni ambientali che modificano la postura di sicurezza nel tempo. Tra i vantaggi figurano inoltre le visualizzazioni a diagramma a scala, il supporto alla cattura dei pacchetti e l’integrazione con gli strumenti SIEM (Security Information and Event Management), in modo che i team possano correlare le fasi degli attacchi simulati con i rilevamenti e il comportamento di segnalazione. Questo approccio trasforma la convalida dei rilevamenti in un flusso di lavoro ingegneristico misurabile, anziché in un’operazione una tantum.
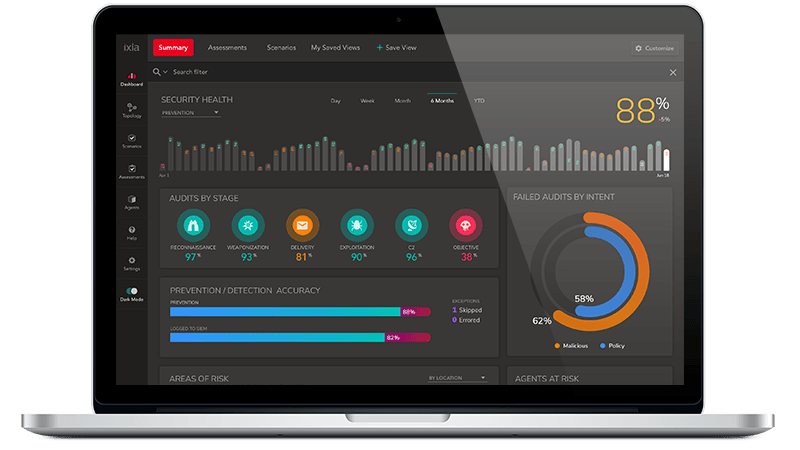
Soluzione per la verifica della copertura di rilevamento
Vedi lo schema a blocchi della soluzione per la verifica della copertura di rilevamento


Scopri i prodotti della nostra soluzione per la verifica della copertura di rilevamento
-

![]()
Pacchetto base Threat Simulator 983-2010, 5 agenti, abbonamento SaaS di 1 anno (TAA)

Scoprire risorse e approfondimenti
Risorse aggiuntive per la verifica della copertura del rilevamento
Casi d'uso correlati


-
![]()
Per saperne di più
Come simulare attacchi informatici reali
Preparatevi al SOC grazie a cyber range pratici che simulano attacchi reali, traffico aziendale e flussi di lavoro per la risposta agli incidenti.
Per saperne di più

-
![]()
Per saperne di più
Come eseguire simulazioni Red-Blue Team
Formare i team di sicurezza attraverso esercitazioni realistiche "red team" e "blue team" che migliorano l'individuazione delle minacce, le indagini e la risposta in un ambiente di cyber-range.
Per saperne di più
-
![]()
Per saperne di più
Come misurare le prestazioni di un firewall con traffico crittografato
Valutare la velocità effettiva del firewall crittografato in condizioni di traffico realistico su scala iperscalabile, al fine di misurare il sovraccarico di ispezione, la latenza e la scalabilità delle sessioni.
Per saperne di più

Mettetevi in contatto con uno dei nostri esperti
Avete bisogno di aiuto per trovare la soluzione giusta per voi?