Cómo verificar la cobertura de detección mediante la emulación de amenazas

Verificar la cobertura de detección de forma continua
La verificación de la cobertura de detección requiere la ejecución controlada de comportamientos realistas de los atacantes en toda la empresa, de modo que los equipos de seguridad puedan observar qué incidentes se detectan, se notifican o se pasan por alto. En este flujo de trabajo, las tácticas, técnicas y procedimientos simulados se asocian a las respuestas esperadas de los controles y, a continuación, se comparan con los resultados reales en las capas de seguridad de la red, los terminales y el correo electrónico. El objetivo es sustituir las suposiciones sobre la eficacia de las herramientas por pruebas repetibles que demuestren si los controles funcionan tal y como están configurados.
Este proceso consiste en realizar evaluaciones periódicas, comparar resultados históricos e identificar las variaciones del entorno que alteran la postura de seguridad a lo largo del tiempo. Además, se beneficia de las vistas en forma de diagrama de escalera, la compatibilidad con la captura de paquetes y la integración con herramientas de gestión de información y eventos de seguridad (SIEM), de modo que los equipos puedan correlacionar los pasos de los ataques simulados con las detecciones y el comportamiento de generación de informes. Este enfoque convierte la validación de la detección en un flujo de trabajo de ingeniería cuantificable, en lugar de un ejercicio puntual.
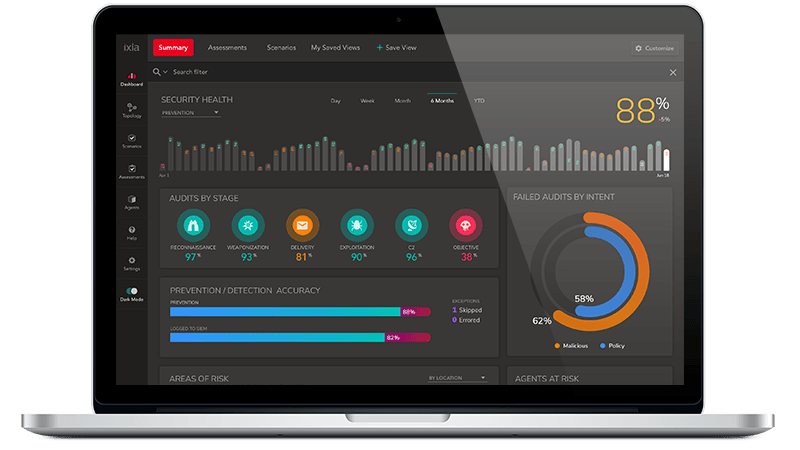
Solución para la verificación de la cobertura de detección
Consulte el diagrama de bloques de la solución de verificación de la cobertura de detección


Descubre los productos de nuestra solución de verificación de la cobertura de detección
-

![]()
Paquete básico del simulador de amenazas 983-2010, 5 agentes, suscripción SaaS de 1 año (TAA)

Descubra recursos e información
Recursos adicionales para la verificación de la cobertura de detección
Casos prácticos relacionados


-
![]()
Más información
Cómo simular ciberataques reales
Prepárese para el SOC con entornos de simulación cibernética prácticos que emulan ataques reales, tráfico empresarial y flujos de trabajo de respuesta a incidentes.
Más información

-
![]()
Más información
Cómo llevar a cabo simulaciones de equipos rojo y azul
Forme a los equipos de seguridad mediante simulacros realistas de tipo «rojo y azul» que mejoren la detección de amenazas, la investigación y la respuesta en un entorno de cibercampo de pruebas.
Más información
-
![]()
Más información
Cómo evaluar el rendimiento de un cortafuegos cifrado
Evaluar el rendimiento de un cortafuegos cifrado en condiciones de tráfico hiperescala realistas para medir la sobrecarga de inspección, la latencia y la escalabilidad de las sesiones.
Más información

Póngase en contacto con uno de nuestros expertos
¿Necesita ayuda para encontrar la solución adecuada para usted?