Como verificar a cobertura de detecção com emulação de ameaças

Verifique continuamente a cobertura de detecção
A verificação da cobertura de detecção requer a execução controlada de comportamentos realistas de invasores em toda a empresa, para que as equipes de segurança possam observar quais eventos são detectados, relatados ou não detectados. Nesse fluxo de trabalho, táticas, técnicas e procedimentos simulados são mapeados para as respostas esperadas dos controles e, em seguida, avaliados em relação aos resultados reais nas camadas de segurança de rede, terminais e e-mail. O objetivo é substituir suposições sobre a eficácia das ferramentas por evidências repetíveis que mostrem se os controles estão funcionando conforme configurados.
Esse processo depende da realização de avaliações regulares, da comparação de resultados históricos e da identificação de mudanças no ambiente que alteram a postura de segurança ao longo do tempo. Ele também se beneficia de visualizações em diagrama em escada, suporte à captura de pacotes e integração com ferramentas de Gerenciamento de Informações e Eventos de Segurança (SIEM), para que as equipes possam correlacionar as etapas de ataques simulados com as detecções e o comportamento dos relatórios. Essa abordagem transforma a validação da detecção em um fluxo de trabalho de engenharia mensurável, em vez de um exercício pontual.
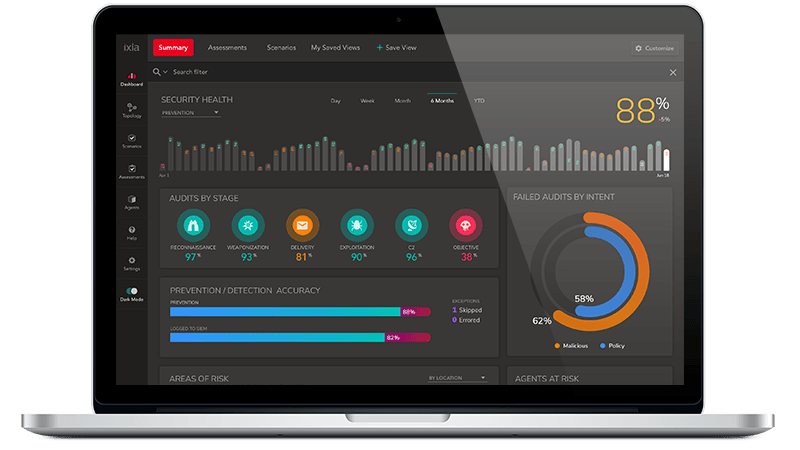
Solução para verificação da cobertura de detecção
Veja o diagrama de blocos da solução para verificação da cobertura de detecção


Conheça os produtos da nossa solução de verificação de cobertura de detecção
-

![]()
Pacote básico do Threat Simulator 983-2010, 5 agentes, assinatura SaaS de 1 ano (TAA)

Descubra recursos e percepções
Recursos adicionais para verificação da cobertura de detecção
Casos de uso relacionados


-
![]()
Saiba mais
Como simular ataques cibernéticos reais
Prepare seu SOC com ambientes de simulação prática que reproduzem ataques reais, tráfego corporativo e fluxos de trabalho de resposta a incidentes.
Saiba mais

-
![]()
Saiba mais
Como realizar simulações de equipes vermelha e azul
Treine equipes de segurança por meio de exercícios realistas de simulação de ataques e defesas que aprimorem a detecção, investigação e resposta a ameaças em um ambiente de simulação cibernética.
Saiba mais
-
![]()
Saiba mais
Como avaliar o desempenho de um firewall criptografado
Avaliar o rendimento de um firewall criptografado sob tráfego realista em escala hipergigante para medir a sobrecarga de inspeção, a latência e a escalabilidade das sessões.
Saiba mais

Entre em contato com um de nossos especialistas
Precisa de ajuda para encontrar a solução certa para você?