Comment vérifier la couverture de détection à l'aide de l'émulation de menaces

Vérifier en permanence la couverture de détection
La vérification de la couverture de détection nécessite la mise en œuvre contrôlée de comportements d'attaquants réalistes à l'échelle de l'entreprise, afin que les équipes de sécurité puissent observer quels événements sont détectés, signalés ou manqués. Dans ce processus, les tactiques, techniques et procédures simulées sont mises en correspondance avec les réponses attendues des contrôles, puis évaluées par rapport aux résultats réels au niveau des couches de sécurité du réseau, des terminaux et de la messagerie électronique. L'objectif est de remplacer les hypothèses concernant l'efficacité des outils par des preuves reproductibles démontrant si les contrôles fonctionnent conformément à leur configuration.
Ce processus repose sur la réalisation d’évaluations régulières, la comparaison des résultats historiques et l’identification des dérives environnementales qui modifient le niveau de sécurité au fil du temps. Il s’appuie également sur des représentations sous forme de diagrammes en échelle, la prise en charge de la capture de paquets et l’intégration avec des outils de gestion des informations et des événements de sécurité (SIEM), afin que les équipes puissent établir des corrélations entre les étapes d’une attaque simulée et les détections ainsi que le comportement des systèmes de signalement. Cette approche transforme la validation des détections en un processus d’ingénierie mesurable, plutôt qu’en un exercice ponctuel.
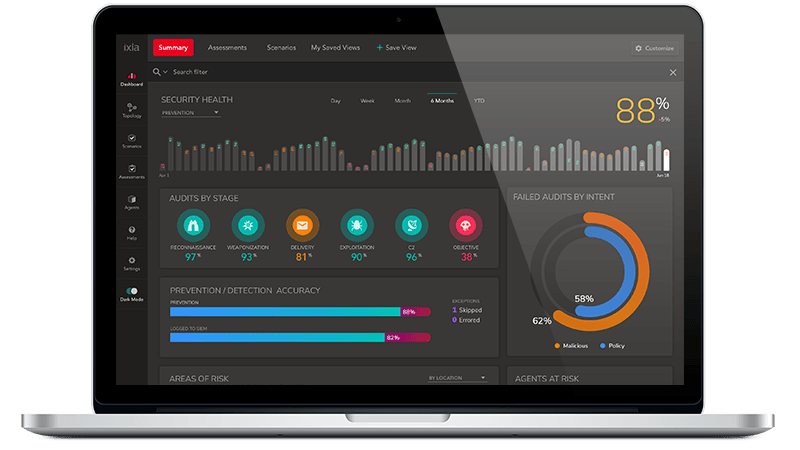
Solution de vérification de la couverture de détection
Voir le schéma fonctionnel de la solution de vérification de la couverture de détection


Découvrez les produits de notre solution de vérification de la couverture de détection
-

![]()
983-2010 Pack de base du simulateur de menaces, 5 agents, abonnement SaaS d'un an (TAA)

Découvrir les ressources et les idées
Ressources supplémentaires pour la vérification de la couverture de détection
Cas d'utilisation connexes


-
![]()
En savoir plus
Comment valider les contrôles de sécurité
Vérifiez l'efficacité des mesures de sécurité mises en place grâce à des simulations d'intrusion et d'attaque au niveau des terminaux, du réseau et de la messagerie électronique.
En savoir plus

-
![]()
En savoir plus
Comment valider les guides d'intervention en cas d'incident
Validez vos guides d'intervention en cas d'incident grâce à des exercices réalistes menés dans un environnement de simulation de cyberattaques, à un système d'évaluation en temps réel et à des scénarios d'attaque reproductibles.
En savoir plus
-
![]()
En savoir plus
Comment valider les contrôles relatifs aux e-mails, aux terminaux et au réseau
Validez les contrôles de sécurité relatifs aux e-mails, aux terminaux et au réseau au sein d'un seul flux de travail d'émulation des menaces.
En savoir plus

Contactez l'un de nos experts
Besoin d'aide pour trouver la solution qui vous convient ?