Choose a country or area to see content specific to your location









- 概述
- 所有型號
- 配件
- 軟體
- 支援
適用於連網裝置的強固安全驗證解決方案
Keysight IoT 安全測試解決方案結合了智慧自動化、即時分析和不斷演進的威脅涵蓋範圍,可在開發的每個階段驗證連網裝置的安全性。這些解決方案旨在模擬真實世界的網路攻擊,可針對消費性和工業 IoT 應用,實現嵌入式系統、通訊協定和韌體安全性的高可信度測試。此平台透過點擊式使用者介面 (UI) 或自動化 API 自動執行驗證。這是一個統包工具,有助於識別與法規遵循和標籤要求相關的 IoT 安全漏洞。立即索取我們熱門配置之一的報價。需要協助選擇嗎?請參閱以下資源。
安全通訊
測試加密協定、憑證處理和驗證機制的實作。驗證安全通訊可確保資料的機密性、完整性和真實性。
威脅模擬
真實世界攻擊模擬讓開發人員能夠評估 IoT 裝置如何應對威脅向量,包括阻斷服務 (DoS)、欺騙和重放攻擊,從而增強裝置的韌性。
標準與合規性
自動化測試案例符合主要安全標準,包括 ETSI EN 303 645、ANSI / CTA 2088-A 和 OWASP,確保法規核准和客戶信任。
裝置行為分析
監測裝置在壓力與攻擊條件下的回應、效能和穩定性,協助工程師識別異常模式並強化系統的穩固性。


-
Type
Software
最熱門配置
物聯網安全性,基礎控制器軟體訂閱
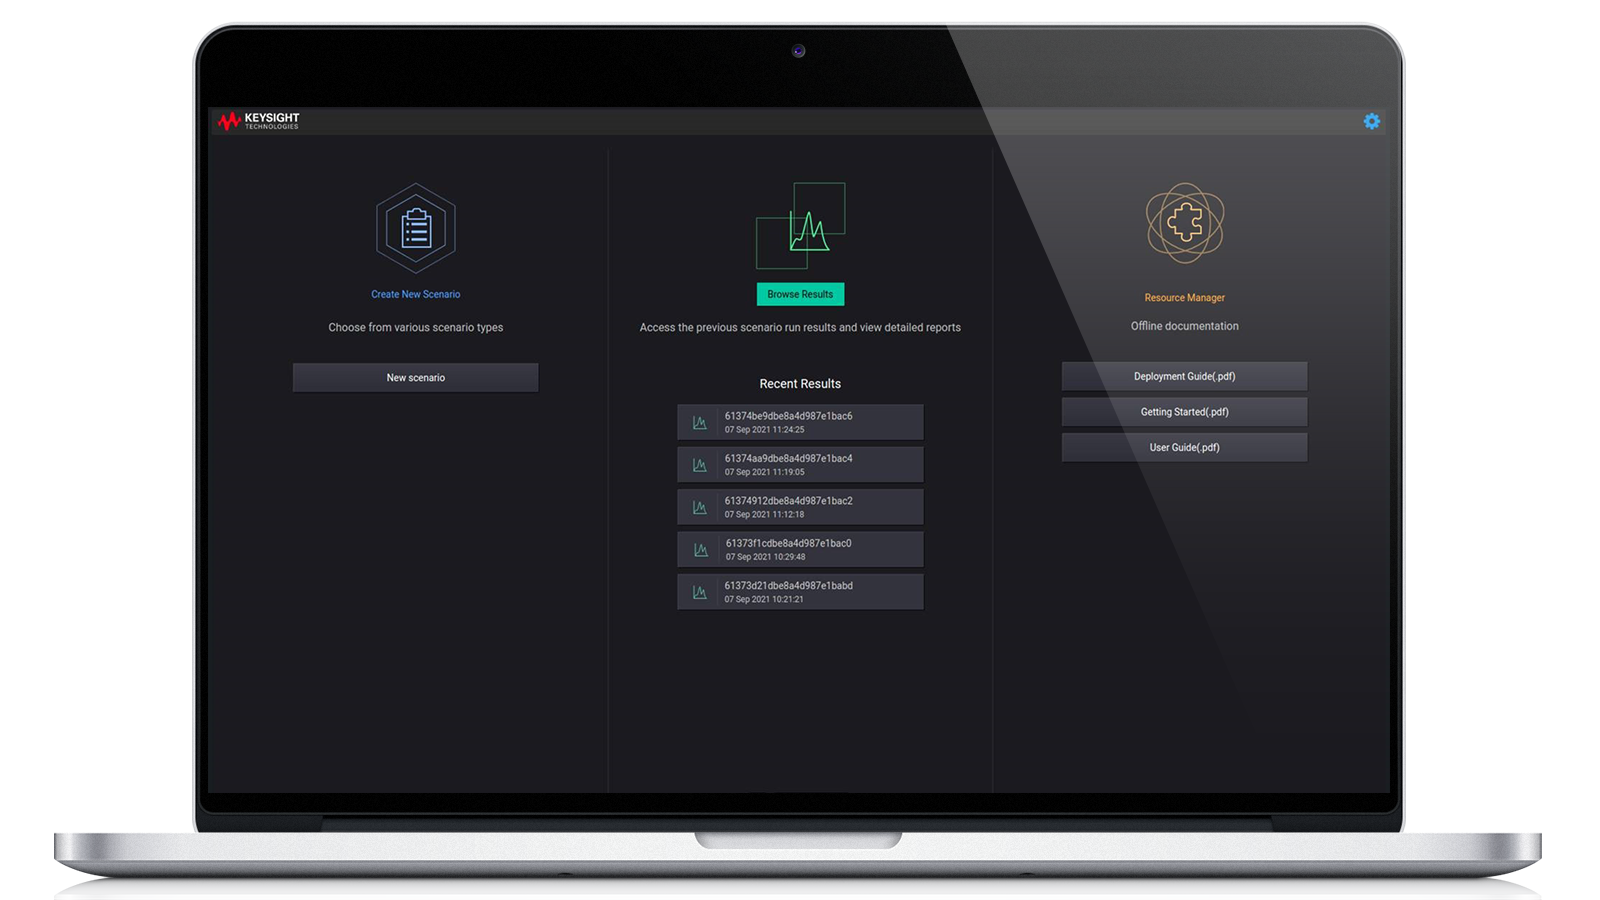
核心系統模組的授權透過網頁使用者介面和 RESTful API 提供,為自動化、整合、可擴充架構和報告提供了一個框架。
核心系統模組的授權透過網頁使用者介面和 RESTful API 提供,為自動化、整合、可擴充架構和報告提供了一個框架。
物聯網安全性,基礎控制器軟體訂閱
- 協定模糊測試
- 弱點評估
- 合規性測試
- 行為基準化
Keysight 的物聯網安全評估 (IoT SA) 為物聯網裝置提供快速且直接的驗證流程,確保符合標準並解決常見漏洞。它採用專利協定模糊測試器,提供全面的評估。IoT SA 透過 IP 對各種協定進行測試,包括 TCP/IP、Bluetooth® Classic、Bluetooth® Low Energy (BLE)、CAN 和 O-RAN 行動網路。該軟體每月接收更新,納入新的稽核和功能以評估當前漏洞。更新的模組化特性允許核心系統和附加模組分開更新。
IoT 安全、附 ATI 更新的 Bluetooth® 攻擊模組
983-1104 的選購附加授權,用於啟用 Bluetooth® 安全評估模組。
983-1104 的選購附加授權,用於啟用 Bluetooth® 安全評估模組。
IoT 安全、附 ATI 更新的 Bluetooth® 攻擊模組
- 賦能基於 WLAN 的工具,以透過 Bluetooth® 進行安全評估。
- 透過訂閱式更新,整合 Keysight ATI 安全研究開發的新工具。
- 提供工具,用於無線電堆疊模糊測試、系統/服務探索、漏洞管理,以及針對已知弱點的評估。
- 促進新弱點或漏洞的發現。
- 需要 IoT 安全基礎控制器授權 (983-1104)。
Keysight 的 IoT 安全評估 (IoT SA) 為 IoT 裝置提供快速且直接的驗證程序,確保符合標準並解決常見漏洞。它採用專利協定模糊測試器,以提供全面的評估。該軟體每月接收更新,整合新的稽核和功能,以評估目前的漏洞。更新的模組化特性允許核心系統和附加模組分開更新。
附 ATI 更新的 IoT 安全套件
IoT 安全評估套件,包含核心控制器授權:983-1104、IPv4 模組:983-1105、WLAN 模組:983-1106 和 Bluetooth® 模組:983-1107。
IoT 安全評估套件,包含核心控制器授權:983-1104、IPv4 模組:983-1105、WLAN 模組:983-1106 和 Bluetooth® 模組:983-1107。
附 ATI 更新的 IoT 安全套件
- 資料表:物聯網安全評估
- 連網裝置的 IoT 安全評估
- 應用與威脅情報研究中心。
服務與支援
透過精選支援方案以及優先回應與周轉時間,加速創新。
取得可預測的租賃式訂閱和完整的生命週期管理解決方案,讓您更快達成業務目標。
成為 KeysightCare 訂閱者,體驗更優質的服務,獲得承諾的技術回應及更多。
確保您的測試系統符合規格要求,並符合當地與全球標準。
透過內部講師指導的訓練和線上學習,快速進行量測。
下載 Keysight 軟體,或將您的軟體更新至最新版本。
常見問題
物聯網 (IoT) 安全評估是對連網裝置安全狀態的多層次評估,涵蓋其硬體、軟體、韌體和通訊協定。它通常從威脅模型開始,以了解需要保護哪些資產以及潛在攻擊者可能鎖定哪些目標。從那裡,評估進入實際測試,從裝置的實體介面開始,例如 UART、JTAG 或 USB 埠,這些埠會檢查是否存在偵錯存取、資料洩漏或未經授權的控制。韌體分析是一個主要組成部分,涉及二進位影像的提取和逆向工程,以識別嵌入式機密、不安全的組態或易受攻擊的元件
網路通訊會受到嚴密檢查,以確定加密是否正確實施,以及協定是否容易受到重放、欺騙或注入攻擊。如果裝置透過雲端 API 或行動應用程式進行通訊,這些元件也會被分析,以找出諸如驗證不良、不安全的權杖處理或暴露的端點等問題。此評估通常包括協定模糊測試,透過發送格式錯誤或非預期的封包來測試通訊堆疊的穩固性。最後,將裝置與 ETSI EN 303 645 或 NIST 8259 等已知安全框架進行比較,以識別合規性差距。在此過程中使用的工具可能包括靜態程式碼分析器、偵錯器、攔截代理、RF 嗅探器和硬體漏洞利用套件。
協定層級測試對於 IoT 裝置至關重要,因為它們經常使用輕量級或專有通訊協定,這些協定比 HTTPS 等成熟標準更容易受到安全漏洞的影響。與協定已歷經數十年強化的一般 IT 基礎設施不同,IoT 生態系統依賴 CoAP、MQTT、Zigbee、BLE 或客製化序列協定等堆疊,這些協定通常文件不足或實作不一致。因此,許多裝置會以不安全的方式處理格式錯誤或非預期的資料,導致當機、緩衝區溢位或非預期行為。協定層級測試包括被動監測和主動注入格式錯誤、亂序或惡意封包,以觀察裝置的反應。
這在裝置根據網路指令做出自主決策的環境中尤為重要,例如智慧鎖、感測器或醫療設備。如果沒有適當的邊界檢查或驗證,此類裝置可能會接受偽造指令或變得不穩定。此外,許多 IoT 堆疊假設為受信任的環境,並且不強制執行嚴格的加密標準,這使得它們容易受到會話劫持或重播攻擊。透過執行協定感知模糊測試和互動測試,工程師可以發現這些靜態程式碼審查或一般滲透測試經常遺漏的微妙但關鍵的漏洞。
IoT 安全性測試應是一個持續進行的過程,整合到裝置生命週期的每個階段,而非僅是產品上市前的一次性驗證。在設計階段,及早進行威脅模型分析並建立安全性要求至關重要,因為架構決策對長期安全性影響最大。在開發過程中,測試工作應著重於識別程式碼層級的漏洞、驗證第三方函式庫的安全性,以及執行早期靜態和動態分析。在發布之前,必須進行全面性評估,包括韌體驗證、通訊協定分析、硬體介面測試和後端安全性評估,以確保裝置能有效抵禦已知威脅。
然而,裝置上市後,安全測試仍須持續進行。部署後評估至關重要,尤其是在發布韌體更新、整合新功能,或新發現的漏洞影響軟體堆疊或外部服務時。考量到物聯網裝置的運作壽命長且部署環境通常無人值守,它們持續暴露於不斷演變的網路威脅中。定期重新評估(理想情況下每年進行一次,或在任何重大變更後進行)有助於維持符合產業安全標準,並保護裝置免受新興風險的影響。透過持續監控、遠端測試自動化和安全的無線 (OTA) 更新框架來強化安全性,可確保裝置在整個生命週期中具備長期韌性。