Choose a country or area to see content specific to your location
確認您的國家或地區
請確認
確認您的國家/地區,以存取相關定價、特別優惠、活動和聯絡資訊。
探索適用於高要求射頻工作流程的雙通道與超寬頻訊號分析。
透過我們這款全新多核心、12 位元、最高頻率達 33 GHz 的示波器,獲得更快速、更清晰的洞察。以舊換新,將您的舊示波器折抵購買新款 XR8 的費用。
將設計與實體測試相結合,在硬體尚未問世之前,即評估其是否符合跌落、衝擊、震動及振動的相關規範。
解鎖您免費升級至下一級頻寬的資格。
強化從收發器到互連設備的 1.6T 網路可靠性,以因應 AI 規模的工作負載。
將 Keysight VSA 軟體與新的 XA5 訊號分析儀搭配使用,以進行進階視覺化、解調變和分析 — 立即開始您的 30 天試用。
這些強化型 NPB 具備額外的記憶體和儲存空間,可執行 Keysight 的 AI 安全性和效能監控軟體以及 AI 堆疊。
探索涵蓋積體電路設計、驗證、晶圓測試及光子學的端到端工作流程。
探索精選的支援計畫,這些計畫經過優先排序,旨在讓您快速創新。
透過專為 Keysight 儀器設計的精準配件,最大化準確度和性能。
針對您所在產業獨特的設計與測試挑戰而量身打造的專用解決方案。
對應產品生命週期各個階段(從設計到營運)的應用情境。
成功案例
權威應用說明、資料表、參考設計和測試程序,可加速設計與驗證決策。
實作訓練營,教授系統設計、測試方法和生產工作流程,工程師可立即應用。
學習中心
探索用於設計、驗證及擴充 AI 系統與網路的方法論、測試策略和技術資源。
全年無休的自助服務入口網站
更多的產品支援資訊
更多可協助您加速創新的是德科技服務
與 Keysight 工程師一同深入探索汽車網路安全。他們將引導您了解最新標準和新興工程挑戰,並提供洞察力,協助您保持領先地位。完成本次訓練營後,您將能夠為汽車系統實施強大的網路安全措施。
學習:
本次訓練營非常適合安全工程師,以及任何希望深入了解汽車網路安全的人。
第 1 課 - 預覽:車用資安訓練營
概述汽車製造商面臨的威脅、聯網汽車中存在的漏洞,以及汽車網路安全測試的工作原理。同時探討網路安全在汽車產業中的重要性,以及汽車製造商如何將其納入工程工作流程中。
第 2 課 — 保障聯網汽車的安全:風險何在?
探討聯網汽車可能遭受駭客攻擊的多種方式,以及此類攻擊的潛在後果。內容涵蓋針對聯網汽車發動的不同網路攻擊類型、導致其容易遭受攻擊的漏洞,以及可用於保護車輛的措施。
第 3 課 — 車輛以外的漏洞
討論汽車生態系統中除車輛本身之外存在的漏洞。涵蓋製造供應鏈網路安全、車聯網(V2X)通訊網路網路安全,以及支援聯網汽車的雲端服務網路安全等主題。
第 4 課 — 規則與法規:車輛網路安全
探討汽車網路安全的法規環境。討論汽車製造商必須遵守的不同標準與法規,以及在落實這些標準和法規時面臨的挑戰。
第 5 課 - 採用網路安全框架
展示了汽車組織採用網路安全框架的重要性。內容涵蓋現有的不同類型網路安全框架、如何為您的組織選擇合適的框架,以及如何有效實施該框架等主題。
第 6 課 — 聯合國歐洲經濟委員會 WP.29 / 聯合國 R155 標準的測試考量事項
概述了聯合國歐洲經濟委員會 (UNECE) 工作斑子 29 (WP.29) 所定義的汽車網路安全測試要求。討論了所需的各種測試類型、執行測試的步驟,以及汽車製造商在符合測試要求時面臨的挑戰。
第 7 課 - 網路安全管理系統內的測試
解釋了 ISO / SAE 21434 所描述的測試如何融入網路安全管理系統 (CSMS)。本課程涵蓋可執行的不同測試類型,以及應進行測試的開發生命週期不同階段。課程亦探討了擁有清晰且明確定義的測試策略的重要性,以及持續監控和改進 CSMS 的需求。
解決方案簡介
汽車網路安全:符合 ISO/SAE 21434 及 UNECE WP.29 標準的解決方案
汽車產業正在經歷網路安全標準化與法規制定,以強制執行一致的測試,向稽核人員提供工作產出。ISO/SAE 21434 是一項整合了高品質安全與防護措施的網路安全標準,並提供了實施網路安全管理系統 (CSMS) 的標準框架。UNECE WP.29 網路安全法規要求汽車製造商向稽核人員證明其已實施適當的網路安全管理系統 (CSMS),才能在遵循此新標準的國家銷售車輛。
應用案例
開創安全與科技之路
深入瞭解針對車用資安的 UN R155 法規。
第 8 課 —— 所以,你想駭入一輛車嗎?
涵蓋了聯網汽車可能遭受駭客攻擊的不同途徑。探討了針對聯網汽車發動的不同類型網路攻擊、使聯網汽車易受攻擊的安全漏洞,以及駭客用來利用這些漏洞的工具和技術。本課程亦提供如何保護您的汽車免受攻擊的一些實用建議。
第 9 課 - 如何測試汽車網路安全?
探討了可用的各種汽車網路安全測試類型。涵蓋了可針對其進行測試的不同漏洞類型、可用於測試這些漏洞的不同方法,以及汽車製造商在進行汽車網路安全測試時面臨的挑戰。本課程亦提供如何根據您的需求選擇合適測試的實用建議。
第 10 課 - 什麼是協定模糊測試?
協定模糊測試 (Protocol fuzzing) 是一種透過向協定發送隨機或未預期資料來測試通訊協定強固性的技術。這有助於識別協定中可能被攻擊者利用的安全漏洞。
第 11 課 - 示範:在布洛克港網路安全中心「駭入」一輛汽車
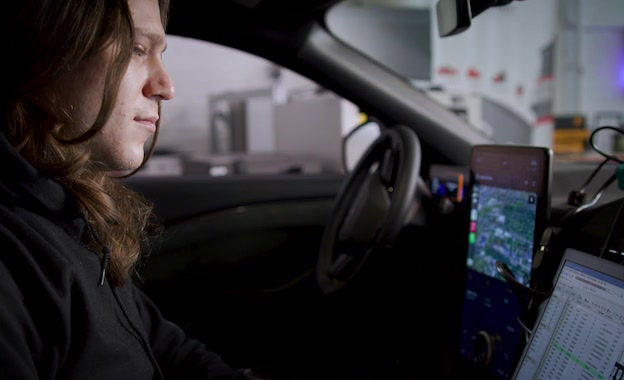
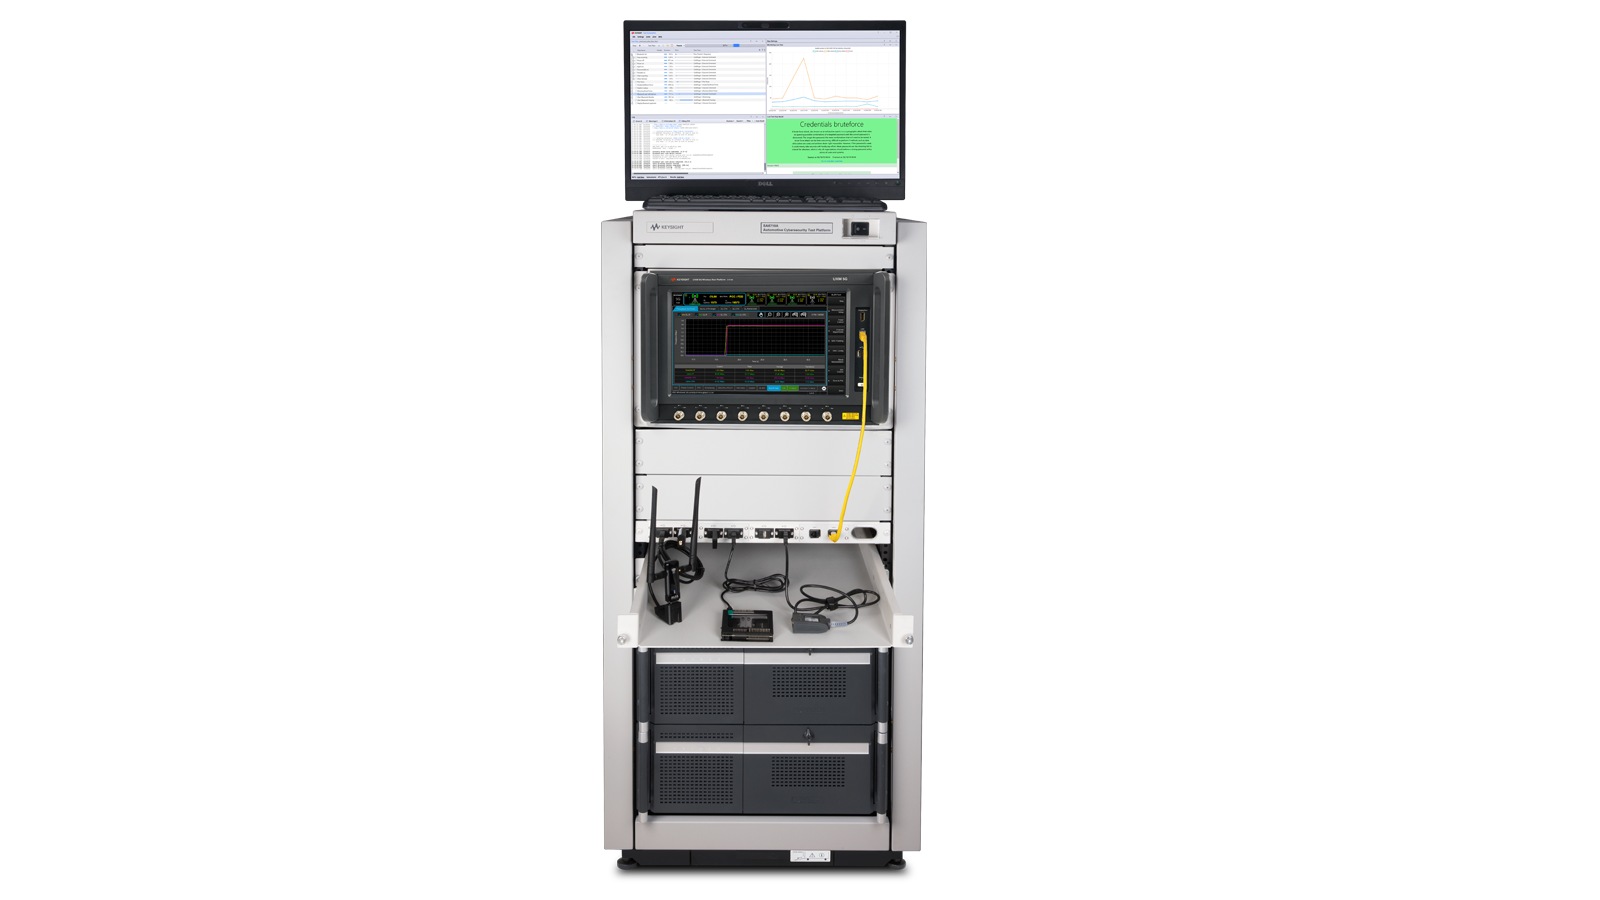
Block Harbor Cybersecurity 如何駭入汽車的示範。此示範使用 Keysight 的 SA8710A 汽車網路安全滲透測試平台,展示攻擊者如何取得車輛頭燈系統的控制權。課程首先討論汽車系統中可能存在的不同類型漏洞。接著展示 Block Harbor Cybersecurity 如何使用 SA8710A 攻擊 Toyota Camry 頭燈系統中的漏洞。
第 12 課 — 安全性不僅止於鈑金
探討了車輛本身以外的網路安全重要性。課程涵蓋了透過供應鏈、資訊娛樂系統和雲端攻擊車輛的不同途徑。課程亦探討了採取兼顧所有潛在攻擊媒介的整體網路安全方法的重要性。
第 13 課 — 何謂「車聯網」網路安全?
涵蓋了車輛連線能力日益增加所帶來的網路安全挑戰。隨著車輛互聯程度提高,它們對網路攻擊的脆弱性也隨之增加。這是因為車輛的網路現在暴露於網際網路中,這意味著惡意攻擊者可能可以存取它。
第 14 課 - 網路安全:汽車製造商面臨哪些風險?
探討了汽車製造商面臨的網路安全漏洞風險。課程涵蓋了網路罪犯攻擊汽車網路的不同方式,以及此類攻擊的潛在後果。課程亦探討了汽車製造商為保護其網路免受攻擊而可以採取的步驟。
第 15 課 — 持續測試網路防禦系統
解釋了持續測試網路防禦的重要性,以便在攻擊者利用漏洞之前識別並修復它們。課程涵蓋可執行的不同網路測試類型,以及可使用的不同工具和技術。課程亦探討了擁有清晰且明確定義的測試策略的重要性,以及持續監控和改進測試流程的需求。
第 16 課 — 減輕網路安全團隊的警報疲勞
探討了警報疲勞 (alert fatigue) 問題,這是指安全團隊對警報變得麻木且無法有效應對的情況。課程涵蓋了警報疲勞的原因,以及可用於緩解此情況的不同技術。
第 17 課 - 何謂應用程式與威脅情報?
涵蓋了應用程式與威脅情資在汽車網路安全中的重要性。應用程式情資是對應用程式相關資料(例如其功能、使用模式和漏洞)的收集與分析。威脅情資是對威脅相關資料(例如其目標、技術和動機)的收集與分析。
第 18 課 — 汽車網路安全:保護最重要的事物
展示了採用整合、自動化且智慧化的汽車網路安全方法的重要性。課程涵蓋了有效網路安全策略的不同要素,包括風險評估、安全架構、安全測試和安全管理。課程亦探討了標準與法規在汽車網路安全中的角色。
汽車製造商與監管機構共同應對網路安全挑戰
汽車製造商和法規制定者能夠在駭客擅長的領域中勝過他們嗎?這正是汽車網路安全世界的目標——在這個世界中,聯網汽車已將 OEM 置於網路罪犯的瞄準鏡中。
軟體
SA8710A 汽車網路安全滲透測試平台
是德科技汽車網路安全滲透測試平台為可擴充平台,讓您能驗證 ECU/TCU、子元件及整輛車的穩固性,以應對網路攻擊。
如何驗證汽車網路安全
利用網路攻擊模擬來驗證車輛子系統的網路安全
存取優質內容
請安排銷售代表與我聯絡。
尋找感興趣的產品?