Choose a country or area to see content specific to your location
国の設定をご確認下さい。
ご確認ください
関連する価格設定、特別オファー、イベント、およびお問い合わせ情報にアクセスするには、国を確認してください。
要求の厳しいRFワークフローに向けた、デュアルチャネルおよび超広帯域信号解析について詳しく見ていきましょう。
最大33 GHzに対応した、当社の新しいマルチコア12ビットオシロスコープで、より迅速かつ明確な分析結果を得ることができます。お手持ちの古いオシロスコープを下取りに出して、新しいXR8の購入に充当できるクレジットを獲得しましょう。
設計と実機試験を連携させ、ハードウェアが実在する前から、落下・衝撃・振動に対する適合性を評価する。
次の帯域幅プランへの無料アップグレードを有効にしてください。
トランシーバーからインターコネクトまで、AIスケールワークロード向け1.6Tネットワークの信頼性を強化します。
キーサイト社のVSAソフトウェアと新型XA5信号アナライザを組み合わせて、高度な可視化、復調、および解析を実現しましょう。今すぐ30日間の無料試用を開始してください。
追加のメモリとストレージにより、これらの強化されたNPBは、キーサイトのAIセキュリティおよびパフォーマンス監視ソフトウェアとAIスタックを実行します。
IC設計、検証、ウェーハテスト、フォトニクスにまたがるエンドツーエンドのワークフローをご覧ください。
迅速なイノベーションを継続できるよう優先的に提供される、厳選されたサポートプランをご覧ください。
キーサイト社製計測器向けに設計された高精度アクセサリーで、精度と性能を最大限に引き出しましょう。
お客様の業界特有の設計および試験上の課題に対応するために開発された、専用ソリューション。
設計から運用に至るまで、製品ライフサイクルのあらゆる段階に対応したユースケース。
成功事例
設計および検証の意思決定を加速するための、信頼性の高いアプリケーションノート、データシート、リファレンスデザイン、テスト手順。
エンジニアがすぐに適用できる、システム設計、テスト手法、生産ワークフローを教えるハンズオンブートキャンプ。
ラーニングハブ
AIシステムやネットワークの設計、検証、およびスケールアップに向けた方法論、テスト戦略、技術リソースについて探求します。
頻繁にお問い合わせされるサポート関連のお役に立つ情報すばやくアクセス
お持ちの製品をサポートするための追加情報
あらゆるステップでイノベーションを加速させるためのサービスを見る。
キーサイトのエンジニアとともに、車載サイバーセキュリティに関する詳細な探求に参加しましょう。彼らは、最新の標準と新たなエンジニアリング課題について、時代の先を行くための洞察を提供しながらガイドします。このブートキャンプを修了すると、車載システム向けの堅牢なサイバーセキュリティ対策を実装できるようになります。
学び:
このブートキャンプは、セキュリティエンジニア、および車載サイバーセキュリティについてより深く理解したい方に最適です。
第1回 - 概要:自動車サイバーセキュリティ・ブートキャンプ
自動車メーカーが直面する脅威、コネクテッドカーに存在する脆弱性、そして自動車サイバーセキュリティテストの仕組みの概要を説明します。また、自動車業界におけるサイバーセキュリティの重要性と、メーカーがエンジニアリングワークフローにそれを組み込む方法についても解説します。
第2回 - コネクテッドカーのセキュリティ:何が懸かっているのか?
コネクテッドカーがハッキングされるさまざまな手法と、そのような攻撃がもたらす潜在的な影響について考察します。コネクテッドカーに対して実行されるさまざまなタイプのサイバー攻撃、攻撃を受けやすくする脆弱性、およびそれらを保護するために講じることができる手順について解説します。
第3課 - 車両以外の脆弱性
車両自体を超えた自動車エコシステムに存在する脆弱性について議論します。製造サプライチェーンのサイバーセキュリティ、V2X(Vehicle-to-Everything)通信ネットワークのサイバーセキュリティ、およびコネクテッドカーをサポートするクラウドベースサービスのサイバーセキュリティなどのトピックを取り上げます。
第4課 - 規則と規制:自動車のサイバーセキュリティ
自動車サイバーセキュリティの規制環境について考察します。自動車メーカーが準拠しなければならないさまざまな規格や規制、およびこれらの規格や規制を実装する際に直面する課題について解説します。
第5課 - サイバーセキュリティ・フレームワークの導入
自動車関連企業にとってサイバーセキュリティフレームワークを採用することの重要性を実証します。利用可能なさまざまなタイプのサイバーセキュリティフレームワーク、自社に適したフレームワークの選択方法、およびフレームワークを効果的に実装する方法などのトピックを取り上げます。
第6課 - UNECE WP.29/UN R155に関する試験上の考慮事項
国連欧州経済委員会(UNECE)のWP.29(自動車基準調和世界フォーラム)ワーキンググループ29によって定義された、自動車サイバーセキュリティのテスト要件の概要を提供します。必要なさまざまなタイプのテスト、テスト実施に関わる手順、およびテスト要件を満たす上で自動車メーカーが直面する課題について解説します。
第7課 - サイバーセキュリティ管理システムにおけるテスト
ISO/SAE 21434で説明されているように、テストがサイバーセキュリティマネジメントシステム(CSMS)にどのように適合するかを解説します。このレッスンでは、実行可能なさまざまなタイプのテストと、テストを実施すべき開発ライフサイクルのさまざまな段階について取り上げます。また、明確かつ十分に定義されたテスト戦略を持つことの重要性、およびCSMSの継続的なモニタリングと改善の必要性についても議論します。
ソリューション概要
自動車サイバーセキュリティ:ISO/SAE 21434、UNECE WP.29 に対応したソリューション
自動車業界では、監査人に成果物を提供するための厳格な一貫したテストを義務付けるサイバーセキュリティの標準化と規制が進められています。ISO/SAE 21434は、高品質の安全性およびセキュリティ対策を統合し、サイバーセキュリティマネジメントシステム(CSMS)を実装するための標準フレームワークを提供するサイバーセキュリティ規格です。UNECE WP.29サイバーセキュリティ規制では、この新しい基準に準拠する国々で車両を販売するために、適切なサイバーセキュリティマネジメントシステム(CSMS)が導入されていることを自動車メーカーが監査人に証明することが義務付けられています。
ケーススタディー
安全性とテクノロジーへの道を開く
自動車のサイバーセキュリティに関する国連規則R155について理解する。
第8課 - さて、車をハッキングしてみたいですか?
コネクテッドカーがハッキングされるさまざまな手法を取り上げます。コネクテッドカーに対して仕掛けられるさまざまなタイプのサイバー攻撃、攻撃を受けやすくする脆弱性、そしてハッカーがこれらの脆弱性を悪用するために使用するツールや手法について解説します。また、攻撃から自動車を保護する方法についての実践的なアドバイスも提供します。
第9回 - 自動車のサイバーセキュリティはどのようにテストするのか?
利用可能なさまざまなタイプの自動車サイバーセキュリティテストについて議論します。テスト対象となるさまざまなタイプの脆弱性、それらの脆弱性をテストするために使用できるさまざまな方法、および自動車サイバーセキュリティテストを実施する際に自動車メーカーが直面する課題を取り上げます。また、ニーズに適したテストを選択するための実践的なアドバイスも提供します。
第10回 - プロトコル・ファジングとは何か?
プロトコルファジングは、ランダムなデータや予期しないデータをプロトコルに送信することで、通信プロトコルの堅牢性をテストするために使用される手法です。これにより、攻撃者に悪用される可能性のあるプロトコルの脆弱性を特定するのに役立ちます。
第11回 - デモ:ブロック・ハーバー・サイバーセキュリティでの自動車の「ハッキング」
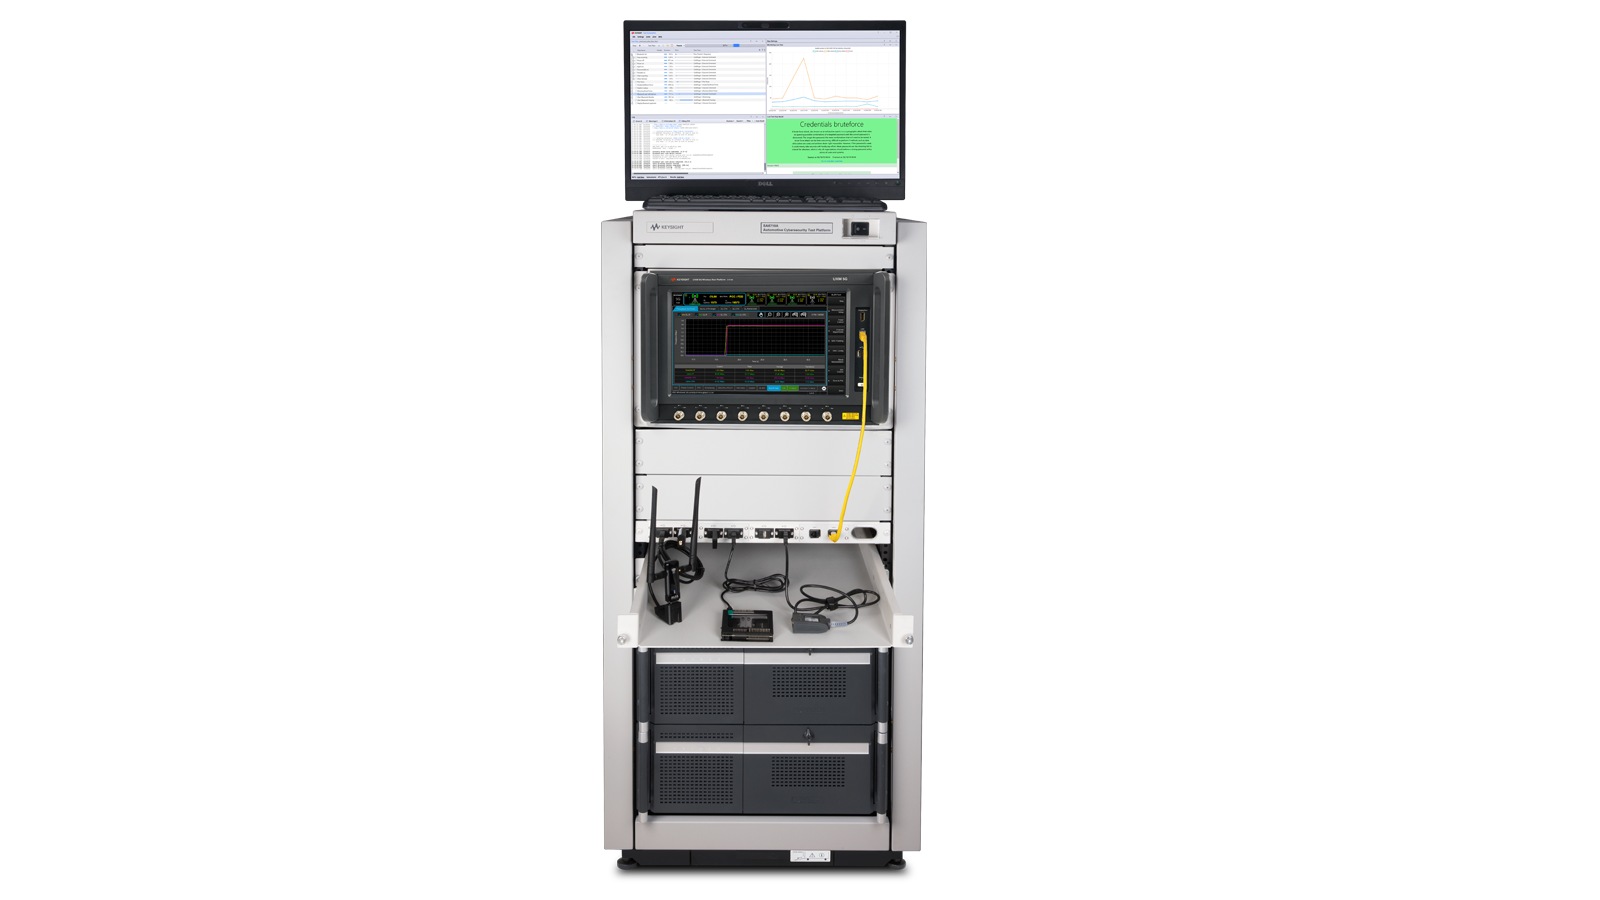
Block Harbor Cybersecurityによって車がどのようにハッキングされるかのデモンストレーション。このデモンストレーションでは、キーサイトのSA8710A車載サイバーセキュリティ侵入テストプラットフォームを使用して、攻撃者が車両のヘッドライトシステムをどのように制御できるかを示します。このレッスンでは、まず車載システムに存在する可能性のあるさまざまな種類の脆弱性について説明します。次に、Block Harbor CybersecurityがSA8710Aを使用してトヨタ・カムリのヘッドライトシステムの脆弱性を悪用した方法を示します。
第12課 - セキュリティは板金部分だけで終わるわけではない
車両そのものにとどまらないサイバーセキュリティの重要性について議論します。このレッスンでは、サプライチェーン、インフォテインメントシステム、クラウドを介して車両が攻撃を受けるさまざまな経路を取り上げます。また、考えられるすべての攻撃ベクトルを考慮した、総合的なサイバーセキュリティアプローチの重要性についても解説します。
第13課 - 「カー・トゥ・クラウド」サイバーセキュリティとは何か?
車両のコネクティビティ向上に伴い発生するサイバーセキュリティの課題を取り上げます。車両の接続性が高まるにつれて、サイバー攻撃に対する脆弱性が高まります。これは、車両のネットワークがインターネットにさらされるようになり、悪意あるアクターからアクセスされる可能性があるためです。
第14課 - ネットワークセキュリティ:自動車メーカーはどのようなリスクに直面しているのか?
自動車メーカーがネットワークセキュリティの脆弱性に関して直面するリスクを考察します。このレッスンでは、サイバー犯罪者が自動車ネットワークを攻撃するさまざまな手口と、そのような攻撃がもたらす潜在的な影響について取り上げます。また、自動車メーカーが攻撃からネットワークを保護するために講じることができる手順についても解説します。
第15課 - ネットワークの防御体制を継続的にテストする
攻撃者に悪用される前に脆弱性を特定して修正するために、ネットワークの防御機能を継続的にテストすることの重要性を説明します。このレッスンでは、実行可能なさまざまなタイプのネットワークテストと、使用できるさまざまなツールや手法について取り上げます。また、明確で十分に定義されたテスト戦略を持つことの重要性、およびテストプロセスを継続的に監視・改善する必要性についても解説します。
第16回 - ネットワークセキュリティチームにおけるアラート疲労の軽減
セキュリティチームがアラートに対して鈍感になり、効果的に対応できなくなる状態である「アラート疲労」の問題について議論します。このレッスンでは、アラート疲労の原因と、それを軽減するために使用できるさまざまな手法について取り上げます。
第17課 - アプリケーション・インテリジェンスと脅威インテリジェンスとは何か?
自動車サイバーセキュリティにおけるアプリケーションおよび脅威インテリジェンスの重要性を取り上げます。アプリケーションインテリジェンスとは、機能、使用パターン、脆弱性などのアプリケーションに関するデータの収集と分析です。脅威インテリジェンスとは、ターゲット、手法、動機などの脅威に関するデータの収集と分析です。
第18課 - 自動車のサイバーセキュリティ:最も重要なものを守る
自動車サイバーセキュリティに対する、統合的、自動化された、インテリジェントなアプローチの重要性を示します。このレッスンでは、リスクアセスメント、セキュリティアーキテクチャ、セキュリティテスト、セキュリティ管理など、効果的なサイバーセキュリティ戦略のさまざまな要素を取り上げます。また、自動車サイバーセキュリティにおける規格や規制の役割についても議論します。
自動車メーカーと規制当局がサイバーセキュリティ対策に乗り出す
自動車メーカーや規制当局は、ハッカーの巧妙な手口に打ち勝つことができるでしょうか?それが自動車サイバーセキュリティの世界における目標です。コネクテッドカーの普及により、OEMはサイバー犯罪者の標的となっています。
ソフトウェア
SA8710A車載サイバーセキュリティテストプラットフォーム
キーサイトの車載サイバーセキュリティテストプラットフォームは、ECU/TCU、サブコンポーネント、および車両全体がサイバー攻撃に対して堅牢であることを検証できるスケーラブルなプラットフォームです。
自動車サイバーセキュリティの検証方法
サイバー攻撃エミュレーションを用いて車両サブシステムのサイバーセキュリティを検証する
プレミアムコンテンツへのアクセス
営業担当者からご連絡ください。
何をお探しですか?