자세히 알아보기
segmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037esegmentation:campaign/Quantum,segmentation:product-category/EDA_Software/Circuit_Design_Software,segmentation:business-unit/KTO_PSS,segmentation:funnel/bofu,segmentation:product-category/EDA_Software,keysight:product-lines/4w,keysight:dtx/solutions/facets/development-area/rf,keysight:dtx/solutions/facets/design-and-test-product/layout-software,keysight:dtx/solutions/facets/workflow-stage/design,keysight:dtx/solutions/facets/industry/semiconductor,keysight:models/w3/w3037e
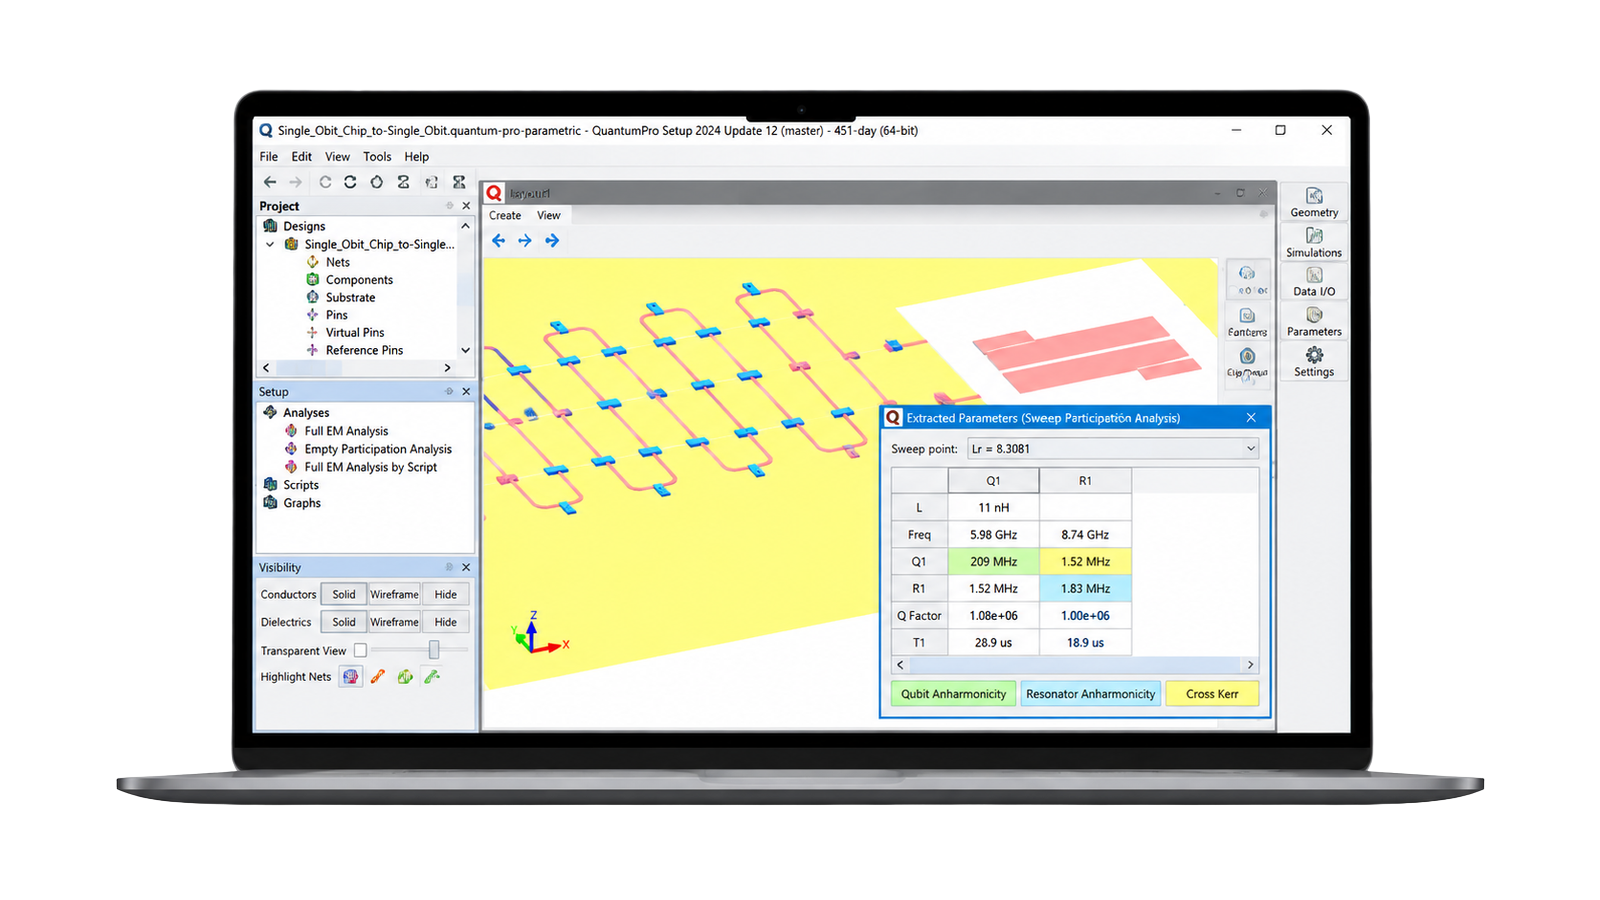
레이아웃에서 양자 매개변수를 추출하는 방법
주파수 영역 및 고유모드 분석을 활용하여 전자기(EM) 시뮬레이션 결과로부터 초전도 큐비트 매개변수를 추출한다.
자세히 알아보기