






- Überblick
- Alle Modelle
- Unterstützung
Transparenz und Sicherheit der gesamten Software-Lieferkette
Keysight SBOM Manager ist eine Enterprise-Plattform, die umfassende Transparenz und Risikoanalysen für den gesamten Softwarelebenszyklus in komplexen Entwicklungs-, Integrations- und Betriebsumgebungen bietet. Sie ermöglicht durchgängige Transparenz, Validierung und Sicherheitsinformationen für Software-Stücklisten (SBOMs), indem sie die SBOM-Generierung auf Binärebene mit Validierung, Anreicherung, Freigabe und kontinuierlicher Überwachung kombiniert. Dank des einheitlichen Ökosystems – bestehend aus SBOM Generator, SBOM Studio und SBOM Consumer – können Unternehmen hochpräzise binärbasierte SBOMs generieren, zentral verwalten und verteilen sowie die Risiken der Software-Lieferkette kontinuierlich bewerten. SBOM Manager ist für eine Vielzahl von Stakeholdern konzipiert – darunter Produktteams, Systemintegratoren, Sicherheitsabteilungen und Compliance-Abteilungen – und automatisiert die Nachverfolgung von Open-Source-, proprietären und Drittanbieterkomponenten. Gleichzeitig bietet er Schwachstellenkorrelation, Versionsverfolgung und Compliance-Berichte. So können Unternehmen unsichere Abhängigkeiten erkennen, Richtlinien durchsetzen, schnell auf neue Bedrohungen reagieren und die Auditbereitschaft sicherstellen. Dies stärkt letztendlich die gesamte Sicherheitslage der Software-Lieferkette.
Genaue binärbasierte SBOM-Generierung
Erzeugt hochpräzise SBOMs direkt aus Binärdateien, Firmware und OS-Images und deckt dabei Open-Source-, proprietäre und tief eingebettete Komponenten auf, um widerzuspiegeln, was an die Kunden ausgeliefert wird.
Kontextbezogene Schwachstellenkorrelation und Priorisierung
Korreliert SBOM-Komponenten mit mehreren Schwachstellenquellen und wendet intelligente Filter an, um Störungen zu reduzieren. So können sich die Teams auf relevante, ausnutzbare Risiken konzentrieren, anstatt sich mit unübersichtlichen CVE-Listen auseinandersetzen zu müssen.
Compliance-fähiges SBOM- und VEX-Lebenszyklusmanagement
Liefert validierte, qualitativ hochwertige SBOMs, die den Mindestanforderungen an Elemente von FDA, EU CRA, CERT-In und anderen Rahmenwerken entsprechen, mit skalierbarer VEX-Generierung und kontrollierter Freigabe zur Vorbereitung auf Audits.
Kontinuierliche Überwachung mit Transparenz auf Anlagenebene
Verfolgt kontinuierlich neue Schwachstellen und ordnet SBOMs den eingesetzten Assets zu, wodurch Echtzeit-Einblicke in bestehende Risiken gewonnen und schnellere und effektivere Abhilfemaßnahmen ermöglicht werden.
Beliebteste Konfigurationen
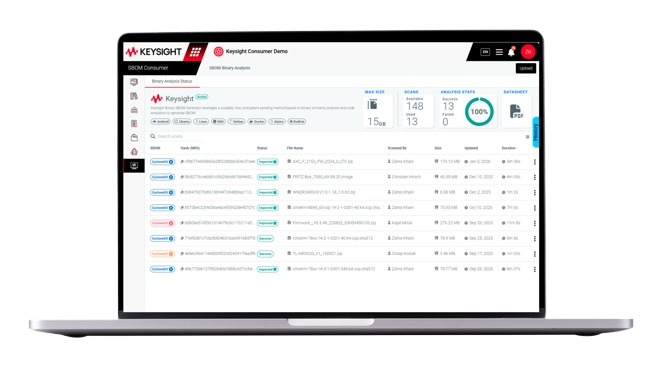
SBOM-Generator
Erzeugt hochpräzise SBOMs aus Binärdateien, Firmware und Containern mithilfe fortschrittlicher Binäranalyse – kein Quellcode erforderlich.
Erzeugt hochpräzise SBOMs aus Binärdateien, Firmware und Containern mithilfe fortschrittlicher Binäranalyse – kein Quellcode erforderlich.

SBOM Studio
Unterstützt Hersteller digitaler Produkte bei der Zentralisierung des SBOM-Managements über den gesamten Produktlebenszyklus hinweg zur Nachverfolgung von Schwachstellen und zur Einhaltung gesetzlicher Vorschriften.
Unterstützt Hersteller digitaler Produkte bei der Zentralisierung des SBOM-Managements über den gesamten Produktlebenszyklus hinweg zur Nachverfolgung von Schwachstellen und zur Einhaltung gesetzlicher Vorschriften.
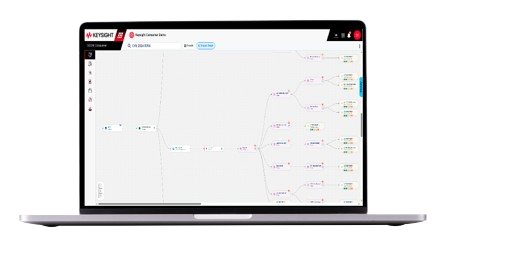
SBOM-Verbraucher
Unterstützt Käufer digitaler Produkte bei der Validierung und kontinuierlichen Überwachung von Lieferanten-SBOMs mit Echtzeit-Schwachstellenverfolgung und Expositionserkennung.
Unterstützt Käufer digitaler Produkte bei der Validierung und kontinuierlichen Überwachung von Lieferanten-SBOMs mit Echtzeit-Schwachstellenverfolgung und Expositionserkennung.
Webinar: SBOMs in echte Risikoreduzierung im Gesundheitswesen umwandeln
Erfahren Sie, wie Sie die Einhaltung von Vorschriften der FDA, TGA Australia, EU MDR/IVDR und globalen Rahmenwerken wie IMDRF mithilfe automatisierter Workflows optimieren können. Entdecken Sie regulatorische Erwartungen und praktische Techniken zur Erstellung vollständigerer SBOMs, die Schwachstellen über den gesamten Produktlebenszyklus hinweg identifizieren, priorisieren und kommunizieren. Sie erfahren außerdem, wie Gesundheitsdienstleister SBOMs nutzen können, um Beschaffungsentscheidungen, die Transparenz von Assets und ein proaktives Risikomanagement zu stärken – und so eine solidere Grundlage für Compliance und reale Sicherheit zu schaffen.
Auf Abruf in Englisch
Jetzt erhältlich


Webinar: Machen Sie sich bereit für den EU Cyber Resilience Act (CRA)
In diesem Webinar erfahren Sie, wie Sie sich mit automatisierten Workflows optimal auf die CRA-Prüfung vorbereiten. Entdecken Sie, wie Sie die SBOM-Generierung, -Validierung, das Schwachstellenmonitoring und die CRA-konforme Berichterstellung vereinfachen. Sie erhalten klare Handlungsempfehlungen und eine solide Grundlage für Ihre CRA-Bereitschaft.
Auf Abruf in Englisch
Jetzt erhältlich
- Wie man SBOM, Genauigkeit, Qualität und Compliance sicherstellt


- Wie man genaue SBOMs generiert und validiert


Was die beste SBOM-Lösung leisten sollte
Die Software-Stückliste (SBOM) hat sich zu einem der wichtigsten Werkzeuge in der modernen Cybersicherheit und im Software-Lieferkettenmanagement entwickelt. Durch die Auflistung der Komponenten einer Software oder eines Geräts bietet die SBOM die notwendige Transparenz, um Schwachstellen zu bewerten, die Einhaltung von Vorschriften sicherzustellen und das Vertrauen während des gesamten Produktlebenszyklus zu erhalten.
Countdown bis zum Ende der EU-CRA-Vorschriften – 11. September 2026: Alles ändert sich
Die meisten Organisationen glauben, sie hätten bis zum 11. Dezember 2027 Zeit, die Vorgaben des EU-Gesetzes zur Cybersicherheit (CRA) zu erfüllen. Diese Annahme ist jedoch gefährlich falsch. Die tatsächliche erste Frist ist der 11. September 2026, also genau ein Jahr später.
Satelliten, Raumfahrzeuge und Verteidigungssysteme basieren auf komplexen Software-Ökosystemen, die häufig auf Open-Source-, Drittanbieter- und Legacy-Komponenten beruhen. Jüngste Ereignisse verdeutlichen, wie wichtig es ist, diese Software-Lieferkette zu verfolgen, zu sichern und zu verwalten.


Wie SBOMs Organisationen bei der Vorbereitung auf globale Cybersicherheitsvorschriften unterstützen
„SBOMs sind unerlässlich für die Überwachung von Systemsicherheitsrisiken, einschließlich des Managements der Softwarezusammensetzung und des Lieferkettenrisikomanagements. Lösungen, die Einblick in Systemkomponenten ermöglichen und die Analyse der Auswirkungen von Schwachstellen unterstützen, bergen ein erhebliches Potenzial zur Stärkung der Cybersicherheitsbemühungen von Organisationen.“
Hitachi Industrie- und Steuerungslösungen
Naoki Shimazaki
Direktor, Software-Defined Solutions
Erleben Sie den Keysight-Unterschied


Häufig gestellte Fragen
Keysight SBOM Manager unterscheidet sich von vielen SBOM-Tools durch die Kombination von zum Patent angemeldeter binärer SBOM-Generierung mit Validierung, Anreicherung, kontinuierlicher Überwachung, skalierbarem VEX-Management und sicherem Austausch auf einer einzigen Plattform. Im Gegensatz zu Tools, die sich hauptsächlich auf Quellcode oder Build-System-Daten stützen, analysiert es Binärdateien, Firmware und kompilierte Software, um Open-Source-, proprietäre und tief eingebettete Komponenten aufzudecken, die sonst möglicherweise übersehen würden. Es verbessert zudem die SBOM-Qualität und die Compliance-Bereitschaft, indem es die Ergebnisse an die Mindestanforderungen von Frameworks wie FDA-Richtlinien, dem EU Cyber Resilience Act und den CERT-In-Anforderungen anpasst. Darüber hinaus liefern einige Tools, die eine vollständige CVE-Erreichbarkeitsanalyse versprechen, in der Praxis oft keine eindeutigen Ergebnisse. Keysight SBOM Manager verfolgt einen pragmatischeren und zuverlässigeren Ansatz, indem es die Korrelation von Schwachstellen aus verschiedenen Quellen, die intelligente Filterung irrelevanter CVEs und die skalierbare VEX-Generierung kombiniert, um einen realen Kontext der Ausnutzbarkeit zu liefern. Dies ermöglicht es Unternehmen, handlungsrelevante Risiken zu priorisieren, ohne sich auf unsichere Erreichbarkeitsangaben verlassen zu müssen. Sowohl für Hersteller als auch für Verbraucher bietet die Plattform Lebenszyklusmanagement, Transparenz auf Anlagenebene und kontinuierliche Überwachung und wandelt SBOMs von statischen Compliance-Dokumenten in umsetzbare Sicherheitsinformationen um.
Ja, SBOMs lassen sich mithilfe fortschrittlicher Binäranalyse auch ohne Quellcode erstellen. Keysight SBOM Manager nutzt zum Patent angemeldete Verfahren zur Analyse kompilierter Binärdateien, Firmware und Container. Dadurch können eingebettete Komponenten erkannt werden, die quellcodebasierte Tools oft übersehen. Dieser Ansatz ist besonders wichtig für die Analyse von Drittanbietersoftware, statisch gelinkten Bibliotheken, Legacy-Systemen und Closed-Source-Umgebungen, in denen kein Quellcode verfügbar ist.
Keysight SBOM Manager verbessert die SBOM-Genauigkeit und -Abdeckung, indem er die tatsächlich ausgelieferten und bereitgestellten Binärdateien, Firmware und kompilierten Softwarekomponenten analysiert, anstatt sich nur auf Quellcode, Pakete oder Build-Artefakte zu verlassen. Dies ist von entscheidender Bedeutung, da viele Softwareprodukte statisch gelinkte Bibliotheken, nativen Code, proprietäre Module, Komponenten von Drittanbietern und tief eingebettete Abhängigkeiten enthalten, die quellbasierte Tools häufig übersehen oder falsch identifizieren. Mithilfe einer zum Patent angemeldeten Binärerkennungstechnologie identifiziert Keysight eine größere Bandbreite von Komponenten in Open-Source-, proprietären und Closed-Source-Software. Dies hilft Unternehmen, SBOMs zu erstellen, die den tatsächlichen Inhalt des ausgelieferten Produkts genauer widerspiegeln. Darüber hinaus wird die Präzision erhöht, indem Komponentennamen und -versionen genauer identifiziert und die korrekten Bezeichner (einschließlich CPEs und PURLs) zugewiesen werden, um eine zuverlässigere Zuordnung von Schwachstellen zu unterstützen. Zusätzlich validiert, normalisiert, korrigiert und bereichert der Keysight SBOM Manager SBOM-Daten, um die Vollständigkeit und Qualität zu verbessern, einschließlich der Abhängigkeitsbeziehungen und der erforderlichen Metadaten, wo immer dies möglich ist. Das Ergebnis ist eine qualitativ hochwertigere, vollständigere und vertrauenswürdigere SBOM, die das Schwachstellenmanagement, die Einhaltung gesetzlicher Vorschriften und die nachgelagerte operative Nutzung optimal unterstützt.
Keysight SBOM Manager hilft Unternehmen dabei, sich entwickelnde regulatorische Anforderungen zu erfüllen, indem er sicherstellt, dass SBOMs nicht nur erstellt, sondern auch messbar, verifizierbar und im Einklang mit den Erwartungen der Industrie und Behörden kontinuierlich gepflegt werden. Die Plattform umfasst integrierte Funktionen zur Bewertung der SBOM-Qualität und zur Validierung, die anerkannte Frameworks wie die Mindestelemente der NTIA, BSI TR-03183 und andere globale Richtlinien berücksichtigen. Dadurch können Teams die Vollständigkeit, Konsistenz und Nutzbarkeit von SBOM-Daten vor der Einreichung oder Freigabe bewerten. Darüber hinaus überwacht das System SBOM-Komponenten kontinuierlich anhand mehrerer Schwachstellen-Intelligente-Quellen und unterstützt so Compliance-Anforderungen nach der Markteinführung und im Betrieb – wie etwa laufende Risikobewertungen und zeitnah Reaktionen auf neu bekannt gewordene Schwachstellen. Zudem unterstützt der Keysight SBOM Manager die strukturierte Handhabung des Schwachstellenkontexts mittels VEX, eine kontrollierte und nachvollziehbare SBOM-Freigabe sowie die Versionsverwaltung über Produktreleases hinweg. Durch die Kombination aus Qualitätsvalidierung, kontinuierlicher Überwachung und Lebenszyklus-Rückverfolgbarkeit versetzt die Plattform Unternehmen in die Lage, von einmaligen Compliance-Berichten zu einem wiederholbaren, auditbereiten Compliance-Prozess überzugehen, der im Einklang mit Vorschriften wie FDA-Leitlinien, dem EU Cyber Resilience Act, PCI DSS und CERT-In-Anforderungen steht.
Vulnerability Exploitability eXchange (VEX) ist eine standardisierte Methode für Softwarehersteller, um zu kommunizieren, ob eine bekannte Schwachstelle (CVE) ihr Produkt tatsächlich betrifft und, falls ja, unter welchen Bedingungen. Während SBOMs alle Komponenten und deren potenzielle Schwachstellen auflisten, bieten sie keinen Kontext zur Ausnutzbarkeit (Exploitability). Dies führt häufig zu großen Mengen gemeldeter CVEs, von denen viele in einer bestimmten Produktkonfiguration möglicherweise nicht relevant sind. VEX schließt diese Lücke, indem es Anbietern ermöglicht, zu erklären, ob eine Schwachstelle nicht betroffen, betroffen, behoben oder Gegenstand einer Untersuchung ist, zusammen mit der entsprechenden Begründung. Dieser Kontext ist entscheidend für die Einhaltung gesetzlicher Vorschriften, die Kundenkommunikation und eine effektive Priorisierung von Schwachstellen. Keysight SBOM Manager ermöglicht ein skalierbares und lebenszyklusorientiertes VEX-Management durch die enge Integration von VEX und SBOM-Daten. Er unterstützt sowohl die Erstellung als auch den Import von VEX-Dokumenten, sodass Unternehmen eigene VEX-Erklärungen erstellen sowie VEX-Daten von Lieferanten und Dritten einlesen können. Die Plattform hält die Synchronisierung zwischen SBOM-Aktualisierungen und dem Schwachstellenstatus über Produkte und Versionen hinweg aufrecht und gewährleistet so Konsistenz im Zeitverlauf. Sie korreliert SBOM-Komponenten kontinuierlich mit multiquellen Schwachstellen-Informationen, um neu bekannt gewordene CVEs zu identifizieren, und hilft Teams dabei, den Ausnutzbarkeitsstatus effizient zu bewerten und zuzuweisen. Durch die Kombination von VEX mit intelligenter Schwachstellenfilterung und -priorisierung reduziert Keysight das CVE-Rauschen und unterstützt Sicherheitsteams dabei, sich auf umsetzbare Risiken zu konzentrieren. Darüber hinaus können VEX-Dokumente über kontrollierte, versionierte Vertriebsmechanismen sicher zusammen mit SBOMs an Kunden, Partner und Aufsichtsbehörden weitergegeben werden, was Transparenz, Vertrauen und Compliance über den gesamten Lebenszyklus der Software-Lieferkette hinweg verbessert.
Keysight SBOM Manager reduziert die Informationsflut in Bezug auf Schwachstellen, indem er die Hauptursachen für Fehlalarme in SBOM-basierten Analysen behebt: ungenaue Schwachstellenzuordnungen, unvollständige Datenquellen und fehlender Kontext zur Ausnutzbarkeit. Viele Tools stützen sich stark auf eine einzelne Quelle wie die National Vulnerability Database (NVD) und verwenden automatisierte CPE-basierte Abgleiche. Dies kann aufgrund fehlender, zu allgemeiner oder fehlerhafter Zuordnungen sowohl zu falsch positiven als auch zu falsch negativen Ergebnissen führen. Keysight begegnet diesem Problem, indem es SBOM-Komponenten mit mehreren Quellen für Schwachstellen- und Bedrohungsinformationen korreliert, darunter maßgebliche Quellen wie Herstellerhinweise und projektbezogene Repositories. Diese Quellen werden bei Diskrepanzen priorisiert. Dadurch kann die Plattform Inkonsistenzen in den Schwachstellendaten erkennen und die Genauigkeit deutlich verbessern. Darüber hinaus führt Keysight SBOM Manager eine präzise Versions- und Patch-Level-Analyse durch und stellt sicher, dass Schwachstellen, die in einer bestimmten Komponentenversion bereits behoben wurden, automatisch ausgeschlossen werden. Dies vermeidet das häufige Problem, dass Tools Schwachstellen nur auf Basis der Basisversionen melden, ohne installierte Patches zu berücksichtigen. Zur effektiveren Rauschunterdrückung nutzt die Plattform einen pragmatischen und automatisierten Ansatz zur Schwachstellenanalyse. Für ausgewählte Komponenten führt sie eine erweiterte CVE-Erreichbarkeitsanalyse durch, um festzustellen, ob anfälliger Code tatsächlich im Produkt vorhanden ist oder verwendet wird. Basierend auf dieser Analyse kann sie automatisch Vulnerability Exploitability eXchange (VEX)-Aussagen generieren und beispielsweise Schwachstellen als „Nicht betroffen“ kennzeichnen, wenn der relevante Code nicht enthalten ist. Durch die Kombination von Multi-Source-Intelligence, autoritativer Validierung, patchbasierter Analyse, selektiver Erreichbarkeitsbewertung und automatisierter VEX-Generierung reduziert Keysight SBOM Manager Fehlalarme und falsch-negative Ergebnisse drastisch. Das Ergebnis ist eine fokussierte, handlungsorientierte Schwachstellenübersicht, die Sicherheitsteams dabei unterstützt, reale Risiken zu priorisieren, den manuellen Untersuchungsaufwand zu reduzieren und effizienter auf Sicherheits- und Compliance-Anforderungen zu reagieren.
Keysight SBOM Manager ermöglicht es SBOM-Nutzern und Asset-Betreibern, statische SBOMs in operative Sicherheitsinformationen umzuwandeln, die direkt auf ihre realen Umgebungen abgestimmt sind. Viele Unternehmen haben heute entweder keine SBOM-Transparenz oder behandeln SBOMs als statische Dokumente, die nicht mit Schwachstellen-Feeds oder Asset-Inventaren verknüpft sind, was ihren praktischen Nutzen einschränkt. Keysight begegnet diesem Problem mit einer zentralen Plattform, die vom Anbieter bereitgestellte SBOMs importiert, SBOMs unabhängig aus Binärdateien generiert und beide vergleicht, um die Genauigkeit zu validieren und versteckte oder fehlende Komponenten aufzudecken – ganz nach dem Prinzip „Vertrauen ist gut, Kontrolle ist besser“. Die Plattform reichert die SBOM-Daten anschließend mit Schwachstelleninformationen aus verschiedenen Quellen und kontinuierlicher Überwachung an und stellt so sicher, dass neu entdeckte Schwachstellen automatisch mit allen bekannten Komponenten korreliert werden. Im Gegensatz zu herkömmlichen Workflows, die auf Herstellerwarnungen und manuelle Untersuchungen angewiesen sind – was Wochen oder Monate dauern kann – ermöglicht Keysight die Erkennung von Schwachstellen in Echtzeit und identifiziert betroffene Komponenten und Assets innerhalb von Sekunden nach der Veröffentlichung einer neuen CVE. Ein entscheidendes Unterscheidungsmerkmal ist die Fähigkeit, SBOM-Daten den tatsächlich eingesetzten Assets zuzuordnen und sie in Asset-Inventar- und -Erkennungssysteme zu integrieren. So werden umfassende Kontextinformationen wie Standort, Eigentümer und Kritikalität der Assets bereitgestellt. Unternehmen können dadurch kritische Fragen sofort beantworten: Sind wir betroffen? Welche Assets? Wo befinden sie sich? Wie kritisch sind sie? Keysight SBOM Manager integriert außerdem die VEX-Erfassung und -Verwaltung. Dadurch können Anwender den vom Hersteller bereitgestellten Kontext zur Ausnutzbarkeit nutzen und anfängliche Risikobewertungen im Laufe der Zeit verfeinern. In Kombination mit automatisierter Schwachstellenanalyse, intelligenter Priorisierung und kontextbezogenen Warnmeldungen reduziert dies den manuellen Aufwand erheblich und verbessert die Entscheidungsfindung. Durch die Kombination von SBOM-Erfassung und -Generierung, kontinuierlicher Schwachstellenüberwachung, Korrelation auf Asset-Ebene und VEX-gestütztem Kontext ermöglicht Keysight SBOM Manager Asset-Verantwortlichen den Übergang von verzögerter, reaktiver Analyse zu sofortiger, präziser und handlungsrelevanter Risikotransparenz. Dies führt zu einer schnelleren Reaktion auf Sicherheitsvorfälle, verbesserter operativer Resilienz und besserer Einhaltung von Vorschriften wie NIS2 und IEC 62443.
Keysight SBOM Manager bietet zentralisierte, rollenbasierte Zugriffs- und kontrollierte Verteilungsmechanismen für die gemeinsame Nutzung von SBOMs und VEX-Dokumenten. Es gewährleistet Versionskontrolle, Nachverfolgbarkeit und sicheren Zugriff, wodurch manuelle Dateiübertragungen entfallen und Unternehmen sowohl regulatorische Vorgaben als auch Kundenanforderungen an Transparenz erfüllen können.